
Disección de Paquetes
También conocido como disección de protocolos, investiga los detalles de los paquetes descodificando los protocolos y campos disponibles. Wireshark soporta una gran lista de protocolos para la disección y a parte puedes escribir tus propios scripts de disección. En la documentación de Wireshark puedes encontrar más información sobre esto.
Detalles de Paquetes
Puedes hacer click en un paquete para abrir los detalles (hacer doble click los abrirá en una pestaña nueva). Los paquetes consisten de entre 5 y 7 capas en el modelo OSI. Cada vez que clickemos en una parte del paquete se subrayarán los bytes correspondiente.
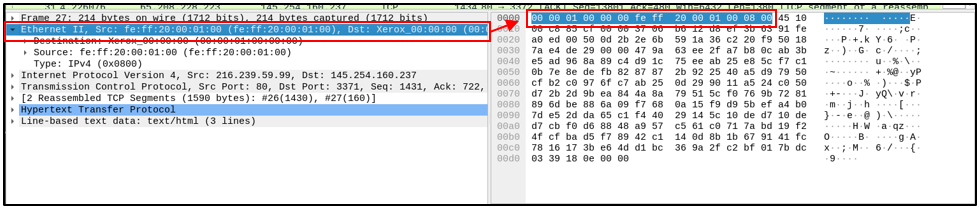
Podemos ver siete capas distintas en detalle:
-
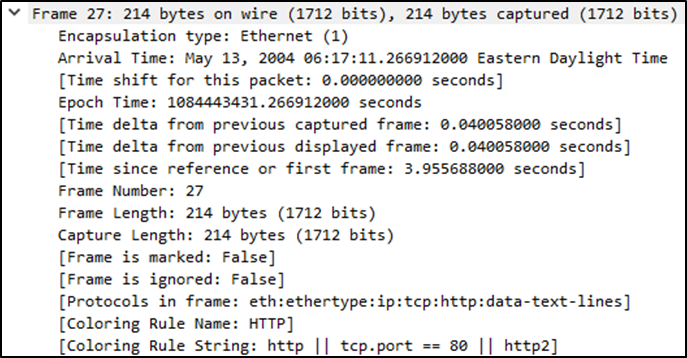
El marco (capa 1): Muestra que tipo de paquete/marco que estamos mirando y los detalles específicos de la capa física de OSI.
-
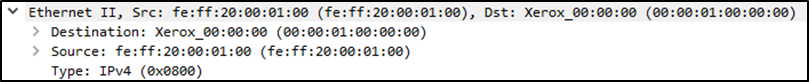
Fuente [MAC] (capa 2): Muestra la dirección MAC de salida y destino
-
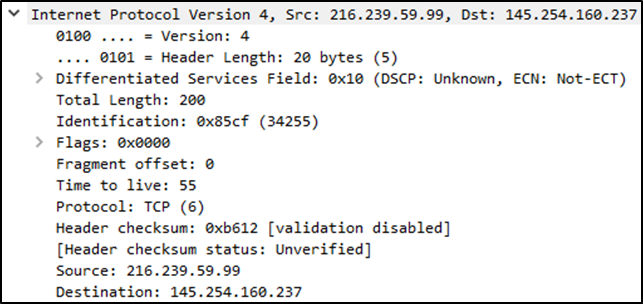
Fuente [IP] (capa 3): Muestra las direcciones IPv4 de destino y fuente.
-
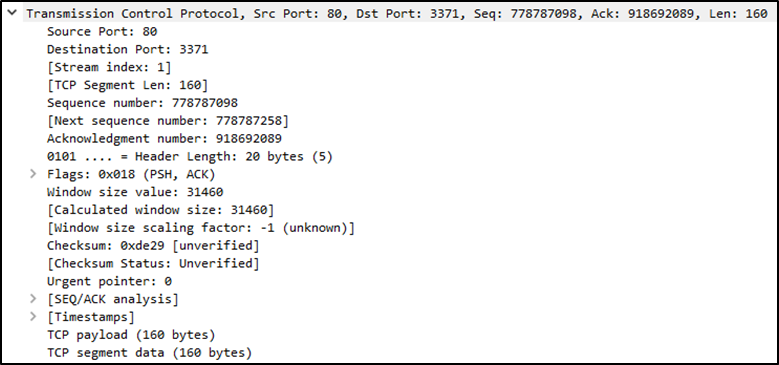
Protocolo (capa 4): Muestra detalles del protocolo usado (TCP/UDP) y los puertos de origen y destino de la capa de transporte de OSI.
-
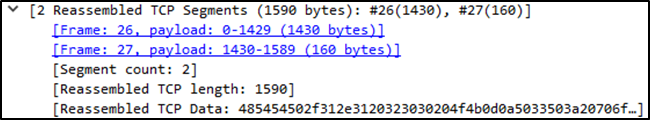
Errores de Protocolo: La continuación de la fase 4 muestra segmentos específicos de TCP que tuvieron que ser remontados.
-
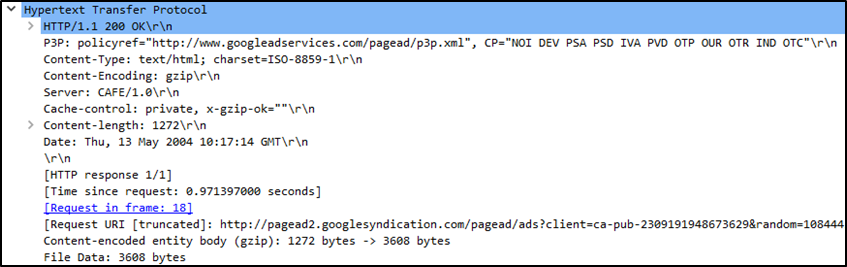
Protocolo de Aplicación (capa 5): Muestra detalles específicos del protocolo usado como HTTP, FTP o SMB de la capa de aplicación del modelo OSI.
-
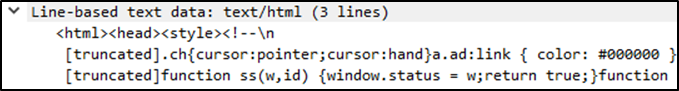
Información de Aplicación: Esta extensión de la quinta capa muestra la información específicas de la aplicación.
Ahora que sabemos de qué se compone un paquete general, es hora de mirar varios protocolos de aplicación en detalle.