Para este ejemplo, miraremos un fallo lógico en el mecanismo de autentificación.
Muchas veces, lo que ocurre es que los desarrolladores olvidan sanitizar el input dado por el usuario (username y password), lo que los hace vulnerables a ataques de tipo SQLI. De todas formas no centraremos en una vulnerabilidad que ocurre por un eror del programador: re-registro de un usuario existente.
Veamos un ejemplo. Queremmos acceder a la cuenta admin, por lo que registramos un usuario " admin", ahora, al entrar, podremos ver el contenido de su cuenta.
Challenge
- Entramos a la página dada.
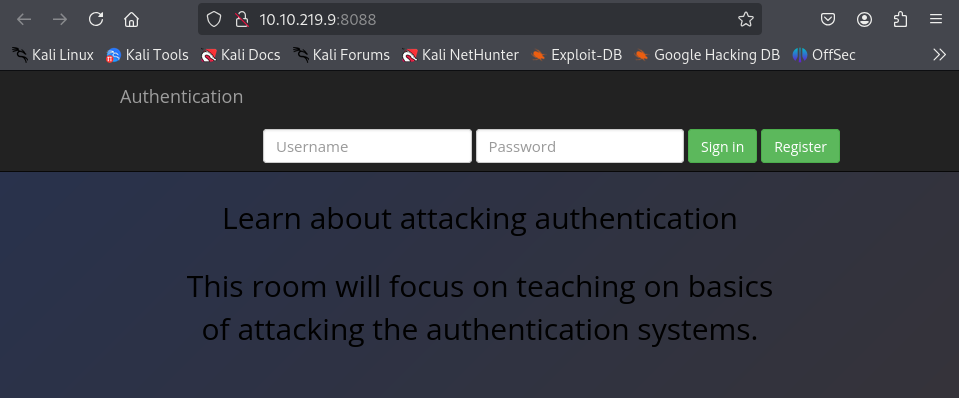
- Intentamos registrar el usuario dado
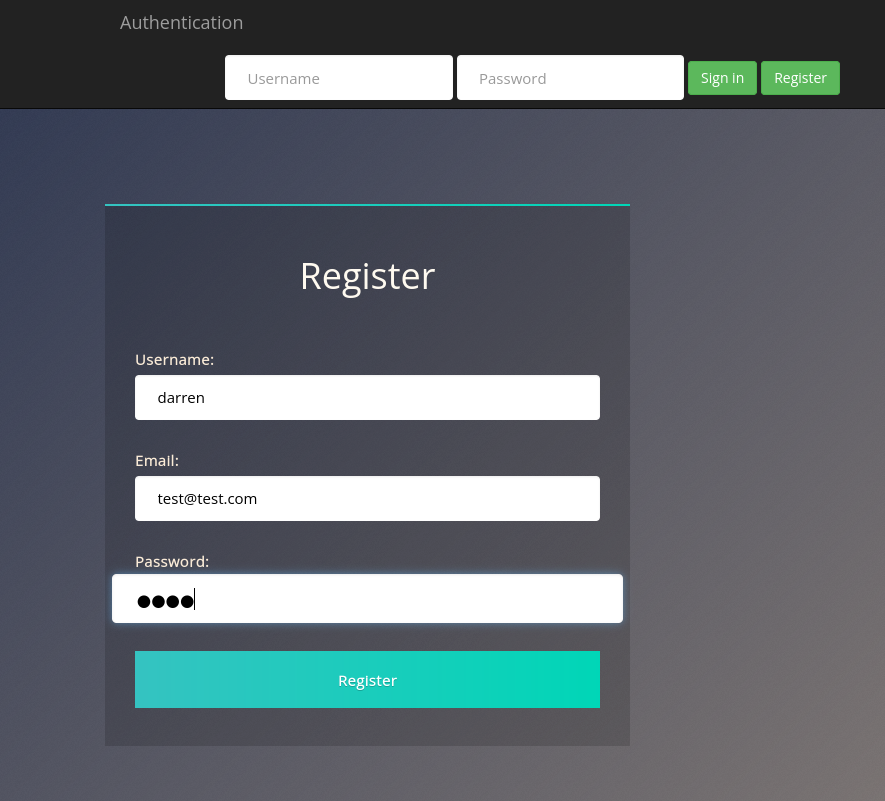
- Nos da error así que vamos a intentar otro nombre de usuario.
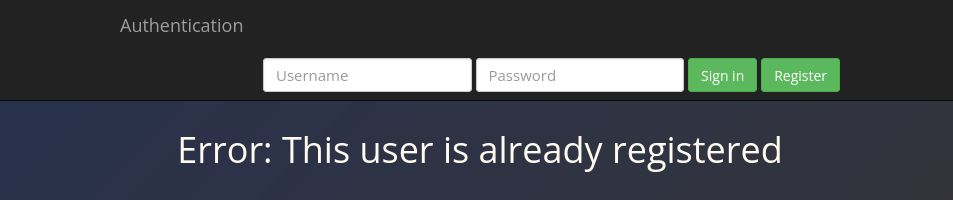
- Probamos con " darren" en vez de "darren".
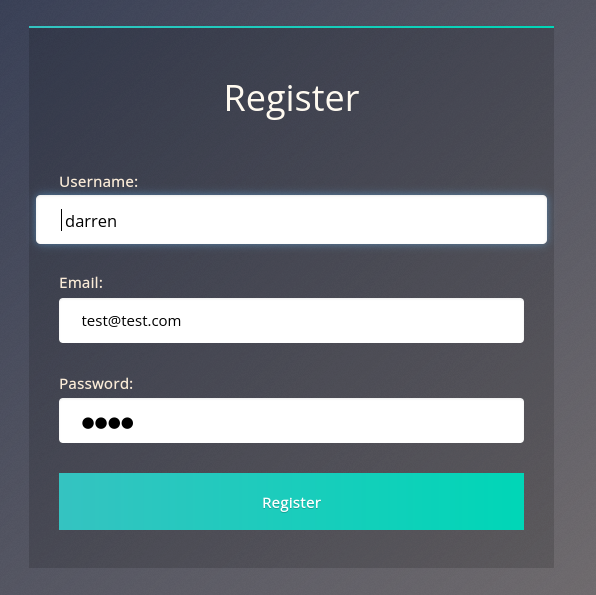
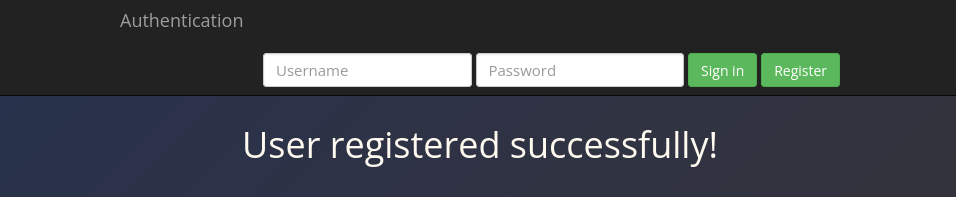
- Ahora si que ha funcionado.
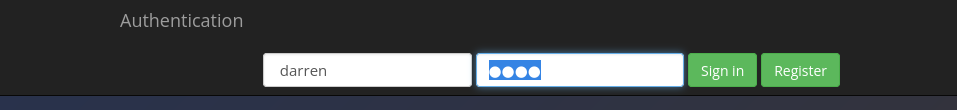
- Iniciamos sesión:
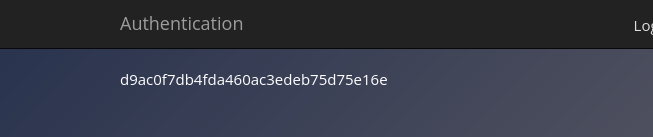
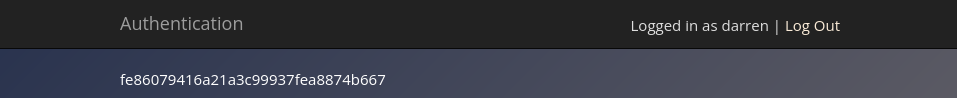
- Obtenemos una flag:
- Ahora pobamos a hacerlo con arthur:
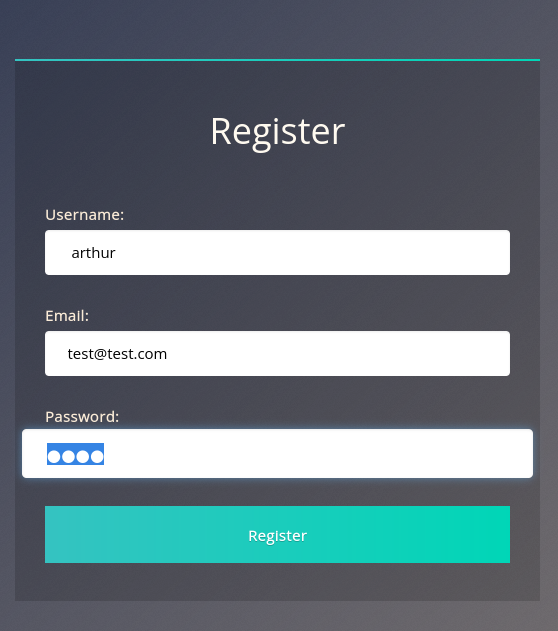
- Iniciamos sesion con arthur:
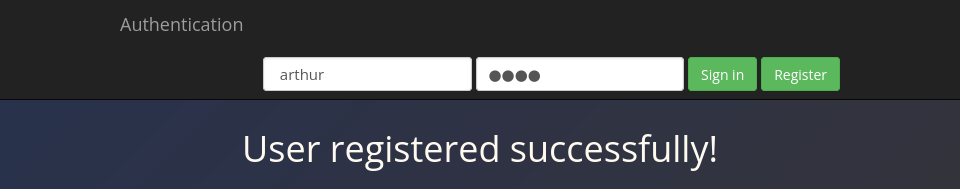
- Obtenemos la segunda flag: