
El equipo de forénsica digital tiene varios casos requiriendo herramientas y técnicas diferentes. Sin embargo, el Instituto Nacional de Estándares y Tecnología (NIST) define un proceso general para cada caso. ELl NIST funciona definiendo frameworks para diferentes areas de la tecnología, incluyendo la ciberseguridad, donde introducen el proceso de la forénsica digital en cuatro fases.
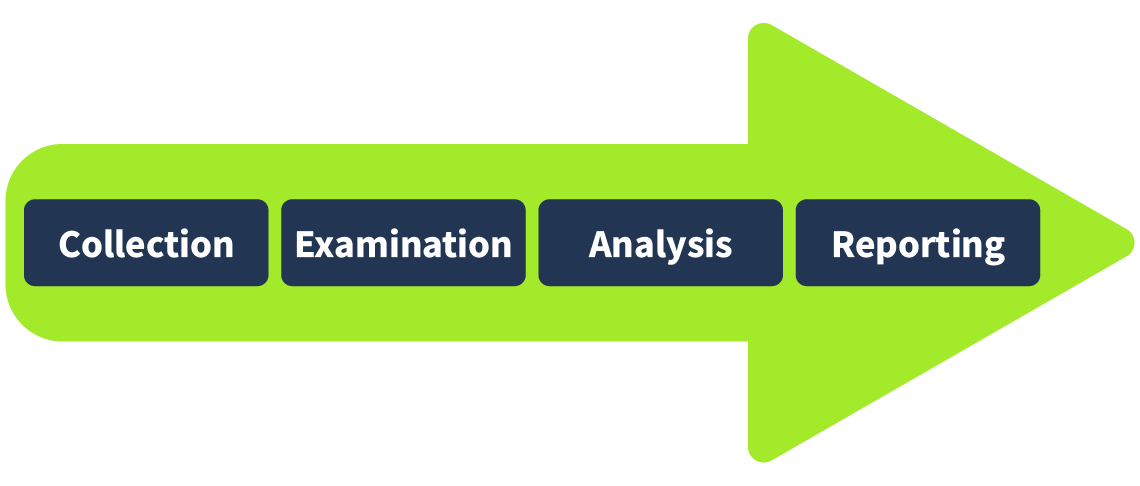
- Recopilación: La primera fase de la forénsica digital es la recopilación de información. Identificar todos los dispositivos de los que se puede recopilar información es clave. Usualmente un investigador encuentra portátiles, móviles, cámaras digitales, discos duros USBs, etc.
- Examinación: La información recolectada puede intimidar a los investigadores debido a su tamaño. Esta, usualmente necesita ser filtrada para extraer la información relevante.
- Análisis: Esta es la fase crítica. Los investigadores tienen que analizar la información correlacionándola con varias piezas de evidencia para sacar conclusiones. El análisis busca extraer las actividades relevantes para la cronología del caso.
- Reporte: En la última fase, se prepara un informe detallado. Este contiene la metodología y hallazgos detallados de la información recolectada. El informe se presenta a la autoridad competente y se deja en sus manos.
Como parte de la fase de recolección, vimos que varias piezas de evidencia puede ser encontradas en la escena del crímen. Analicar estas múltiples categorías de evidencia requiere varias herramientas y técnicas. Hay diferentes tipos de forénsica digital, todo con sus propias metodologías de recolección y análisis. Algunos de los tipos más comunes son:
- Computer Forensics: El tipo más común de forénsica digital es la forénsica de ordenadores, que concierne investigar ordenadores, los dispositivos más comúnmente usados en los cibercrímenes.
- Mobile Forensics: Concierne investigar los dispositivos móviles y extraer evidencia como registros de llamada, mensajes de texto, localización GPS y más.
- Database Forensics: Cubre la investigación más allá de los dispositivos individuales. Incluye la red completa. La mayoría de la evidencia recolectada de esta son logs de tráfico web.
- Cloud Forensics: Involucra investigar información guardada en la nube. Puede ser peliagudo para los investigadores.
- Email Forensics: El método de comunicación más común entre profesionales. Los emails se investigan para determinar si son phishing o no.