Cada dispositivo en la red genera algún tipo de log cuando una actividad se realiza en él. Algunos dispositivos comunes que se suelen encontrar en un entorno de red son:
Máquinas Windows
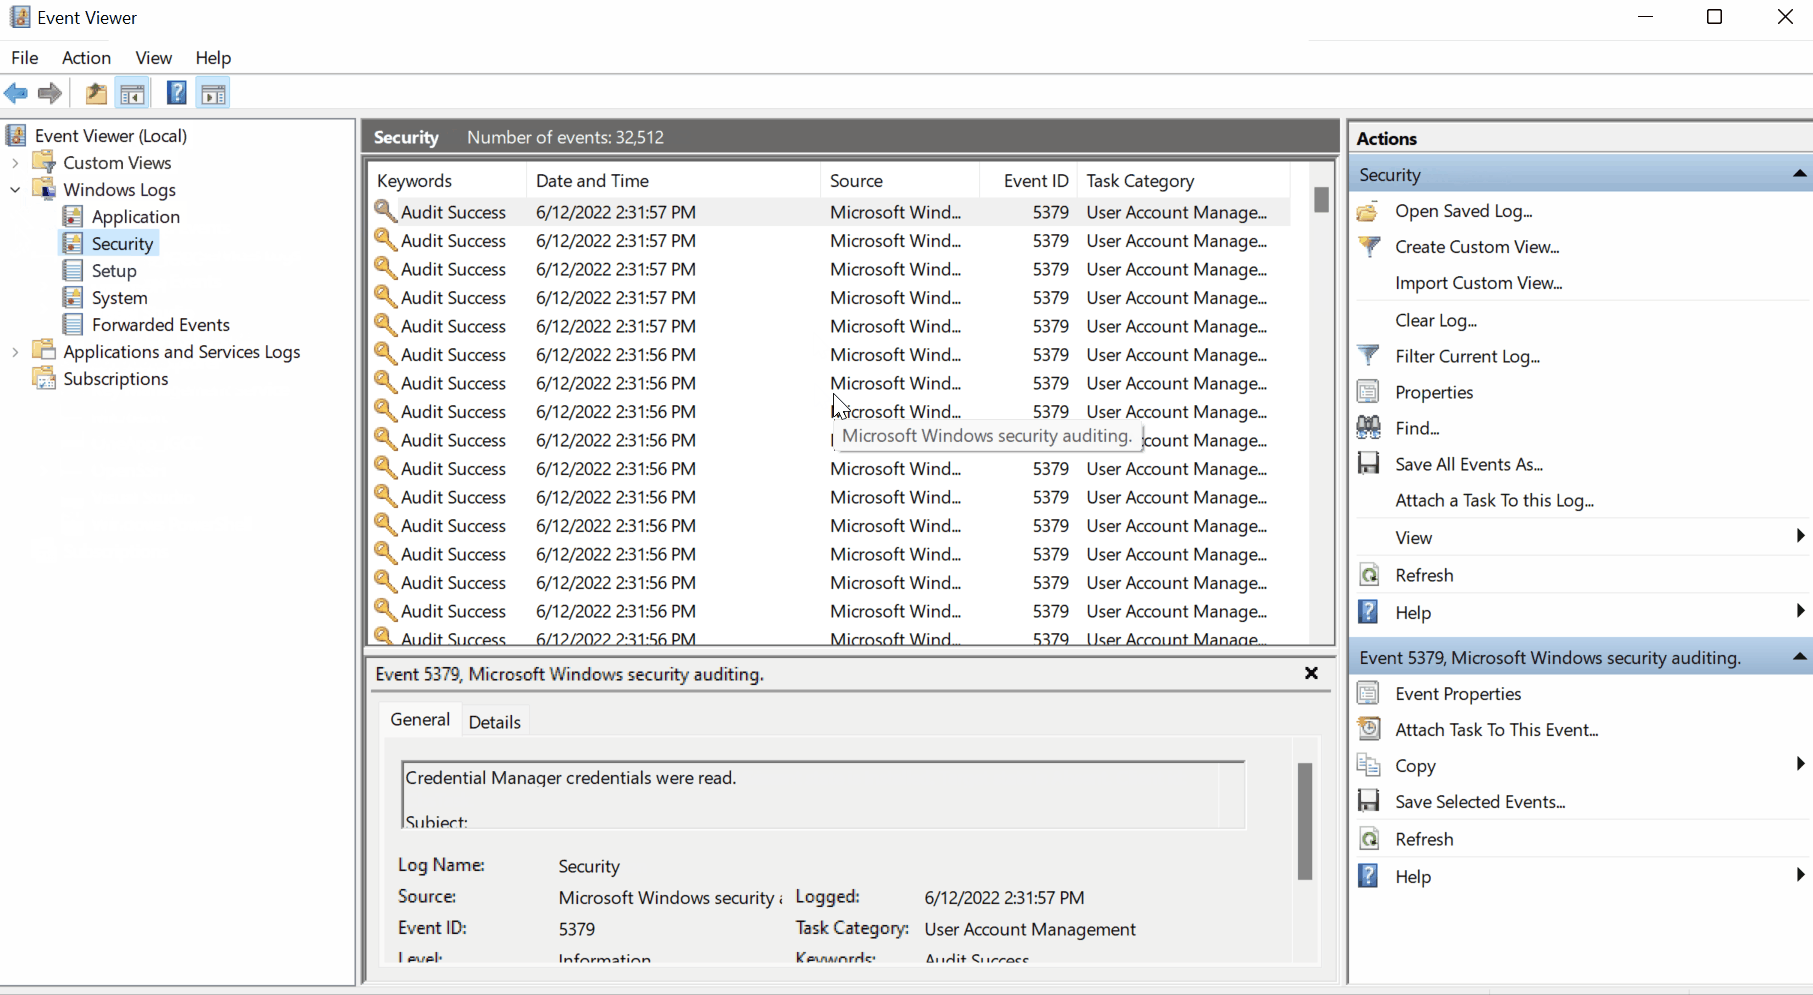
Windows registra cada evento que puede ser visto mediante la utilidad Event Viewer. Asigna un ID único a cada tipo de actividad de log, haciendo fácil para el analista examinar y llevar cuenta de ellos. Para ver eventos en un entorno Windows vale con escribir Event Viewer en la barra de búsqueda. Estos logs de los endpoints Windows se redirigen al SIEM.
Estaciones de Trabajo Linux
Linux guarda todos los logs como eventos, errores, avisos, etc. Estos son ingeridos por el SIEM a posteriori para monitorización constante. Algunas de las rutas comunes para logs de Linux son:
- /var/log/httpd: Contiene peticiones HTTP con respuesta y errores.
- /var/log/cron: Aquellos eventos relacionados con cron se guardan aquí.
- /var/log/auth.log y /var/log/secure: Guarda todos los logs referentes a la autentificación.
- /var/log/kern: Este archivo guarda logs relacionados con el kernel.
Aquí un log de ejemplo de cron:
May 28 13:04:20 ebr crond[2843]: /usr/sbin/crond 4.4 dillon's cron daemon, started with loglevel notice
May 28 13:04:20 ebr crond[2843]: no timestamp found (user root job sys-hourly)
May 28 13:04:20 ebr crond[2843]: no timestamp found (user root job sys-daily)
May 28 13:04:20 ebr crond[2843]: no timestamp found (user root job sys-weekly)
May 28 13:04:20 ebr crond[2843]: no timestamp found (user root job sys-monthly)
Jun 13 07:46:22 ebr crond[3592]: unable to exec /usr/sbin/sendmail: cron output f
Servidor Web
Es importante mantener un ojo en todas las peticiones/respuestas entrando y saliendo de un servidor web, por cualquier ataque web potencial. En Linux, rutas comunes para los logs relacionados con Apache son /var/log/apache o /var/log/httpd.
Aquí un log de ejemplo de apache:
192.168.21.200 - - [21/March/2022:10:17:10 -0300] "GET /cgi-bin/try/ HTTP/1.0" 200 3395
127.0.0.1 - - [21/March/2022:10:22:04 -0300] "GET / HTTP/1.0" 200 2216
Ingestión de Red
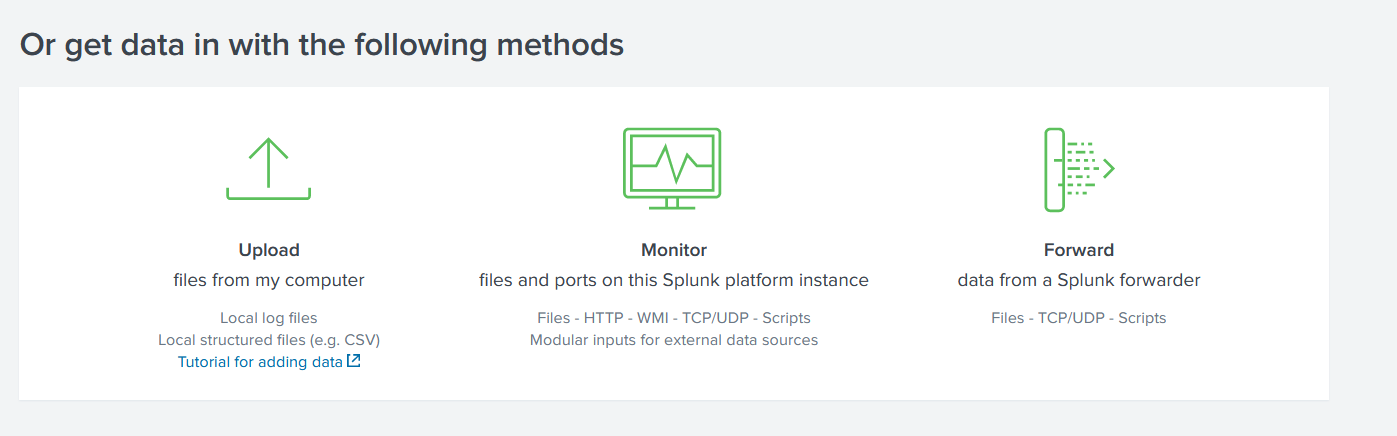
Todos estos logs ofrecen una riqueza de información que puede ayudar a identificar problemas de seguridad. Cada SIEM tiene su propia manera de ingerir logs. Algunos métodos comunes son:
- Agent / Forwarder: Estas soluciones ofrecen una herramienta ligera llamada agente que se instala en cada endpoint. Está configurado para capturar todos los logs importantes y mandarlos al servidor del SIEM.
- Syslog: Es un protocolo ampliamente usado para recolectar información de varios sistemas como servidores web, bases de datos, etc, que se manda en tiempo real al destino centralizado.
- Manual Upload: Algunas soluciones SIEM, como Splunk, ELK, etc, permiten a los usuarios ingerir data offline para análisis rápido. Una vez ingerida, se normaliza y se hace disponible para el análisis.
- Port-Forwarding: Algunas soluciones SIEM pueden ser configuradas para escuchar un cierto puerto y luego los endpoints redireccionan información al SIEM en el puerto en escucha.
Un ejemplo de cómo Splunk ofrece varias formas de ingestión de logs.