
Los IDSs se pueden categorizar diferentemente dependiendo de ciertos factores. Su categorización principal depende de su modo de detección y su despliegue.
Modos de Despliegue
Un IDS puede ser desplegado de las siguientes maneras:
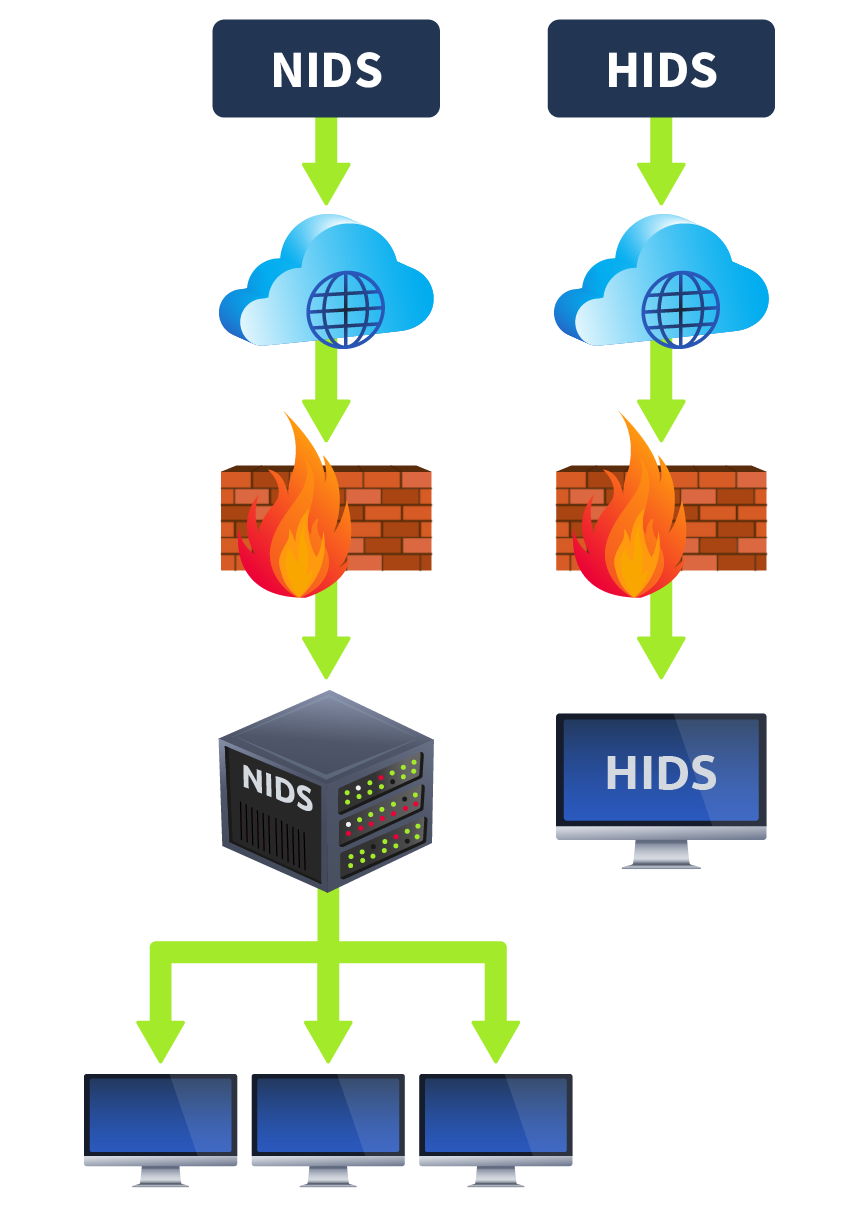
- Host Intrusion Detection System (HIDS): Se instalan individualmente en los hosts y son responsables de detectar amenazas de seguridad potenciales asociadas a un host particular. Ofrecen visibilidad detallada de las actividades del host. Sin embargo pueden ser complicados de manejar en redes grandes.
- Network Intrusion Detection System (NIDS): Son esenciales en detectar actividad maliciosa en la red entera sin importar un host en específico. Monitorizan el tráfico de red de todos los hosts involucrados para detectar actividad maliciosa. Ofrece una vista centralizada de todas las detecciones dentro de la red.
Modos de Detección
- Signature-based IDS: Cada ataque tiene un patrón único, que se conoce como firma. Estas son preservadas por los IDSs en sus bases de datos para que si el mismo ataque vuelve a ocurrir, se detecte y se frene a tiempo. Cuanto más extensa sea la base de datos del IDS, más fuerte es este método. No puede detectar ataque Zero-Day (que son los ataques que no tienen firmas previas).
- Anomaly-based IDS: Este tipo de IDS primero aprende el comportamiento normal (baseline) de la red o sistema y realiza detecciones si hay alguna desviación del comportamiento normal. Los IDSs basados en anomalías también pueden detectar ataques Zero-Day porque no dependen de firmas. Sin embargo, este tipo de IDS puede generar un alto número de falsos positivos.
- Hybrid IDS: Un IDS híbrido combina la detección mediante firmas y la basada en anomalías. Si la amenaza ya es conocida usará el sistema basado en firmas mientras que si no lo es, pivotará al basado en anomalías.
Los IDSs basados en firmas pueden detectar amenazas rápidamente. Sin embargo, para redes más grandes, los basados en anomalías o los híbridos pueden detectar ataques modernos con exploits zeroday.