- Vamos a donde nos dicen que está el archivo
.pcap: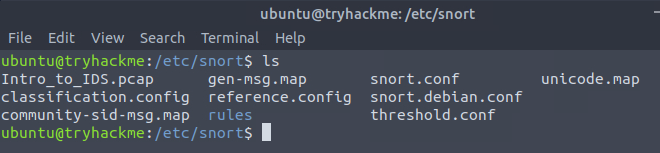
- Usamos Snort para cargar el pcap:

- Detectamos la IP de la máquina que accedió por SSH:

- Buscamos la otra regla cumplida en el pcap:
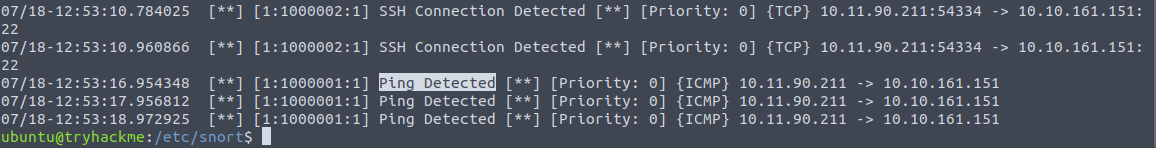
- Buscamos el SID de la regla que se dispara con la conexión SSH:


.pcap: