
Vulnerabilidades potenciales SSRF se pueden encontrar en las aplicaciones web de varias formas diferentes. Aquí un ejemplo de sitios comunes en los que buscar:
Cuando se usa una URL entera en un parámetro de la barra de búsqueda

Un parámetro escondido en un formulario
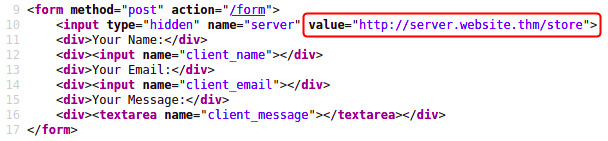
Una URL parcial como el nombre de host
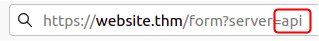
Sólo la ruta de la URL
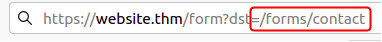
Algunos de estos ejemplos son más fáciles de explicar que otros, y aquí es donde entra la prueba y error para encontrar un payload válido.
Si trabajas con un SSRF blind, donde no se muestra output, necesitarás usar una herramienta de registro HTTP externa para monitorizar las peticiones como esta, tu propio servidor HTTP o Burp Suite.