Pongamos a prueba lo que hemos aprendido con un escenario práctico.
Nos hemos encontrado con dos endpoints nuevos durante el ejercicio de descubrimiento de contenido sobre la página de Acme IT Support.
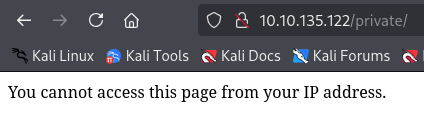
El primero es /private, que nos da un mensaje de error explicando que los contenidos no pueden ser vistos desde nuestra IP.
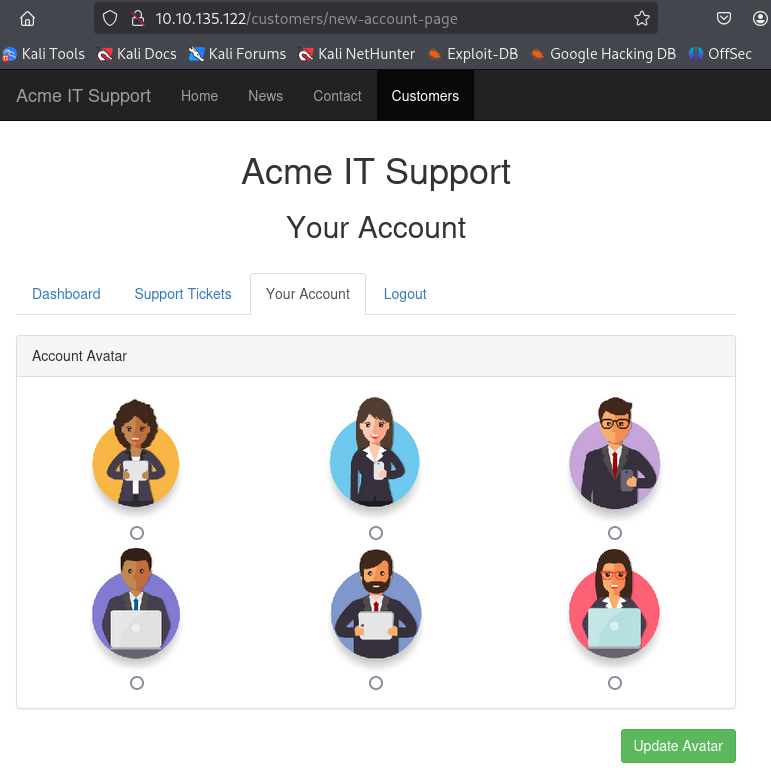
El segundo es /customers/new-account-page con una nueva funcionalidad que permite a los clientes elegir un avatar para su cuenta.
Challenge
- Seleccionamos un avatar y miramos el código fuente del segundo endpoint:
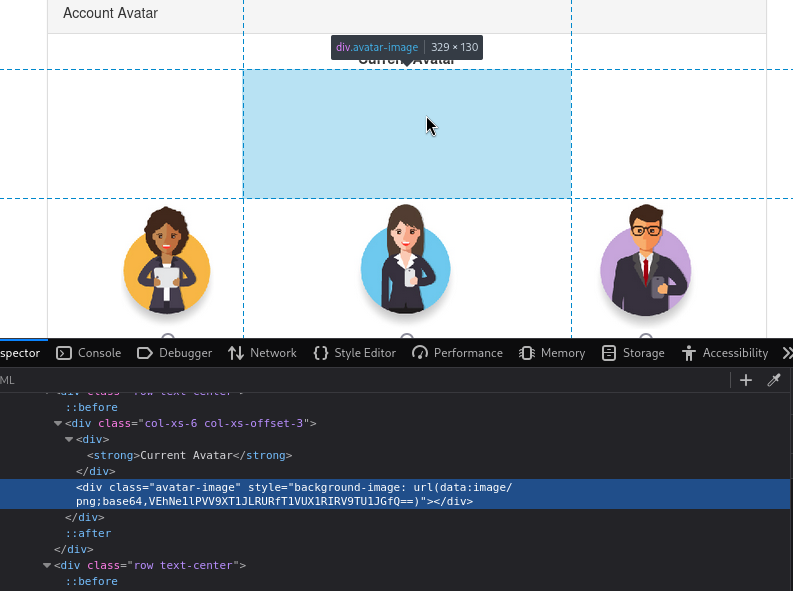
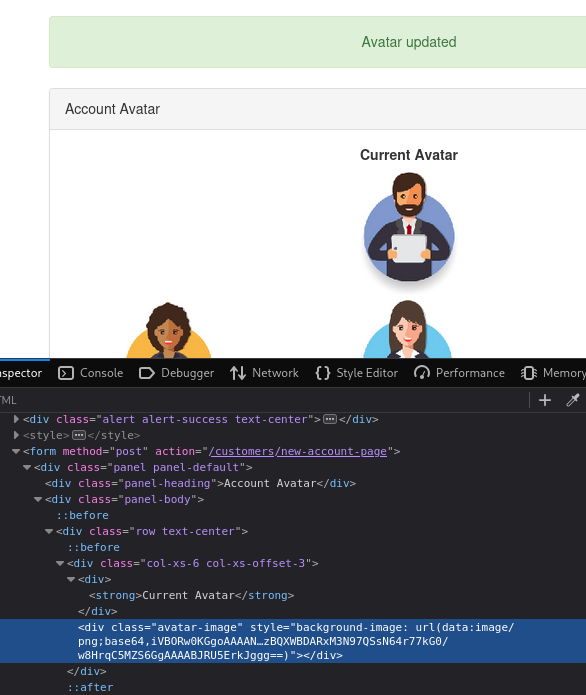 Aquí podemos ver que el avatar actual está siendo mostrado usando el esquema URI y que el contenido está codificado en base64.
- Ahora vamos a intentar hacer la petición de nuevo pero cambiando el valor del avatar a private con la esperanza de que el servidor acceda al recurso primero. Para hacer esto buscamos un botón circular que selecciona el avatar y cambiamos el valor "value".
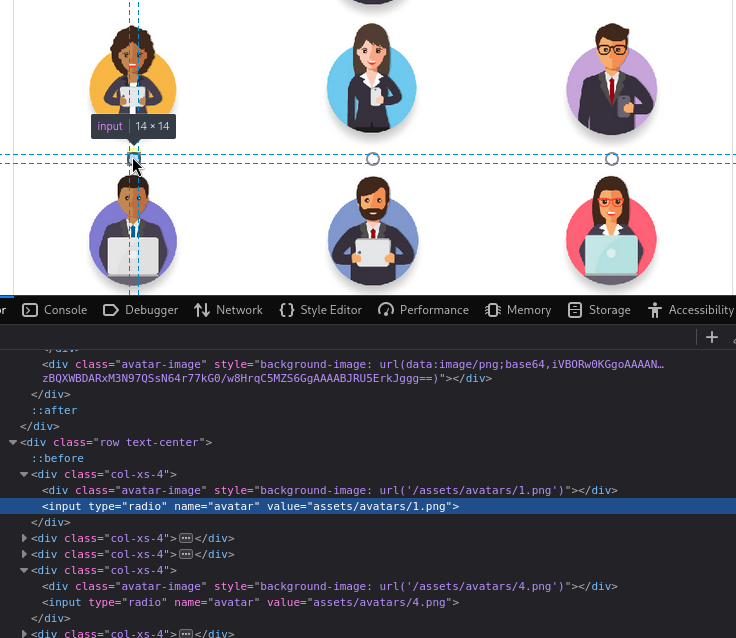
- Hacemos click en el avatar que hemos cambiado y mandamos la petición.
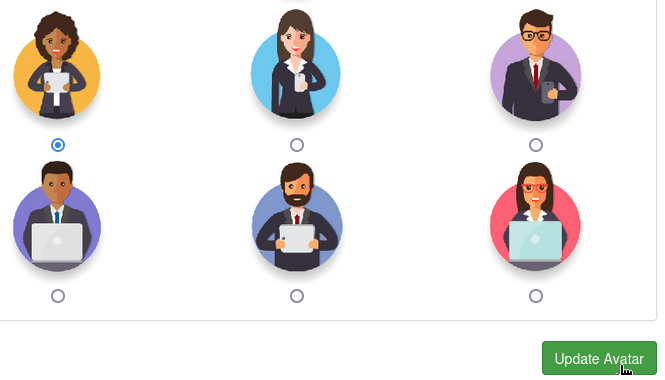
- Nos sale el siguiente error:
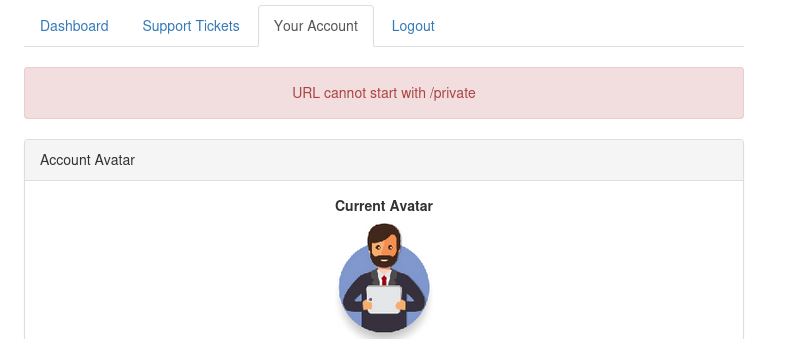 Por lo tanto ya sabemos que no puede empezar con "/private". Vamos a usar lo aprendido durante el RFI para bypassear esta medida de seguridad.
- Volvemos a inspeccionar el botón del avatar y cambiamos la dirección de la foto por una dirección que no empieza por
/privatepero que nos lleva al mismo directorio, por ejemplo:s/../private.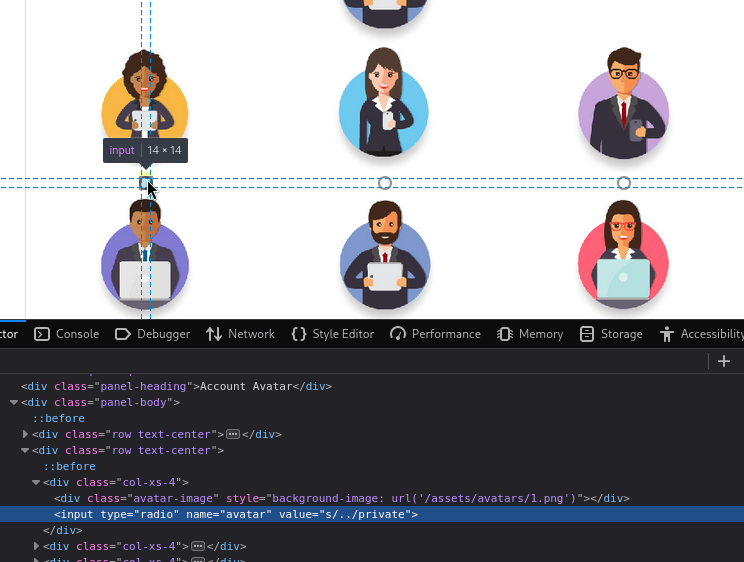
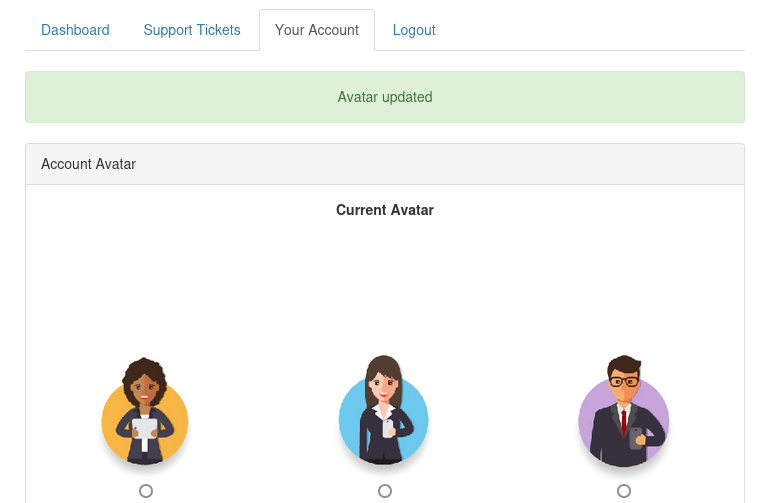
- Se ha cambiado el avatar:
- Miramos el código fuente:
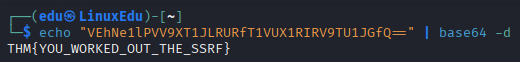
- Decodeamos la base64 para obtener el contenido de
/private: