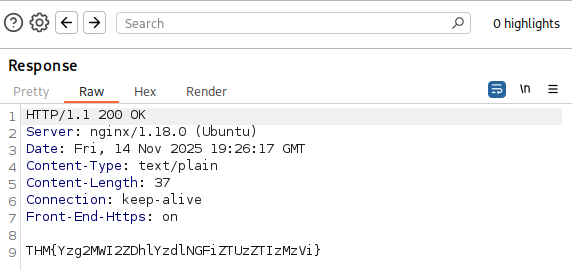
El repetidor está particularmente bien equipado para tareas repetitivas de peticiones similares, típicamente con modificaciones menores. Esto es particularmente útil para actividades como el testeo manual de SQLi, intentar sobrepasar los filtros del firewall o ajustar parámetros en un formulario.
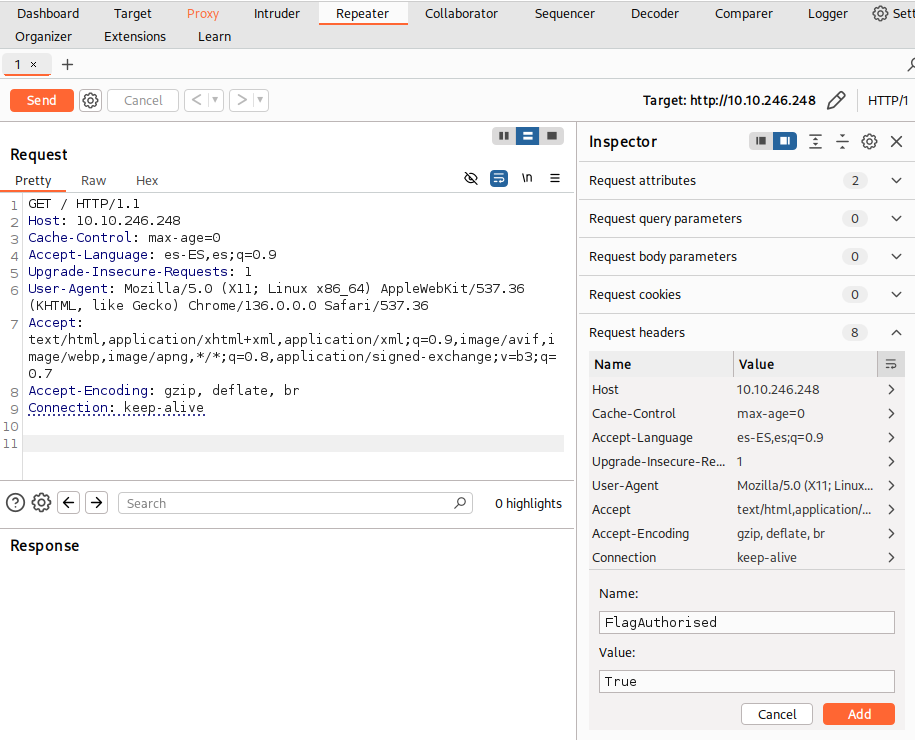
Comencemos por una actividad sencilla, manipular los headers que una aplicación manda a un servidor. Abre Burp Suite, captura una petición y añádele un header nuevo llamado FlagAuthorised y configúrala en True.
Challenge
- Abrimos Burp Suite.
- Nos dirigimos a proxy, abrimos el navegador, le damos a interceptar y vamos a la página dada.
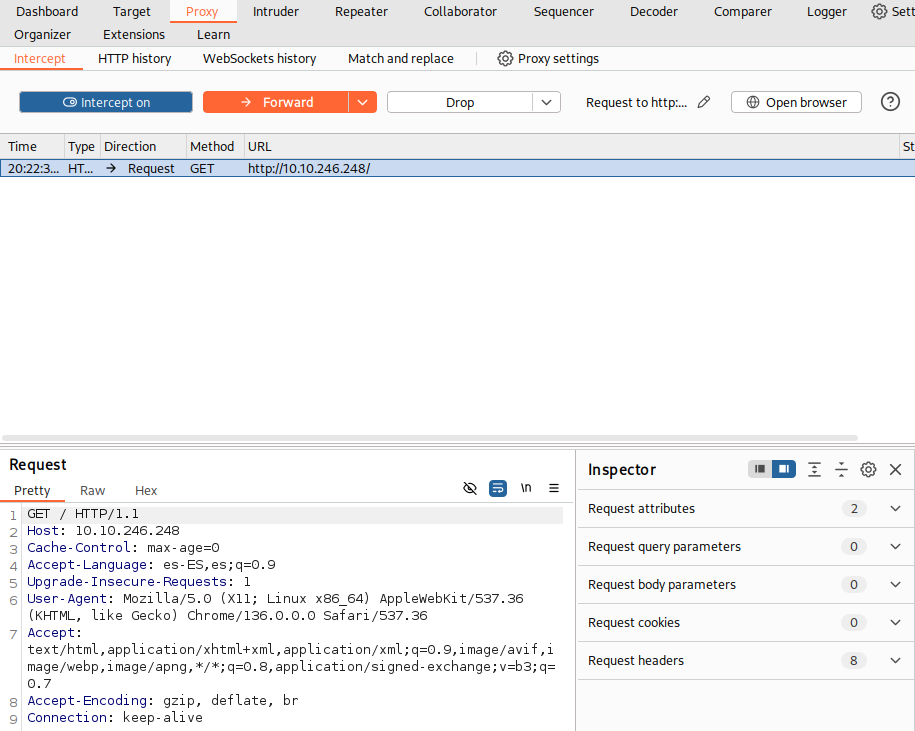
- La mandamos al repetidor.
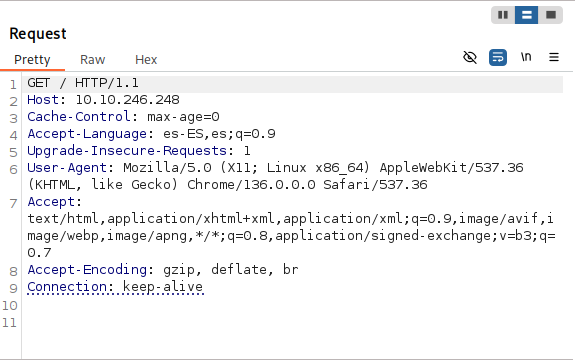
- Añadimos el header que nos piden.
- Vemos la petición y le damos a mandar.
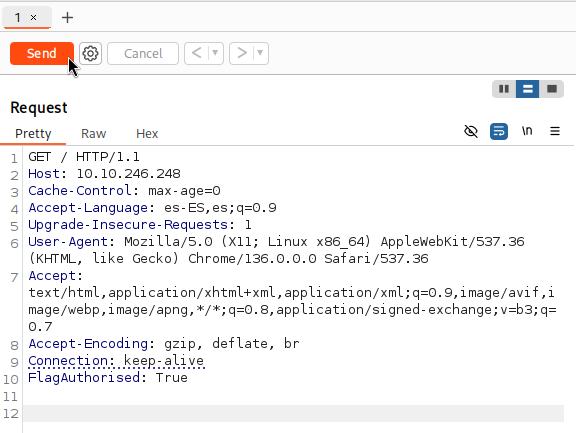
- Observamos que la respuesta contiene la flag.