Cuando queremos tomar como objetivo una red, necesitamos una herramienta eficiente para ayudarnos a manejar tareas repetitivas y responder a las siguientes preguntas:
- ¿Qué sistemas están levantados?
- ¿Qué servicios está corriendo en esos sistemas?
La herramienta en la que confiamos es Nmap. Esta es la primera unidad de una serie de 4 sobre Nmap:
-
- Nmap Live Host Discovery
-
- Nmap Basic Port Scans
-
- Nmap Advanced Port Scans
-
- Nmap Post Port Scans
En esta en concreto veremos cómo descubrir hosts activos además de ver los diferentes acercamientos que realiza Nmap con este propósito:
- Escaneo ARP
- Escaneo ICMP
- Escaneo TCP/UDP
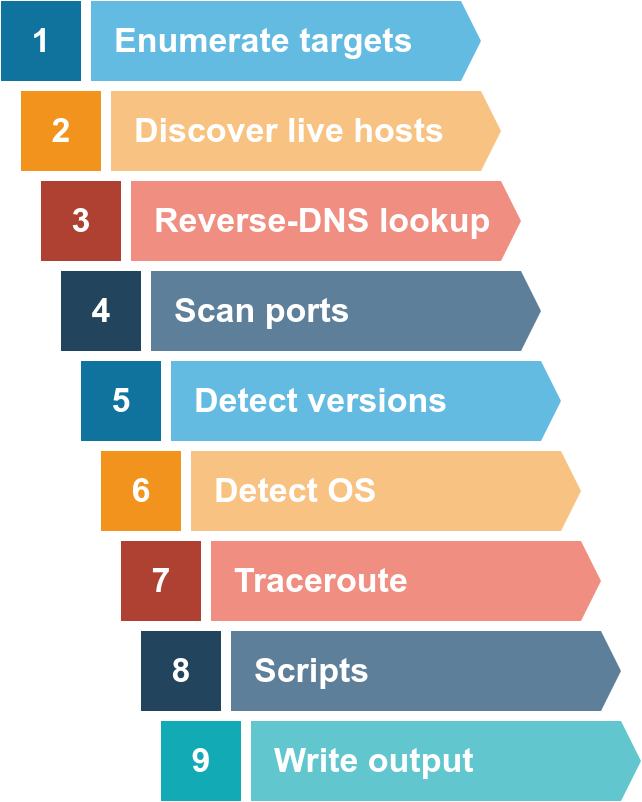
Nmap es la abreviatura de Network Mapper. El proceso de escaneo suele seguir un proceso detallado abajo: