
Esta es la segunda unidad de una serie de cuatro dedicada a Nmap:
-
- Nmap Live Host Discovery
-
- Nmap Basic Port Scans
-
- Nmap Advanced Port Scans
-
- Nmap Post Port Scans
En la unidad anterior nos enfocamos en descubrir sistemas activos. Hasta ahora hemos cubierto tres pasos del escaneo de Nmap:
- Enumerar objetivos.
- Descubrir hosts activos.
- Comprobación reverse-DNS
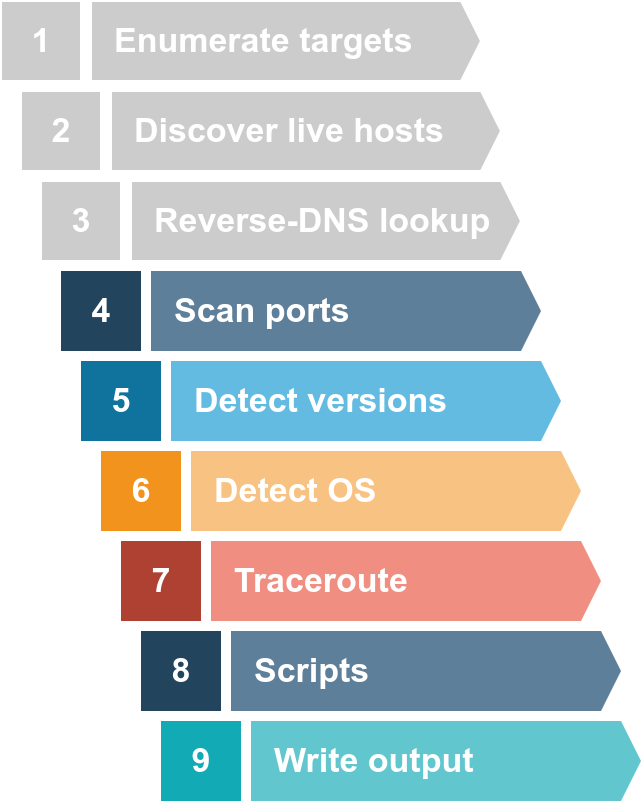
El siguiente paso sería comprobar qué puertos están abiertos y escuchando y cuáles están cerrados. Por eso, en esta unidad y la siguiente, nos enfocaremos en escanear puertos y los diferentes tipos de escaneo usados para este propósito por nmap. Esta unidad explica el escaneo de puertos:
- TCP connect.
- TCP SYN.
- UDP.