
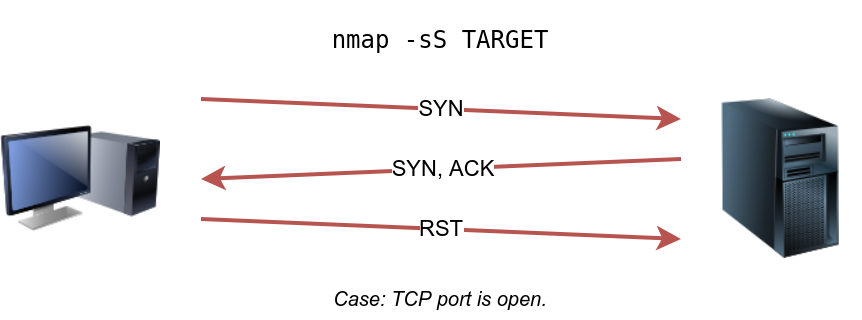
Los usuarios no privilegiados están limitados al escaneo TPC connect. Sin embargo, el modo de escaneo por defecto es SYN scan, el cual requiere privilegios. El escaneo SYN no necesita completar el 3-way handshake TCP. En su lugar, termina la conexión una vez que recibe una respuesta del servidor. Como no establecemos una conexión TCP, esto reduce la posibilidad de ser registrado. Podemos seleccionar este escaneo con la opción -sS La figura de abajo muestra cómo el escaneo TCP SYN funciona sin completar el 3-way handshake.
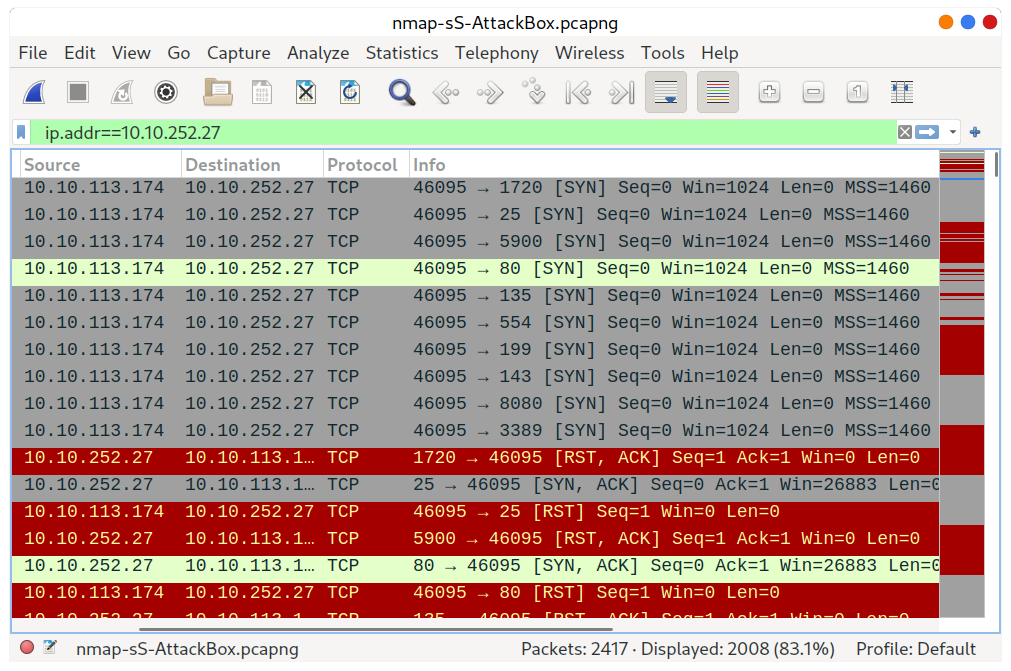
La siguiente captura de pantalla de Wireshark muestra este tipo de conexión.
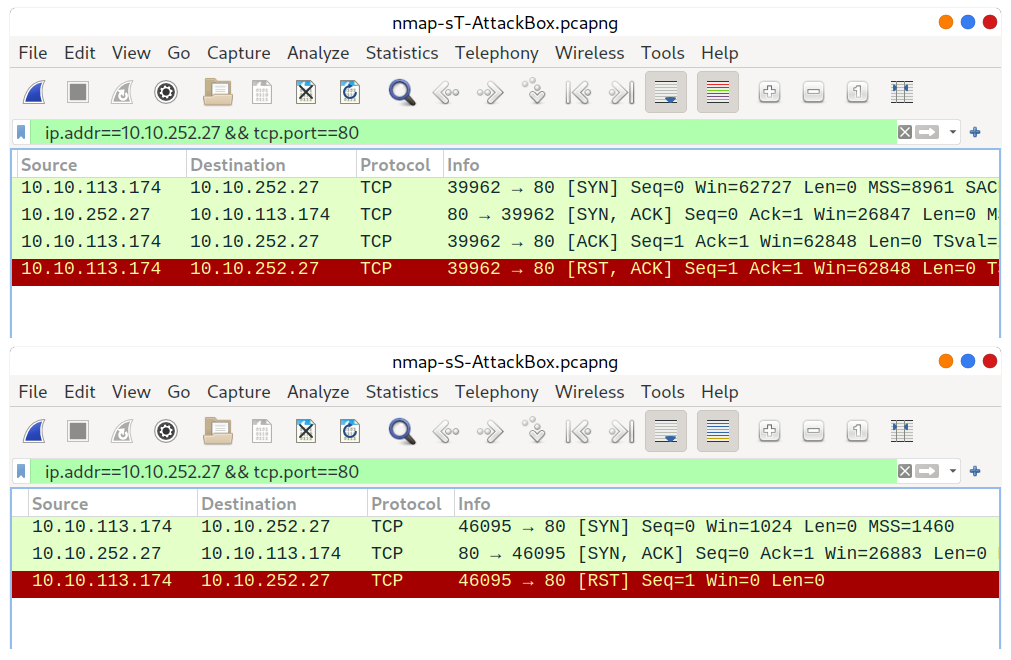
Para entender mejor la diferencia considera la siguiente captura donde la primera mitad está hecha usando la opción -sT y la segunda con -sS.
El escaneo TCP SYN es el modo por defecto al usar Nmap como usuario privilegiado y es una opción bastante confiable. Ha descubierto los mismos puertos que el escaneo anterior, solo que en este caso no ha llegado a establecer ninguna conexión TCP, por lo que es menos rastreable.
pentester@TryHackMe$ sudo nmap -sS MACHINE_IP

Starting Nmap 7.60 ( https://nmap.org ) at 2021-08-30 09:53 BST
Nmap scan report for MACHINE_IP
Host is up (0.0073s latency).
Not shown: 994 closed ports
PORT    STATE SERVICE
22/tcp  open  ssh
25/tcp  open  smtp
80/tcp  open  http
110/tcp open  pop3
111/tcp open  rpcbind
143/tcp open  imap
MAC Address: 02:45:BF:8A:2D:6B (Unknown)

Nmap done: 1 IP address (1 host up) scanned in 1.60 seconds