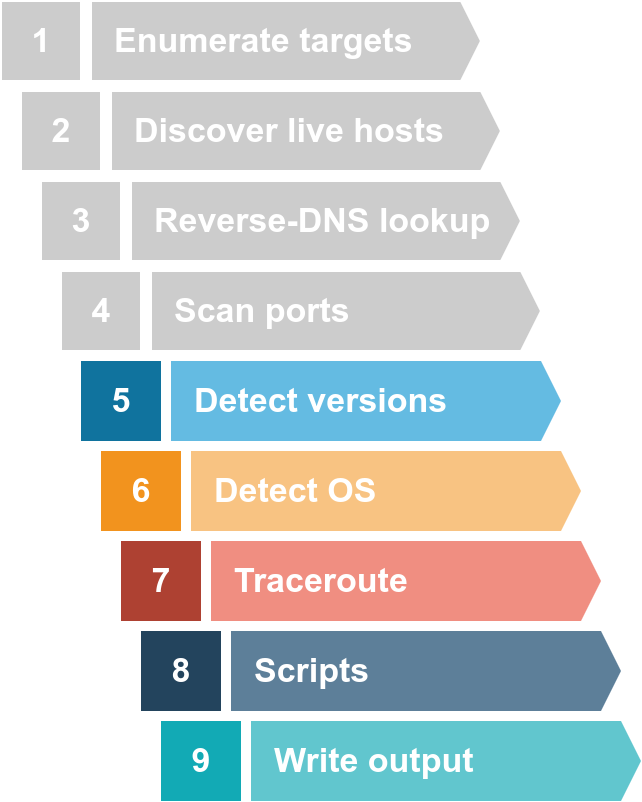
Esta unidad es la última de la serie de 4 que tratan sobre Nmap. En esta, nos centraremos en los pasos posteriores al escaneo de puertos, en particular, la detección de servicios, de sistema operativo, el motor de scripting de Nmap y guardar los resultados del escaneo.
-
- Nmap Live Host Discovery
-
- Nmap Basic Port Scans
-
- Nmap Advanced Port Scans
-
- Nmap Post Port Scans
En esta unidad veremos cómo usar Nmap para:
- Detectar versiones de los servicios que corren.
- Detectar el sistema operativo basado en cualquier señal revelada por el objetivo.
- Correr el traceroute de Nmap.
- Correr scripts específicos de Nmap.
- Guardar el resultado de los escaneos.