
Rapid7
Como cualquier otro servicio como Exploit-DB y NVD, Rapid7 es una base de datos de búsqueda de vulnerabilidades. La única diferencia es que también actúa como una base de datos de exploits. Usando este servicio puedes filtrar por tipo de vulnerabilidad (aplicación, sistema operativo, etc.).
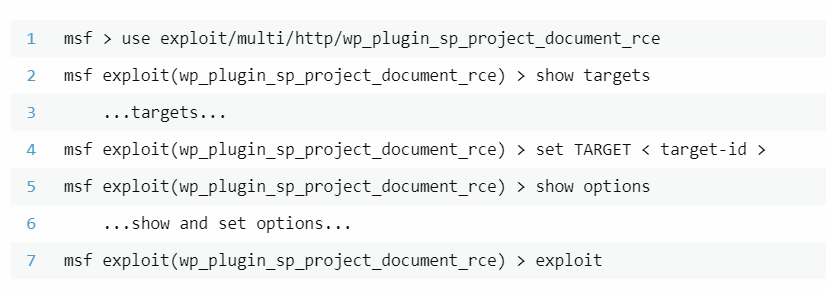
Además, la base de datos contiene instrucciones para explotar aplicaciones usando la herramienta metasploit. Por ejemplo, la imagen de abajo son las instrucciones de cómo usar una vulnerabilidad en WordPress.
GitHub
Github es un servicio web muy popular diseñado para desarrolladores de software. El sitio se usa para albergar y compartir código fuente de aplicaciones para permitir la colaboración. Los investigadores de ciberseguridad guardan y comparten PoCs en Github, convirtiéndolo en una base de datos de exploits.
Es extremadamente útil para encontrar exploits raros o nuevos porque cualquiera puede crear una cuenta y subir lo que sea.
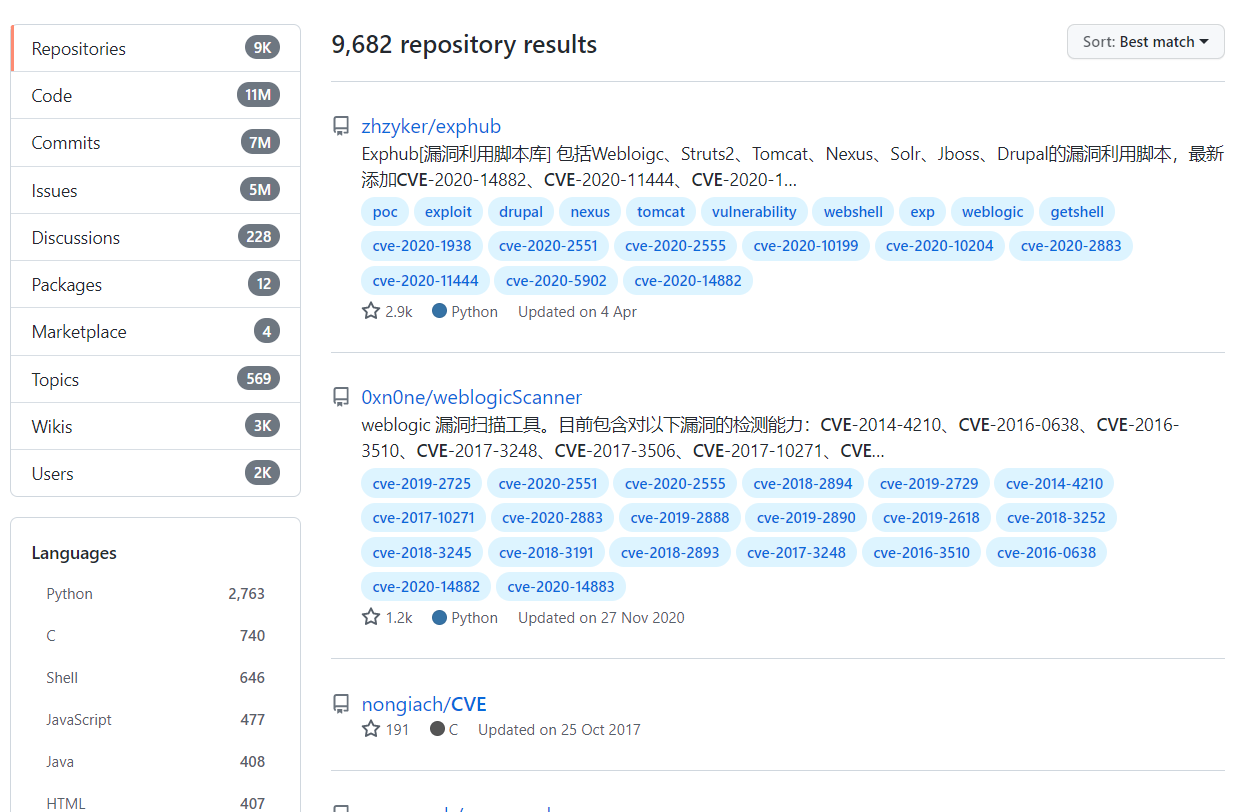
Github usa un sistema de etiquetado y palabras clave lo que hace la búsqueda más sencilla.
Searchsploit
Es una herramienta disponible pare varias distribuciones de Linux, como Kali Linux. Es una copia offline de Exploit -DB.
Puedes buscar por aplicación o por tipo de vulnerabilidad. En el ejemplo de abajo estamos buscando exploits relacionados a WordPress que podemos usar.
searchsploit wordpress
WordPress Theme Think Responsive 1.0 - Arbitr | php/webapps/29332.txt
WordPress Theme This Way - 'upload_settings_i | php/webapps/38820.php
WordPress Theme Toolbox - 'mls' SQL Injection | php/webapps/38077.txt
WordPress Theme Trending 0.1 - 'cpage' Cross- | php/webapps/36195.txt
WordPress Theme Uncode 1.3.1 - Arbitrary File | php/webapps/39895.php
WordPress Theme Urban City - 'download.php' A | php/webapps/39296.txt
WordPress Theme Web Minimalist 1.1 - 'index.p | php/webapps/36184.txt
WordPress Theme White-Label Framework 2.0.6 - | php/webapps/38105.txt
WordPress Theme Wp-ImageZoom - 'id' SQL Injec | php/webapps/38063.txt
WordPress Theme Zoner Real Estate - 4.1.1 Per | php/webapps/47436.txt