
¿Cómo Ocurre?
Security misconfiguration refleja una implementación de unos protocolos de seguridad incorrecta o pobremente configurados. Varios factores pueden resultar en esto, incluyendo configuración por defecto o completa, almacenamiento en la nube accesible automáticamente, Cross-Origin Resource Sharing (CORS), mensajes de error mostrando información sensible, etc. Los intrusos pueden aprovecharse de esto para realizar reconocimiento detallado.
La documentación API, una lista de endpoints, logs de error, etc no deben ser públicos.
Impacto Posible
Puede darle a los intrusos conocimiento completo de los componentes API. El rastreo de stack u otros errores detallados pueden ofrecer información confidencial y detalles esenciales del sistema.
Ejemplo Práctico
- La compañía MHT se enfrenta a problemas de disponibilidad del servidor serios. Han asignado a Bob a desarrollar un endpoint API
/apirule/ping_v(GET) que compartirá detalles sobre el estado y la salud del servidor. - Bob ha diseñado exitosamente el endpoint. Sin embargo ha olvidado implementar manejo de errores para evitar la filtración de información.
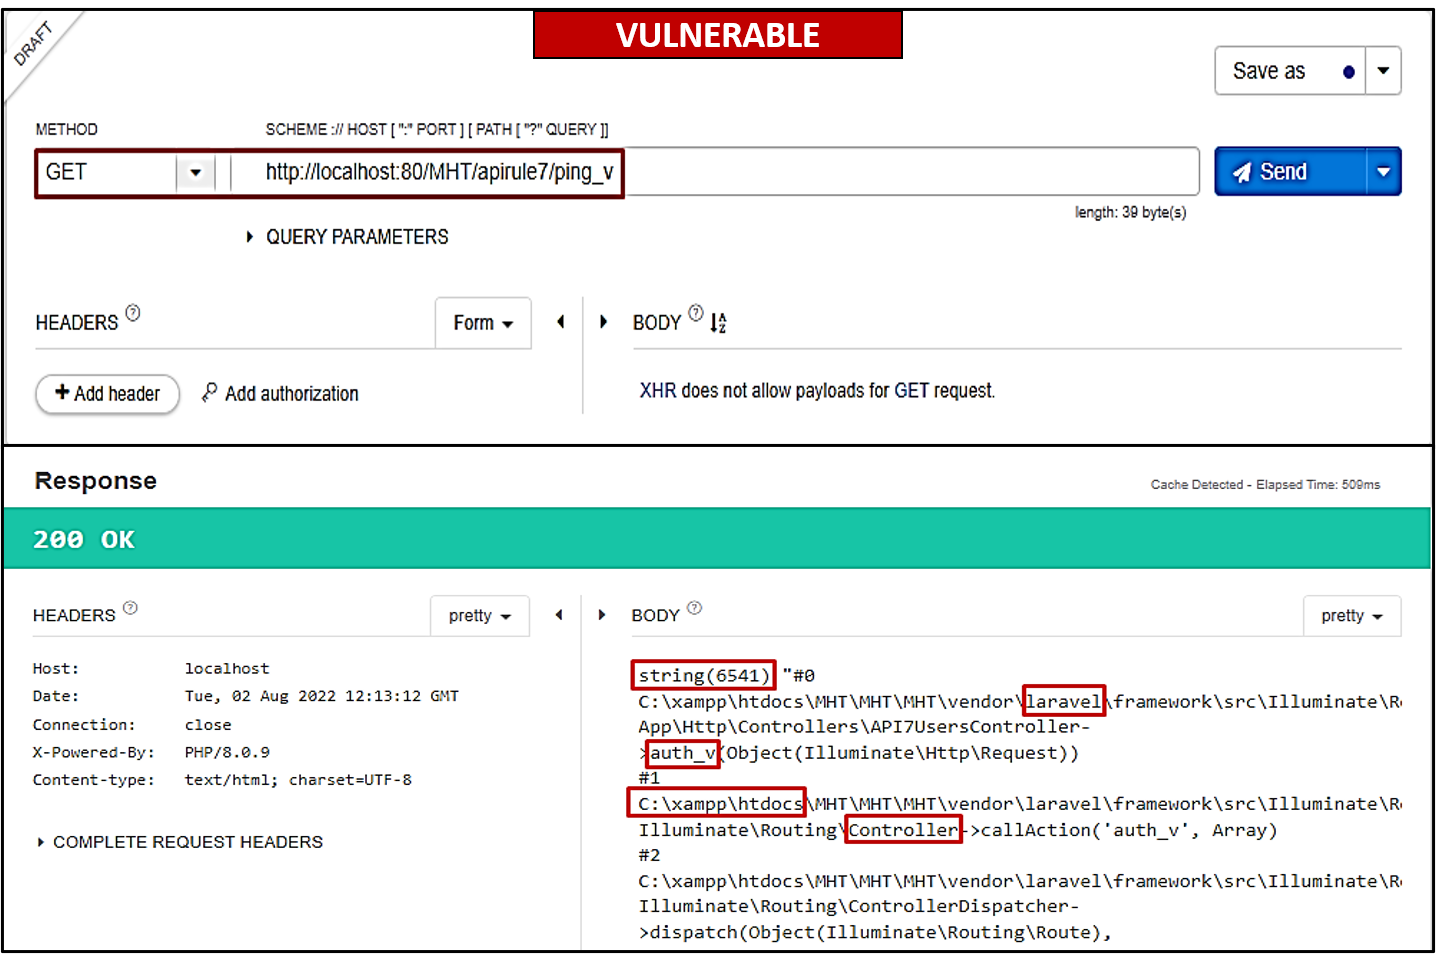
- El problema aquí es que en caso de una llamada fallida, el servidor manda un stack trace completo, conteniendo nombres de funciones, información sobre controladores y rutas, archivos, etc.
- La solución es crear un endpoint
/apirule7/ping_sque maneje los errores y comparta sólo información deseada.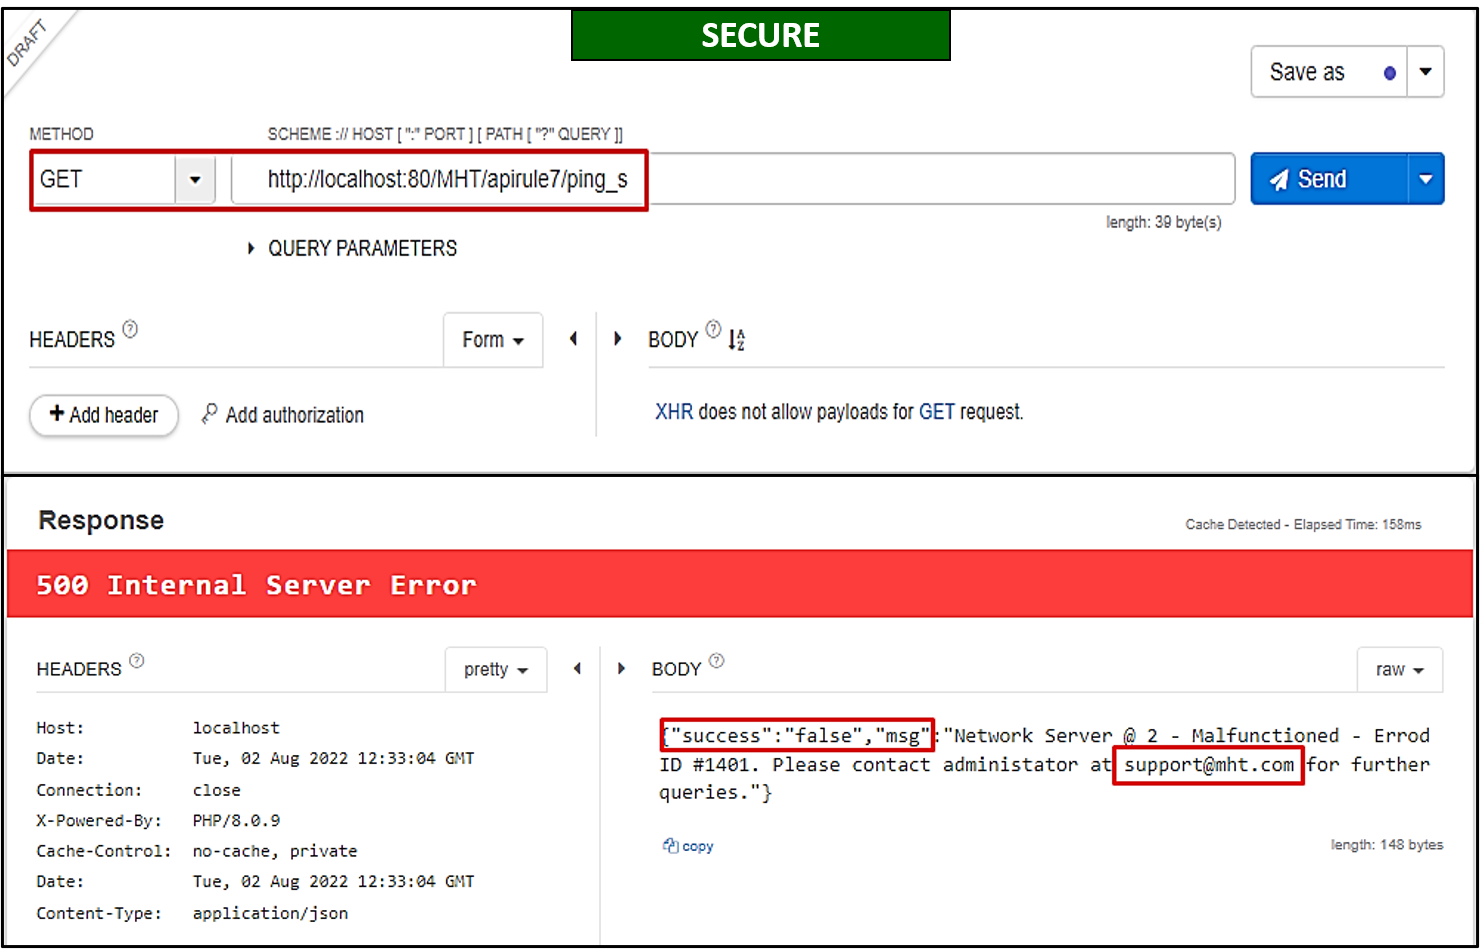
Medidas de Mitigación
- Limitar el acceso a interfaces administrativas para usuarios no autorizados y deshabilitarlas para otros usuarios.
- Deshabilitar nombres de usuario y contraseñas por defecto para dispositivos públicos.
- Deshabilitar el listado de directorios y configurar permisos correctamente para cada archivo.
- Eliminar piezas de código innecesarias, logs de errores y debugging.