
¿Cómo Ocurre?
Insufficient logging and monitoring refleja un escenario donde un atacante realiza actividad maliciosa en un servidor. Sin embargo, cuando tratas de trackearlo, no hay suficientes métodos/evidencia debido a la falta de mecanismos de registro y monitorización. Muchas organizaciones se centran en el registro de sistemas pero se olvidan del de las APIs.
Impacto Posible
No ser capaz de identificar al atacante/hacker detrás de un ataque.
Ejemplo Práctico
- En el pasado, la compañía MHT ha sido susceptible de múltiples ataques y el actor no pudo ser identificado. Por eso Bob fue asignado a hacer un endpoint API
/apurule10/logging(GET) que registrará los metadatos del usuario (dirección IP, versión del buscador, etc.) y lo guardará en una base de datos.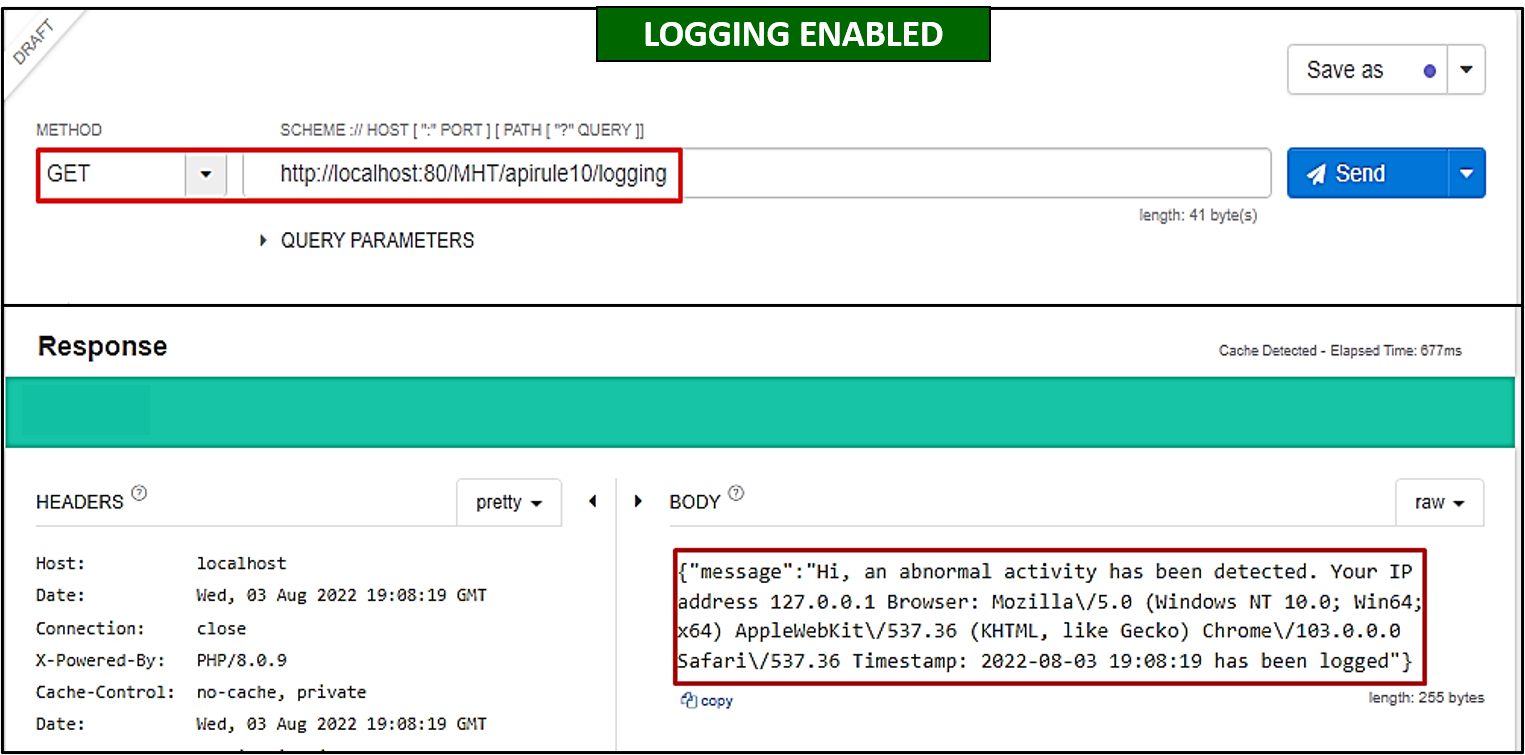
- Después decidió que lo mejor sería redirigirlo a una solución SIEM para correlación y análisis.
Medidas de Mitigación
- Asegura el uso de SIEM (Security Information and Event Management) para manejo de logs.
- Lleva un registro de todos los accesos denegados, autentificación fallida y errores de validación de inputs.
- Maneja los logs como información sensible y asegura su integridad.