
Para entender la vulnerabilidades más comunes en el manejo de sesiones, necesitamos examinar la autentificación y autorización. Aunque suelen ser confundidas, cada una juega un papel fundamental y único en el manejo de sesiones. Para explicar las diferencias mejor, examinaremos el modelo IAAA:
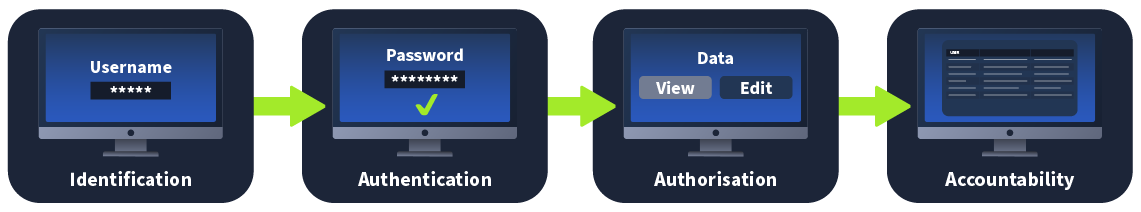
Identificación
La identificación es el proceso de verificar quién es el usuario. Comienza con el usuario diciendo ser alguien específico. En la mayoría de aplicaciones esto se hace subiendo el nombre de usuario.
Autentificación
Es el proceso de asegurarse de que el usuario es quien dice ser. Para esto se debe proporcionar una contraseña.
Autorización
Es el proceso de asegurar que un usuario específico tiene los privilegios requeridos para realizar la acción solicitada. El control de sisiones (tracking) juega un papel esencial en la autorización de acciones.
Responsabilidad
Es el proceso de crear un registro con las acciones realizadas por los usuarios. Esta información juega un papel exxtremadamente importante en caso de un incidente.
IAAA (Identification, Authentication, Authorisation and Accountability) y Manejo de Sesiones
Ahora que entendemos las diferencias entre estos conceptos, volvamos al manejo de sesiones. La autentificación juega su rol en cómo se crean las sesiones. La autorización se vuelve relevante para verificar que el usuario asociado con una cierta sesión tiene permisos para realizar la acción que pretende. La responsabilidad es crucial para saber lo que pasó durante un incidente.