
En la era de la tecnología, conservar nuestra información sensible y sistemas seguros es más importante que nunca. La Autentificación Multi Factor (MFA) añade protección extra para las cuentas de usuario requiriendo que ofrezcas dos o más métodos de verificación.
2FA es un subtipo de MFA.
Tipos de Factores de Autentificación
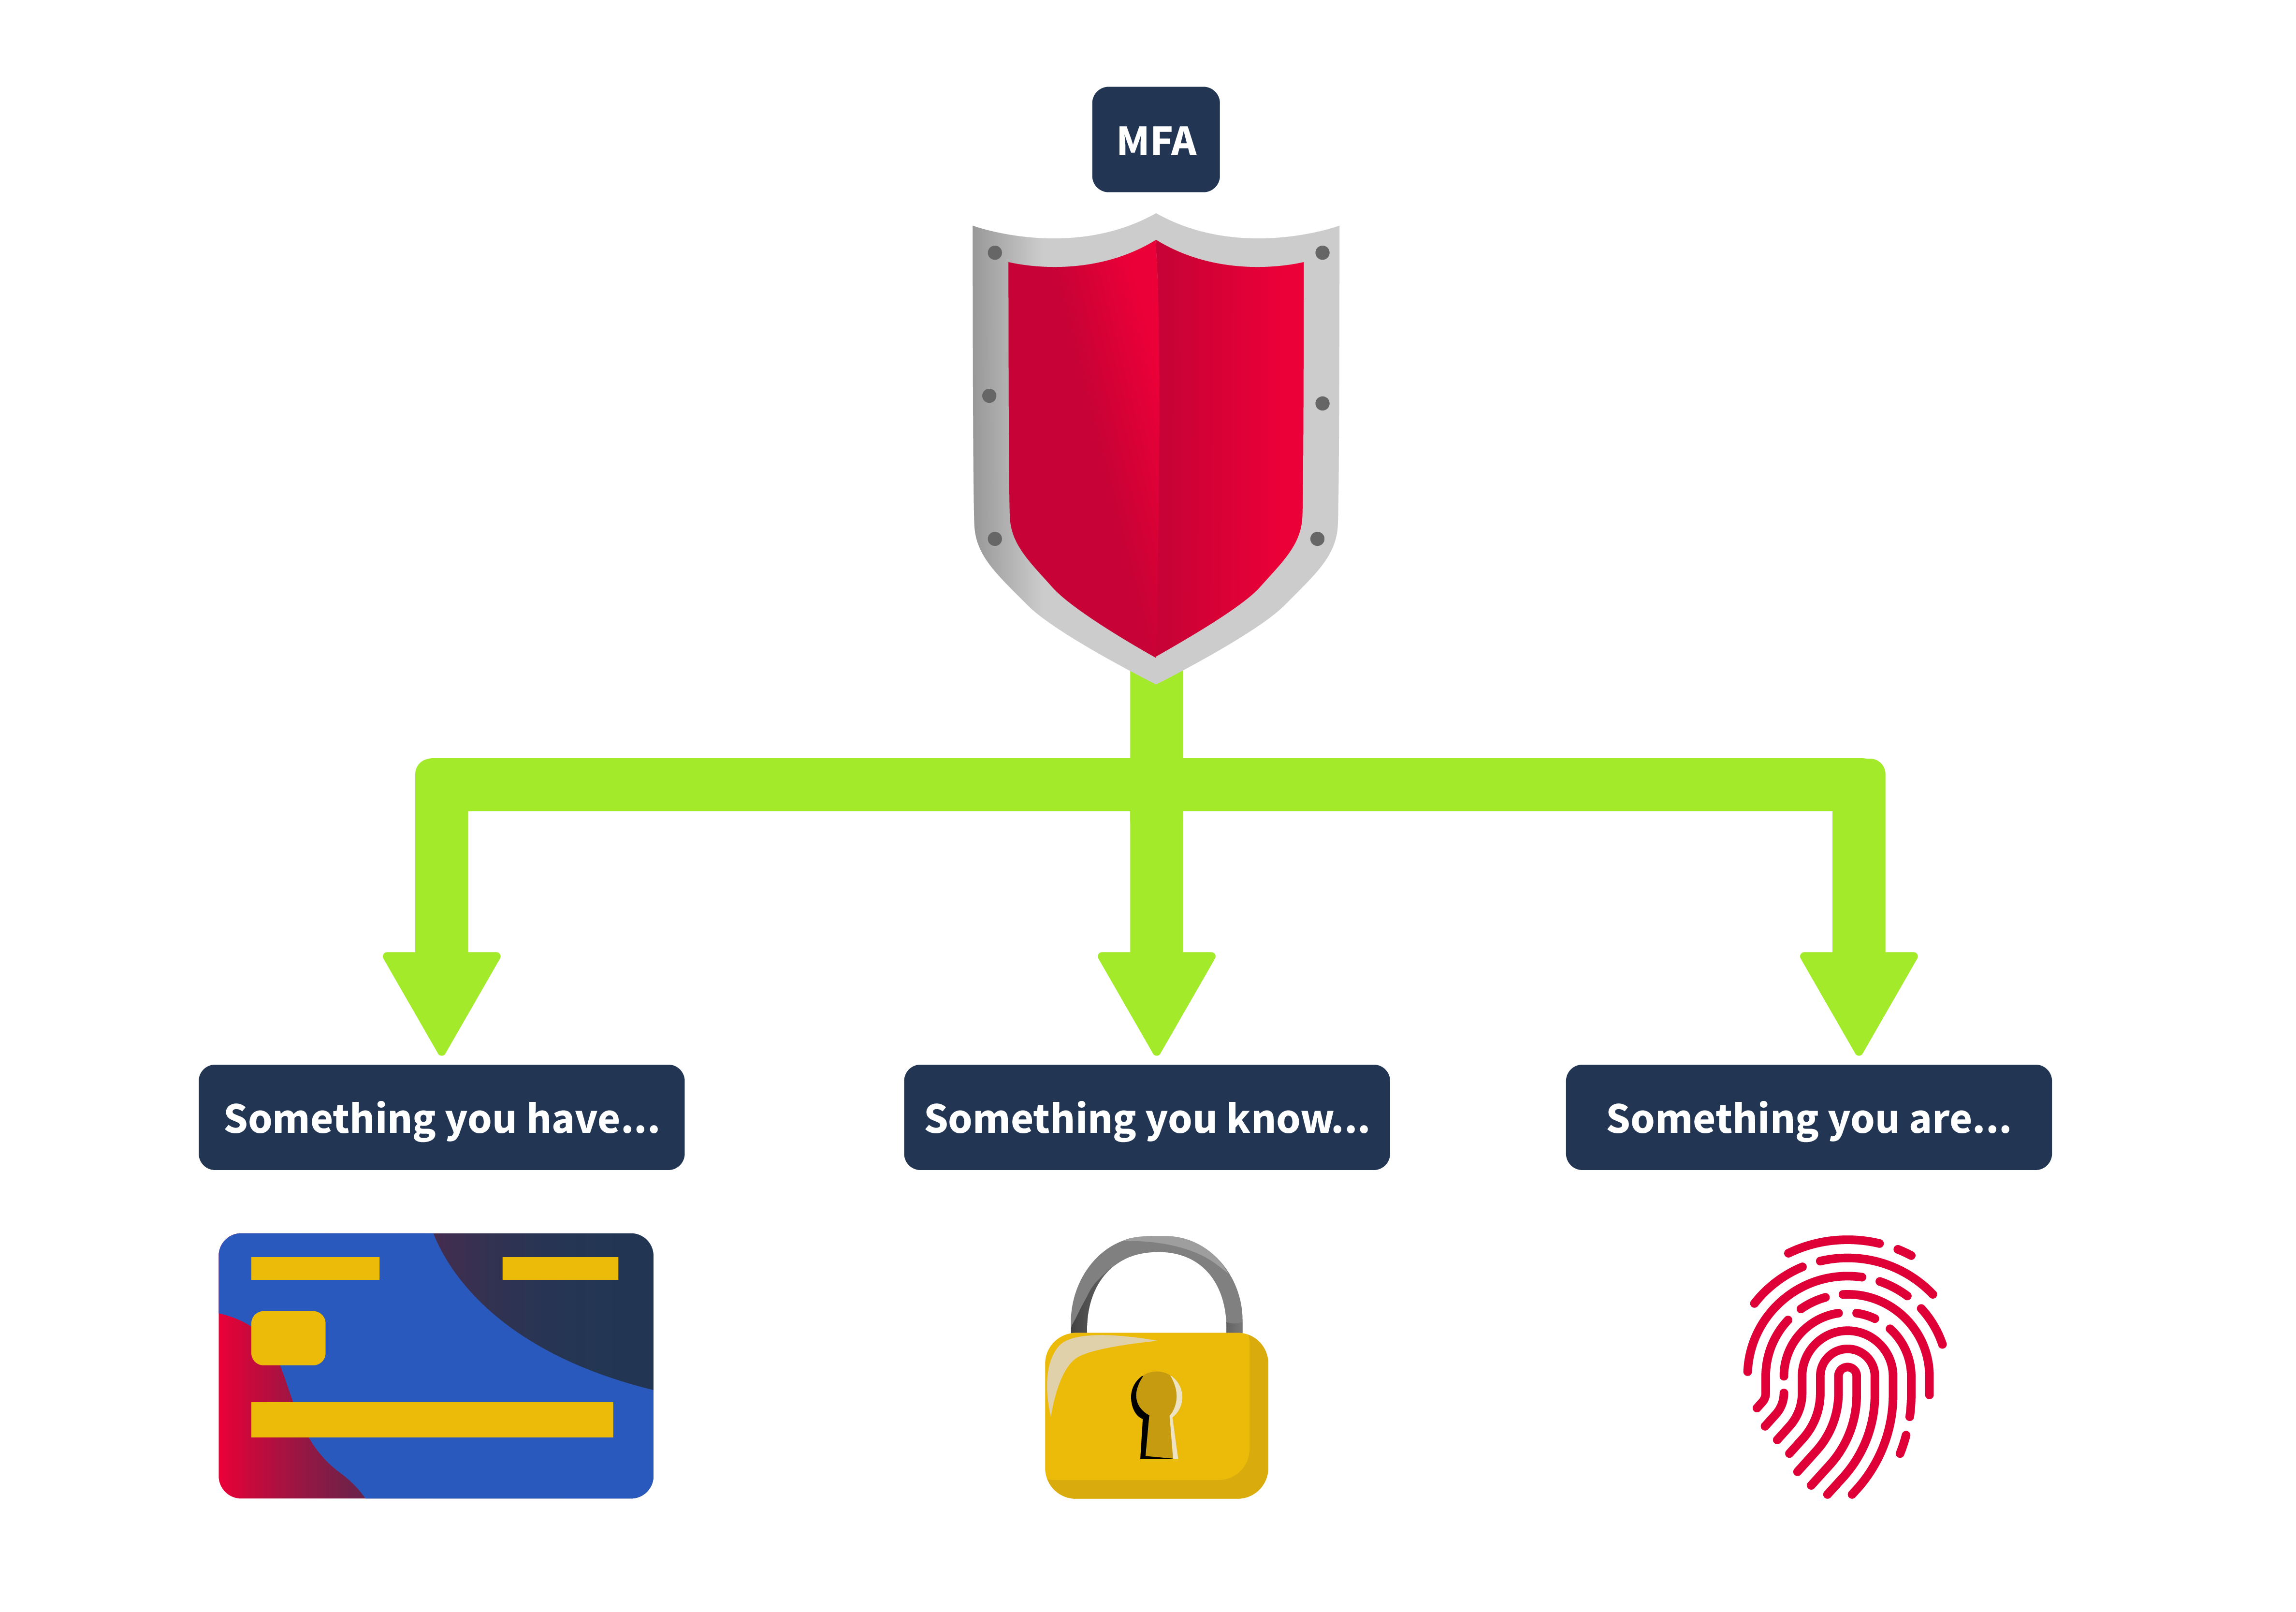
MFA típicamente combina dos o más tipos de credenciales de las categorías:
- Algo que sabes.
- Algo que tienes.
- Algo que eres.
- Algún sitio donde estás.
- Algo que haces.
Algo que Sabes
Podría ser una contraseña, PIN o cualquier otra pieza de información que tengas que recordar. Forma la base de la mayoría de sistemas de autentificación pero puede ser vulnerable usada individualmente.
Algo que Tienes
Podría ser tu teléfono con una aplicación de autentificación, un token de seguridad o incluso una tarjeta. Últimamente se están viendo más certificados de clientes, que son como IDs digitales para dispositivos.
Algo que Eres
Involucra las medidas biométricas, como huellas, reconocimiento facial o de iris. Está ganando popularidad porque es difícil falsificarla.
Algún Sitio en el que Estás
Involucra tu dirección IP de origen o geolocalización. Algunas aplicaciones como la banca online, restringen la actividad si detectan que estás haciendo la petición desde una dirección IP desconocida.
Algo que Haces
Es normalmente usada en aplicaciones que restringen la interacción de bots, como páginas de registro. La app analiza la forma en la que el usuario introduce credenciales o mueve su ratón.
Tipos de 2FA
2FA requiere exactamente 2 tipos de los anteriores, por lo que todo 2FA es un MFA pero no cualquier MFA es un 2FA. Algunos de los métodos más comunes incluyen:
Time-Based One-Time Passwords
Son contraseñas temporales que cambian cada 30 segundos o así. Aplicaciones como Google Authenticator, Microsoft Authenticator y Authy los usan, haciéndolo duro para los hackers de interceptar o reutilizar.
Notificaciones Push
Aplicaciones como Duo o Google Prompt mandan una petición de inicio de sesión directamente a tu teléfono. Puedes aprobar o denegar el acceso correctamente desde tu dispositivo, añadiendo una capa de seguridad que verifica la posesión del dispositivo registrado.
Un ataque sobre las notificaciones push (ataque de fatiga MFA) permitió a un atacante comprometer la cuenta de un empleado de Uber. Investiga más sobre ello aquí.
SMS
La mayoría de aplicaciones actualmente usan este método. El sistema manda un mensaje con un código de un solo uso al móvil registrado del usuario. Aunque conveniente, es menos segura debido a vulnerabilidades asociadas con la intercepción de mensajes de texto.
Tokens de Hardware
Dispositivos como las YubiKeys generan un código de un uso o usan NFC para autentificarse. Son geniales porque no necesitan red o batería, por lo que generalmente funcionan offline.
Acceso Condicional
El acceso condicional es usado típicamente por compañías para ajustar sus requerimientos de autentificación basado en diferentes contextos. Es como un árbol de decisiones que dispara medidas extra de seguridad dependiendo de ciertos factores.
Basado en Localización
Si un usuario inicia sesión desde su ubicación actual, pude que sólo tengan que aportar credenciales. Pero si inician sesión desde un litio nuevo o desconocido, el sistema podría pedir verificación biométrica u OTP.
Basado en Tiempo
Durante las horas regulares de trabajo, los usuarios pueden entrar con sus credenciales, pero fuera de esas horas puede que se les pida una capa extra de seguridad como un OTP o token de seguridad.
Análisis de Comportamiento
Si el comportamiento de un usuario cambia abruptamente, el sistema puede pedir autentificación adicional para confirmar que realmente es el usuario.
Específico de Dispositivo
En algunos casos, las compañías no permiten a los empleados usar sus propios dispositivos para acceder a recursos de la compañía. En estas situaciones, el sistema puede bloquear al usuario después del inicio de sesión si están en un dispositivo no autorizado.
Adopción Global e Impulso Regulatorio
La adopción de MFA se está expandiendo rápidamente a lo largo de varios sectores debido a su efectividad en proteger contra varias amenazas de seguridad como phishing, ingeniería social y ataques de contraseña.
Por ejemplo, los gobiernos e industrias como la de la sanidad están implementando MFA para cumplir con ciertas regulaciones como la GDPR en Europa, HIPAA en EE.UU. y PCI-DSS para sistemas de pago globales.