
Algoritmos de Generación de OTPs Débiles
La seguridad de una OTP (One-Time Password) sólo es tan fuerte como el algoritmo usado para crearla. Si el algoritmo es débil o predecible, puede hacer que el trabajo del atacante sea más sencillo. Si un algoritmo no usa valores verdaderamente aleatorios, el OTP generado puede seguir un patrón haciéndolo predecible.
Filtración del Token 2FA por la Aplicación
Si una aplicación maneja la información pobremente o tiene vulnerabilidades como endpoints API inseguros, puede filtrar accidentalmente el token 2FA en la respuesta HTTP de la aplicación.
Debido a la programación insegura, algunas aplicaciones pueden filtrar el token 2FA en la respuesta. Un escenario común es cuando un usuario llega a la página 2FA y la aplicación dispara una petición XHR a un endpoint que emite el OTP. A veces, esta petición devuelve el OTP al usuario dentro de la respuesta HTTP.
BruteForceando el OTP
Aunque los OTPs se diseñan para un sólo uso, no son inmunes a los ataques de fuerza bruta. Si un atacante puede adivinar ilimitadamente, eventualmente obtendrán el OTP correcto.
Falta de Limitación de Frecuencia
Si una limitación de frecuencia adecuada, una aplicación queda abierta a que un atacante siga intentando diferentes OTPs. Si el atacante pude subir varias peticiones en un corto periodo de tiempo, aumenta la posibilidad de que el atacante sea capaz de obtener el OTP correcto.
Uso de Evilginx
Evilginx es una herramienta usada típicamente en engagements de red team ya que puede ser usada para ejecutar ataques de phishing sofisticados, bypasseando el MFA de forma efectiva. Opera como un proxy MITM que puede interceptar y redirigir OTPs intencionados para usuarios legítimos originalmente.
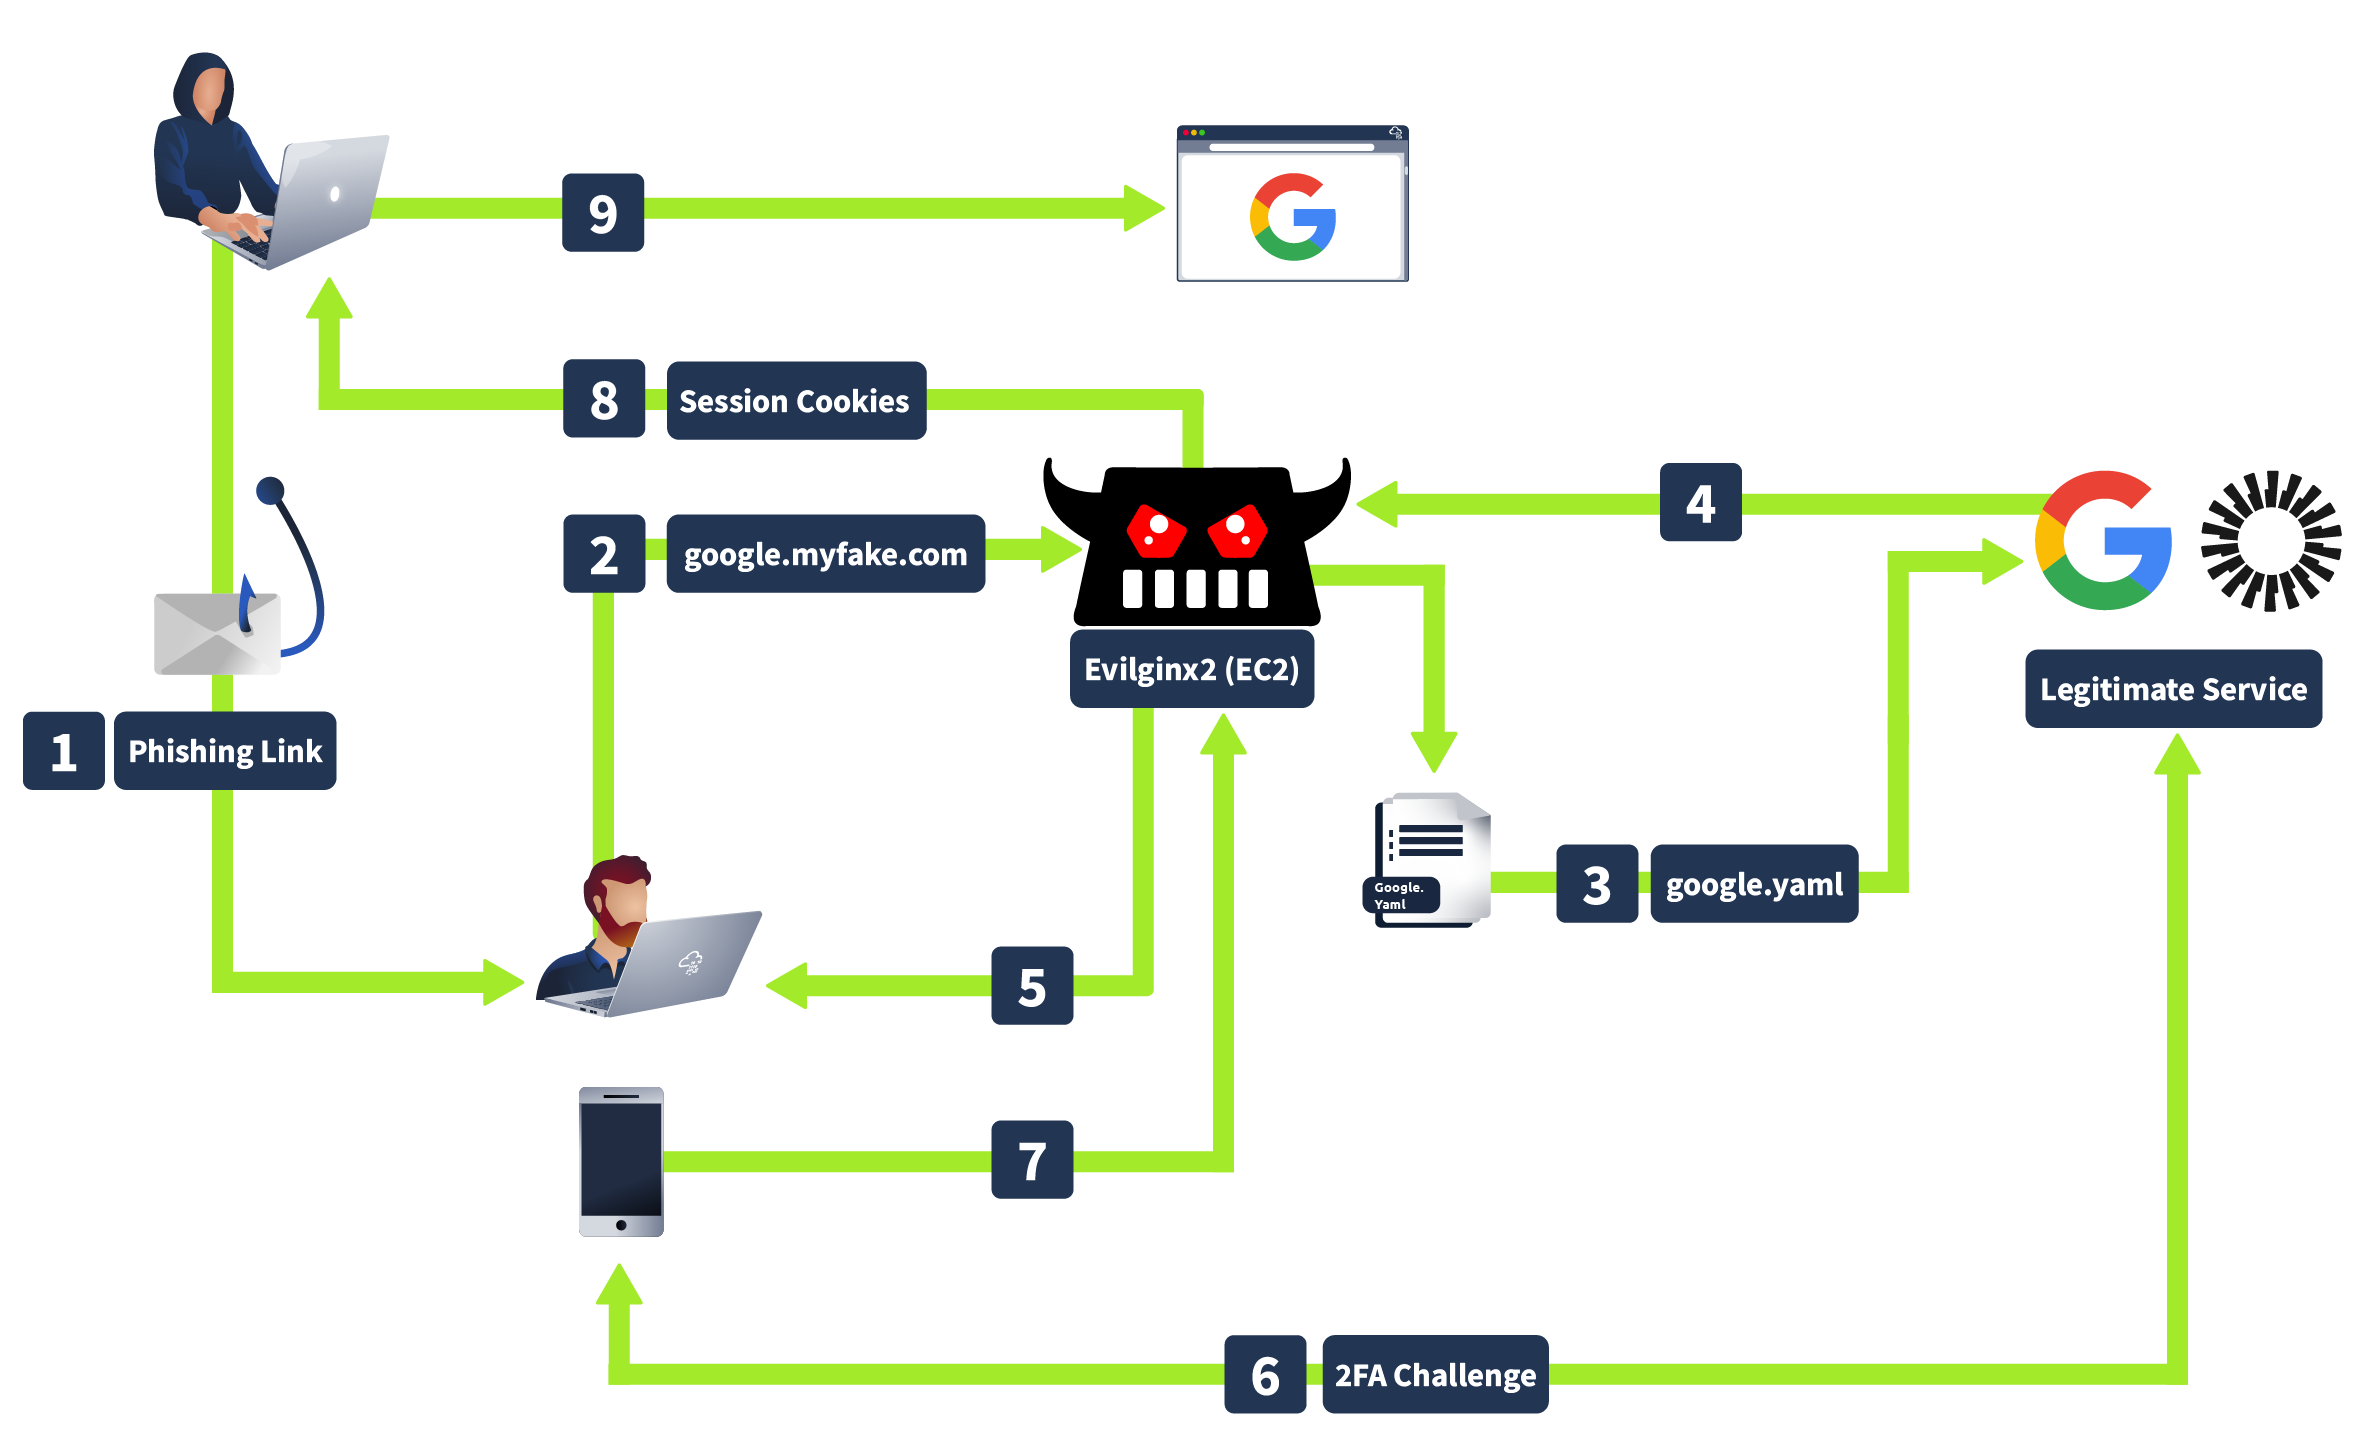
Evilginx funciona capturando usuario contraseña y OTP antes de redirigirlos al sitio real, de tal manera que le da a los atacantes acceso usando tus cookies sin necesidad de romper la MFA.