
En LDAP, las entradas de directorios están estructurados como objetos, cada uno adhiriéndose a un esquema específico que define las reglas y atributos aplicables al objeto. Este acercamiento orientado a objetos asegura consistencia y dirige cómo objetos como los usuarios o grupos se representan y manipulan en el directorio.
Servicios que usan LDAP
- Microsoft Active Directory: Un servicio para redes de dominio de Windows utiliza LDAP como pate de su protocolo base mpara manejar recursos de dominios.
- OpenLDAP: Una implementación de código abierto de LDAP ampliamenet usada para manejar la información de los usuarios.
Formato LDIF
Las entradas LDAP pueden representarse usando el LDAP Data Interchange Format (LDIF), un formato estándar de texto plano para representar entradas de directorios LDAP y operaciones de actualización. LDIF importa y exporta contenidos de directorio y describe modificaciones de directorios como añadir, modificar o eliminar entradas.
Estructura
Un directorio LDAP sigue una estructura jerárquica como el árbol del sistema de archivos. Esta estructura comprende varias entradas representando un único ítem, como usuario, grupo o recurso.
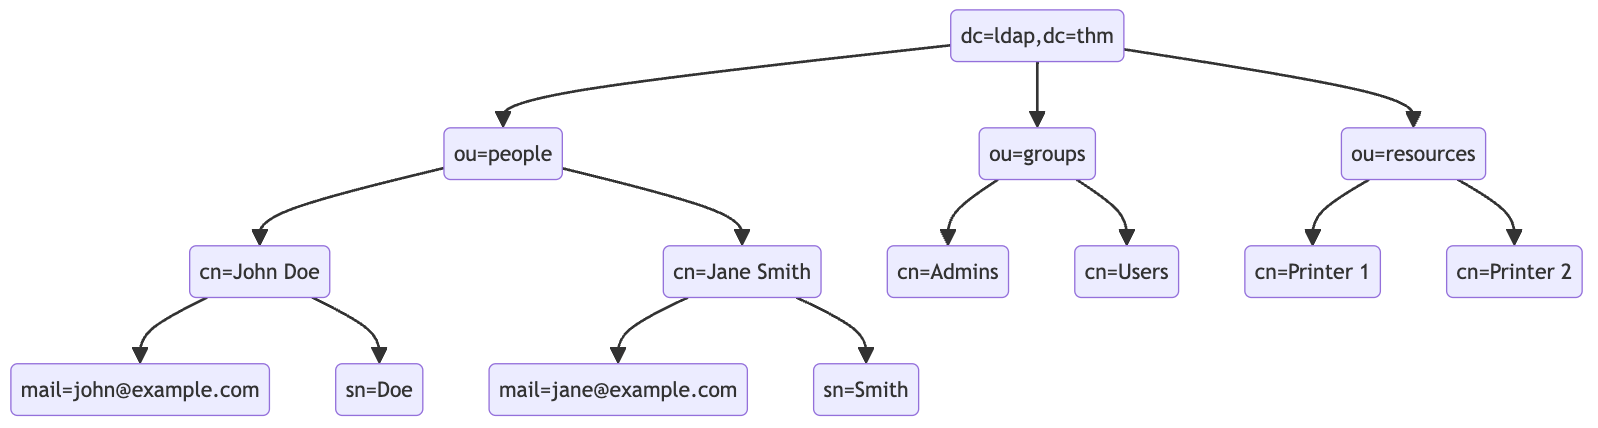
Arriba del árbol LDAP encontramos el TLD (top-level domain), como dc=ldap,dc=thm. Debajo del TLD puede haber subdominios u organizational units (OUs) como ou=people p ou=groups, las cuales categorizan las entradas de directorios.
- Distinguished Names (DNs): Sirve como identificador únicao para cada entrada en el directorio especificando el camino desde arriba hasta la entrada, por ejemplo:
cn=John Doe,ou=people,dc=example,dc=com. - Relative Distinguished Names (RDNs): Representa niveles individuales en la jerarquía de directorios, como
cn=John Doe, dondecnsignifica Common Name. - Atributos: Definen las propiedades de las entradas de directorios, como
mail=john@example.com.