
La inyección LDAP es una vulnerabilidad de seguridad crítica que ocurre cuando el input de un usuario no se sanitiza correctamente antes de incorporarlo en queries LDAP.
La inyección LDAP explota la forma en la que las aplicaciones web construyen queries LDAP. Cuando el input del usuario se añade directamente en estas queries sin una correcta sanitización y validación, los atacantes pueden inyectar statements LDAP maliciosos.
El proceso es parecido al de la SQLi, donde se inyectan statements SQL maliciosos para manipular las operaciones de las bases de datos.
Vectores de Ataques Comunes
- Bypass de Autentificación: Modificar las queries de autentificación LDAP para iniciar sesión con otro usuario sin saber su contraseña.
- Acceso no Autorizado a Datos: Alterar queries de búsqueda LDAP para recuperar informacióon sensible que no debería poder ser accedida.
- Manipulación de Datos: Inyectar queries que modifican el directorio LDAP, como añadir o modificar atributos de usuario.
Proceso de Injección
Hacer un ataque de inyección LDAP requiere varios pasos clave, desde identificar el punto de inyección hasta explotar la vulnerabilidad.
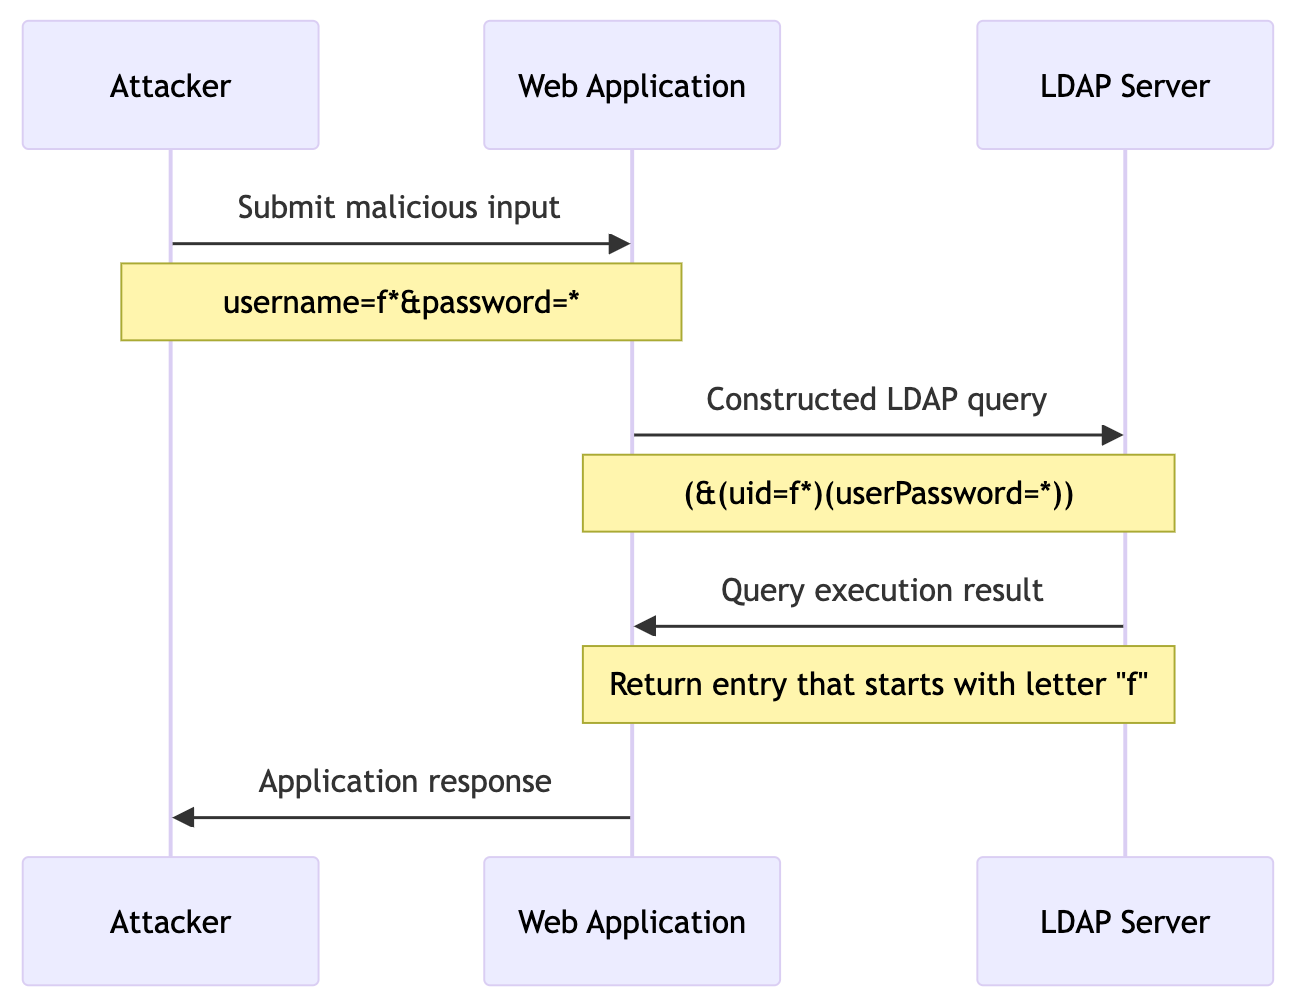
Este diagrama ilustra la interacción entre el atacante, la aplicación web y el servidor LDAP durante uno de estos ataques.