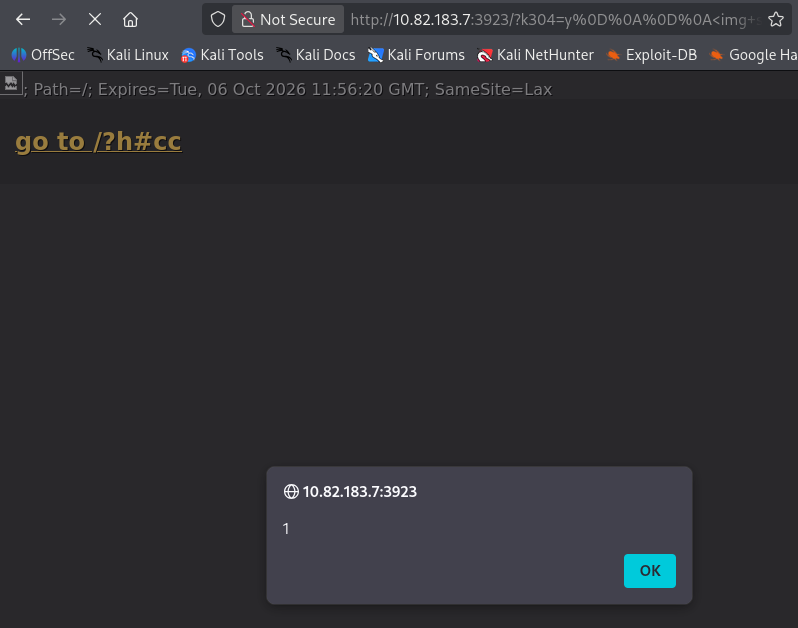
La máquina virtual en esta tarea es una versión vulnerable de copyparty. La vulnerabilidad reflected XSS tiene el ID CVE-2023-38501 y su exploit se publicó aquí.
El código del exploit es: ?k304=y%0D%0A%0D%0A%3Cimg+src%3Dcopyparty+onerror%3Dalert(1)%3E que es el URL-encode de: ?k304=y <img src=copyparty onerror=alert(1)>.
La máquina tiene el servicio vulnerable corriendo en el puerto 3923.
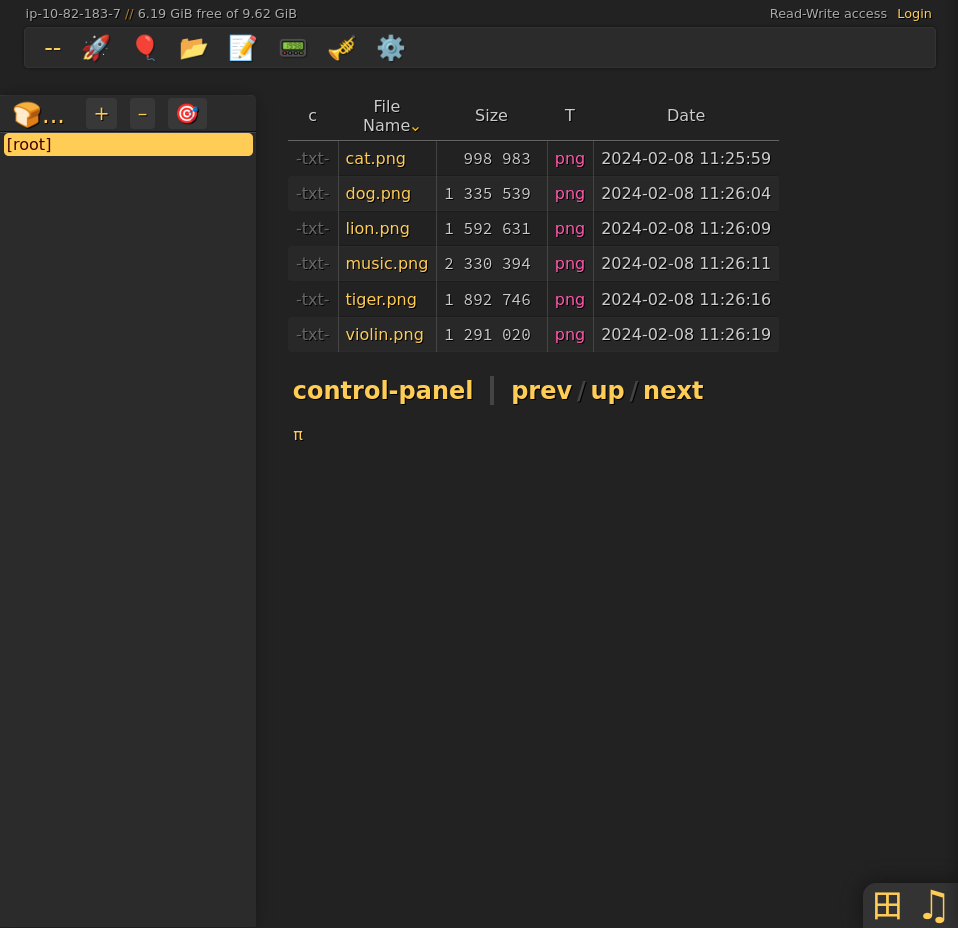
- Vamos a la página dada.
- Insertamos la query en la URL.