
¿Qué es CSRF?
CSRF es un tipo de vulnerabilidad de seguridad donde un atacante engaña al navegador de un usuario para que realice acciones no intencionadas en un sitio web de confianza del usuario donde este está autentificado. Se consigue explotando el hecho de que el navegador incluye cualquier cookie relevante (credenciales) automáticamente, permitiendo al atacante suplantar y subir peticiones no autorizadas en nombre del usuario (a través del navegador). El sitio web del atacante puede contener formularios HTML o código JavaScript que está intencionado para mandar queries a la aplicación web objetivo.
Ciclo de CSRF
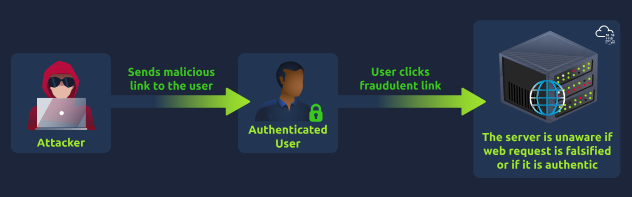
Un ataque CSRF tiene tres fases esenciales:
- El atacante sabe el formato de las peticiones de la aplicación web para realizar una tarea particular y manda un link malicioso al usuario.
- La identidad de la víctima se verifica en la web, típicamente por cookies transmitidas automáticamente con cada petición y hace click en el link compartido por el atacante. Esta interacción podría ser un click, mouse over o cualquier otra acción.
- Medidas de seguridad insuficientes previenen a la aplicación web de distinguir peticiones auténticas de aquellas falsificadas.
Efectos de CSRF
Entender el impacto de CSRF es crucial para mantener las actividades online seguras. Aunque los ataques CSRF no exponen directamente la información de los usuarios, puede seguir causando mucho daño cambiando las contraseñas, cuentas de correo o haciendo transacciones financieras. Los riesgos asociados a CSRF incluyen:
- Acceso no autorizado: Los atacantes pueden acceder y controlar las acciones de un usuario suponiendo un riesgo de pérdida de dinero, daño de su reputación y enfrentarse a consecuencias legales.
- Explotación de confianza: CSRF explota la confianza que los sitios web ponen en los usuarios.
- Explotación sigilosa: Funciona silenciosamente sin necesidad de malware avanzado. Los usuarios pueden no sospechar de un ataque, haciéndolos más vulnerables a explotación repetida.