
Request Tunneling vs Desync
Por ahora, los vectores de ataque que hemos visto dependían del servidor backend para reutilizar una sóla conexión HTTP para servir todos los usuarios. En ciertas implementaciones proxy, cada usuario tendrá su propia conexión de backend para separar su petición de la de otros. Cuando esto pasa, un atacante no será capaz de influenciar en las peticiones de otros usuarios. A primera vista, podría parecer que no podemos hacer mucho si estamos confinados a nuestra propia conexión, pero todavía podemos contrabandear peticiones a través del proxy frontend para conseguir algunos resultados. Como sólo podemos contrabandear peticiones a nuestra conexión, el escenario es llamado request tunneling.
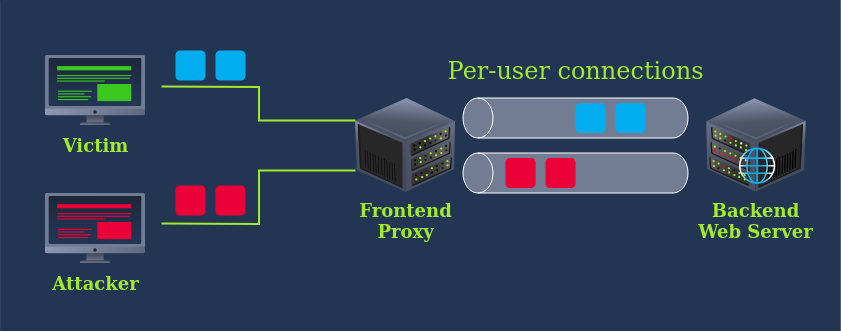
En las siguientes tres tareas, usaremos una versión vieja de HAProxy, vulnerable a CVE-2019-19330 como nuestro proxy frontend. Esta versión permite el request smuggling usando la técnica de inyección CRLF.