HTTP Keep-Alive
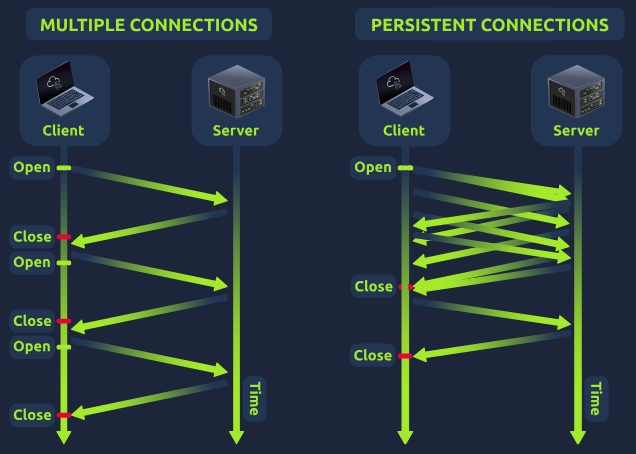
HTTP Keep-Alive es un mecanismo que permite reutilizar una sóla conexión TCP para múltiples peticiones y respuestas HTTP. Ayuda a reducir la latencia y mejorar rendimiento evitando la necesidad de abrir y cerrar conexiones de forma repetida. Sin embargo, puede introducir un riesgo de seguridad conocido como Cache Poisoning. Si los mecanismos de cacheo existen, la persistencia de las conexiones mediante keep-alive podría contribuir a los ataques de contaminación de caché. Un atacante puede explotar problemas de desincronización para albergar contenido malicioso en la caché.
HTTP Pipelining
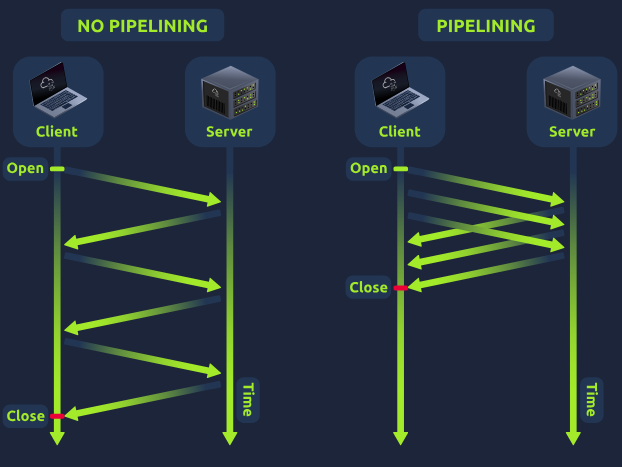
Usualmente, con HTTP, una petición resulta en una respuesta. En el HTTP, pipelining está habilitado en el servidor backend, esto permitirá mandar simultáneamente dos peticiones con sus correspondientes respuestas sin esperar a cada una. La única manera de diferenciar entre dos peticiones y una grande es usar el header Content-Length, que especifica la longitud en bytes de cada petición. El header content no es necesario para la mayoría de archivos estáticos en una aplicación web, como imágenes o iconos, ya que el servidor backend usualmente no lo considera.