
Una de las cosas más importantes que entender sobre el encadenado de vulnerabilidades es que raramente sigue una linea recta. Cuando estás trabajando en aplicaciones del mundo real, puede que encuentres que la cadena inicialmente pensada se choca contra un muro. Puede que otro desarrollador arreglara este problema particular o puede que el entorno fuera ligeramente diferente de lo que esperabas. Aquí es donde la creatividad y flexibilidad hacen la diferencia entre permanecer atascado y encontrar otro camino hacia delante.
Cuando la Cadena no es Lineal
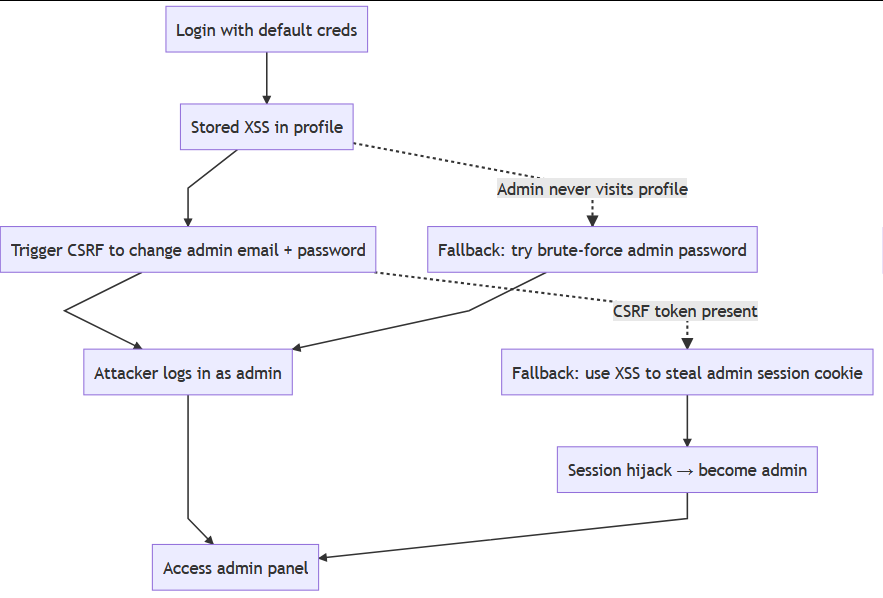
En la tarea anterior, hemos visto una cadena que era algo como Contraseña por defecto -> Explotar XSS -> Disparar CSRF -> Cambiar credenciales de administrador. Se ve bien, pero en la realidad solemos encontrar problemas.
Supón que la aplicación hubiera tenido tokens CSRF e intentas lo mismo y falla. ¿Hace esto inútil a tu XSS? En absoluto. Un atacante creativo no se daría por vencido, pensaría en qué otras cosas puede conseguir con un XSS. ¿Podrías robar la cookie de sesión del admin? ¿Podrías engañarlo para realizar una petición GET que filtre información sensible? ¿Podrías usarlo para realizar una fingerprint de los plugins o navegador que usa el admin?
Aquí es donde destaca la mentalidad del atacante. La pregunta no es "¿Funciona como planeé?" sino "¿Qué más puedo hacer con esto que tengo?"
Los atacantes experimentados siempre piensan en términos de pivotaje. Cuando planeas una cadena, no te centras en un camino hacia el éxito. Piensa en alternativas si parte de tus planes fallan. Si el truco del CSRF no funciona, ¿puedes usar el XSS de forma diferente? Su SQLi no es explotable para el bypasseo de autentificación, ¿sigues pudiendo dumpear información útil que te ayude a adivinar contraseñas?
Un buen hábito es mapear mentalmente los diferentes pivotes y opciones secundarias según las descubres. Esto te ayuda a mantenerte estructurado en tu acercamiento, incluso cuando el objetivo no se comporta como esperabas.
Red Team vs Bug Bounty: Diferentes Finales
También merece mencionarse que tu objetivo puede depender de lo que estés encadenando. En un acercamiento Red Team, tu trabajo es demostrar el impacto holísticamente. Quieres seguir la cadena hasta el final, idealmente llegando a tu objetivo sin ser detectado. Esto significa que puedes usar la cadena para pivotar hacia sistemas internos, mover lateralmente o establecer persistencia.
En un bug bounty, el objetivo es diferente. Tu trabajo es mostrar claramente el riesgo y el impacto potencial para que la compañía pueda arreglarlo. A veces, esto significa parar antes de llevar a cabo la explotación completa porque el el reporte en sí puede probarlo. Por ejemplo, mostrar que podrías cambiar el email del admin o dumpear información de usuarios a través de SQLi es normalmente suficiente, no necesitas ir más allá.
| Aspecto | Acercamiento Red Team | Programa de Bug Bounty |
|---|---|---|
| Objetivo Primario | Demostrar impacto real, identificar agujeros en la postura de seguridad de la empresa. | Comunicar riesgo de manera clara al vendor. |
| Encadenado | Usado para pivotar, escalar y conseguir acceso. | Usado para mostrar cómo se combinan múltiples bugs. |
| Estilo de Ejecución | Silencioso, evitando detección. | Transparente, diseñado para ser reproducible. |
| Objetivo Final | Conseguir el objetivo definido. | Subir un reporte válido y de alto impacto. |
| Nivel de Explotación | Ejecutar la cadena completa si es posible. | Explotación parcial correcta si el riesgo está claro. |
| Calidad | Puede usar herramientas reales o simular operaciones. | Requiere reproducción mínima, limpia y segura. |