
Lo que un red teamer considera información crítica que merece la pena proteger depende de la operación y los activos o las herramientas usadas. En este caso, la información crítica incluye, pero no está limitada a, las intenciones, capacidades, actividades y limitaciones del red team. La información crítica incluye cualquier información que una vez obtenida por el blue team, podría dañar o degradar la misión del red team.
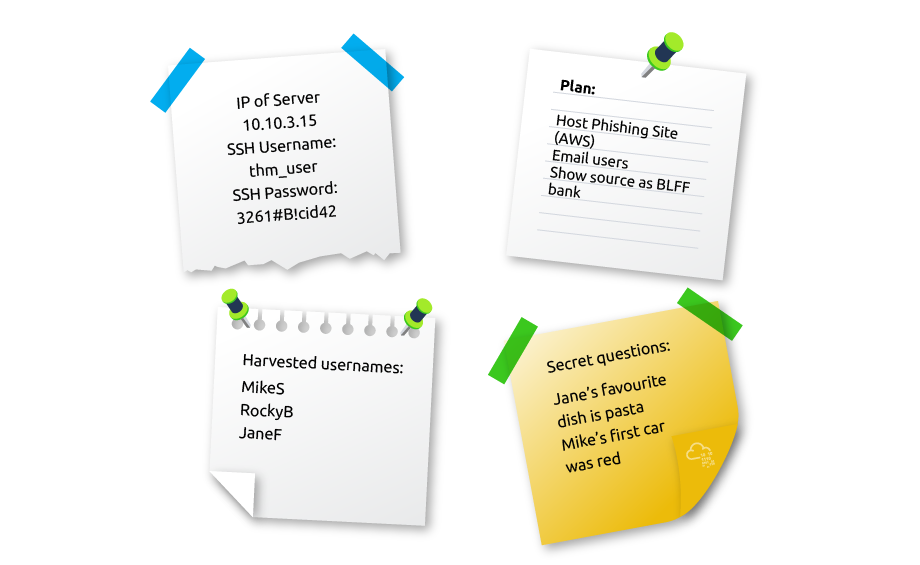
Para identificar información crítica, el red team necesita usar un acercamiento adversarial y preguntarse a sí mismos qué información un adversario (el blue team) querría saber sobre la misión. Si lo obtuviera, el adversario estará en una posición sólida para parar los ataques del red team. Es por ello que la información crítica no es necesariamente información sensible, sino que es cualquier información que pueda frustrar tus planes si se filtra al adversario. Algunos ejemplos son:
- Información del cliente que haya encontrado tu equipo.
- Información del red team, como identidades, actividad, planes, etc.
- Tácticas, técnicas y procedimientos (TTPs) que tu equipo use para emular el ataque.
- OS, proveedor de cloud o framework C2 que use tu equipo.
- Direcciones IP públicas que usará tu equipo.
- Nombres de dominio que tu equipo haya registrado.
- Sitios web hosteados como sitios de phishing.