
A través de tu vida puede que te encuentres muchos frameworks C2 diferentes. Veremos algunos populares que son ampliamente usados por red teamers y adversarios. Los dividiremos en dos secciones:
- Gratuitos
- Premium
Puede que te hagas preguntas como "¿Por qué debería usar un framework C2 de pago?", y es una pregunta excelente. Los frameworks C2 de pago son usualmente menos detectables por antivirus. Esto no quiere decir que sea imposible detectarlos, sólo que un proyecto de código abierto suele ser ampliamente entendido y las firmas son fácilmente desarrolladas.
Usualmente, los frameworks C2 premium tienen más módulos de post explotación más avanzados, funcionalidades de pivotaje, e incluso peticiones que puede que los desarrolladores de código abierto no. Por ejemplo, una funcionalidad de Cobalt Strike que la mayoría de otros frameworks no ofrecen es que tiene la habilidad de abrir un túnel VPN desde un beacon. Esto puede ser una funcionalidad fantástica si el Proxy no funciona bien en tu situación específica. Debes hacer el trabajo de investigación para saber qué es lo mejor para tu equipo.
Frameworks C2 Gratuitos
Metasploit
El Framework Metasploit, desarrollado y mantenido por Rapid7, es uno de los frameworks (C2) de Explotación y Post Explotación más populares que es público e instalado en prácticamente todas las distros de pentesting.
root@kali$ msfconsole


      .:okOOOkdc'           'cdkOOOko:.
    .xOOOOOOOOOOOOc       cOOOOOOOOOOOOx.
   :OOOOOOOOOOOOOOOk,   ,kOOOOOOOOOOOOOOO:
  'OOOOOOOOOkkkkOOOOO: :OOOOOOOOOOOOOOOOOO'
  oOOOOOOOO.    .oOOOOoOOOOl.    ,OOOOOOOOo
  dOOOOOOOO.      .cOOOOOc.      ,OOOOOOOOx
  lOOOOOOOO.         ;d;         ,OOOOOOOOl
  .OOOOOOOO.   .;           ;    ,OOOOOOOO.
   cOOOOOOO.   .OOc.     'oOO.   ,OOOOOOOc
    oOOOOOO.   .OOOO.   :OOOO.   ,OOOOOOo
     lOOOOO.   .OOOO.   :OOOO.   ,OOOOOl
      ;OOOO'   .OOOO.   :OOOO.   ;OOOO;
       .dOOo   .OOOOocccxOOOO.   xOOd.
         ,kOl  .OOOOOOOOOOOOO. .dOk,
           :kk;.OOOOOOOOOOOOO.cOk:
             ;kOOOOOOOOOOOOOOOk:
               ,xOOOOOOOOOOOx,
                 .lOOOOOOOl.
                    ,dOd,
                      .

       =[ metasploit v6.1.12-dev                          ]
+ -- --=[ 2177 exploits - 1152 auxiliary - 399 post       ]
+ -- --=[ 596 payloads - 45 encoders - 10 nops            ]
+ -- --=[ 9 evasion                                       ]

Metasploit tip: View a module's description using
info, or the enhanced version in your browser with
info -d

msf6 >
Armitage
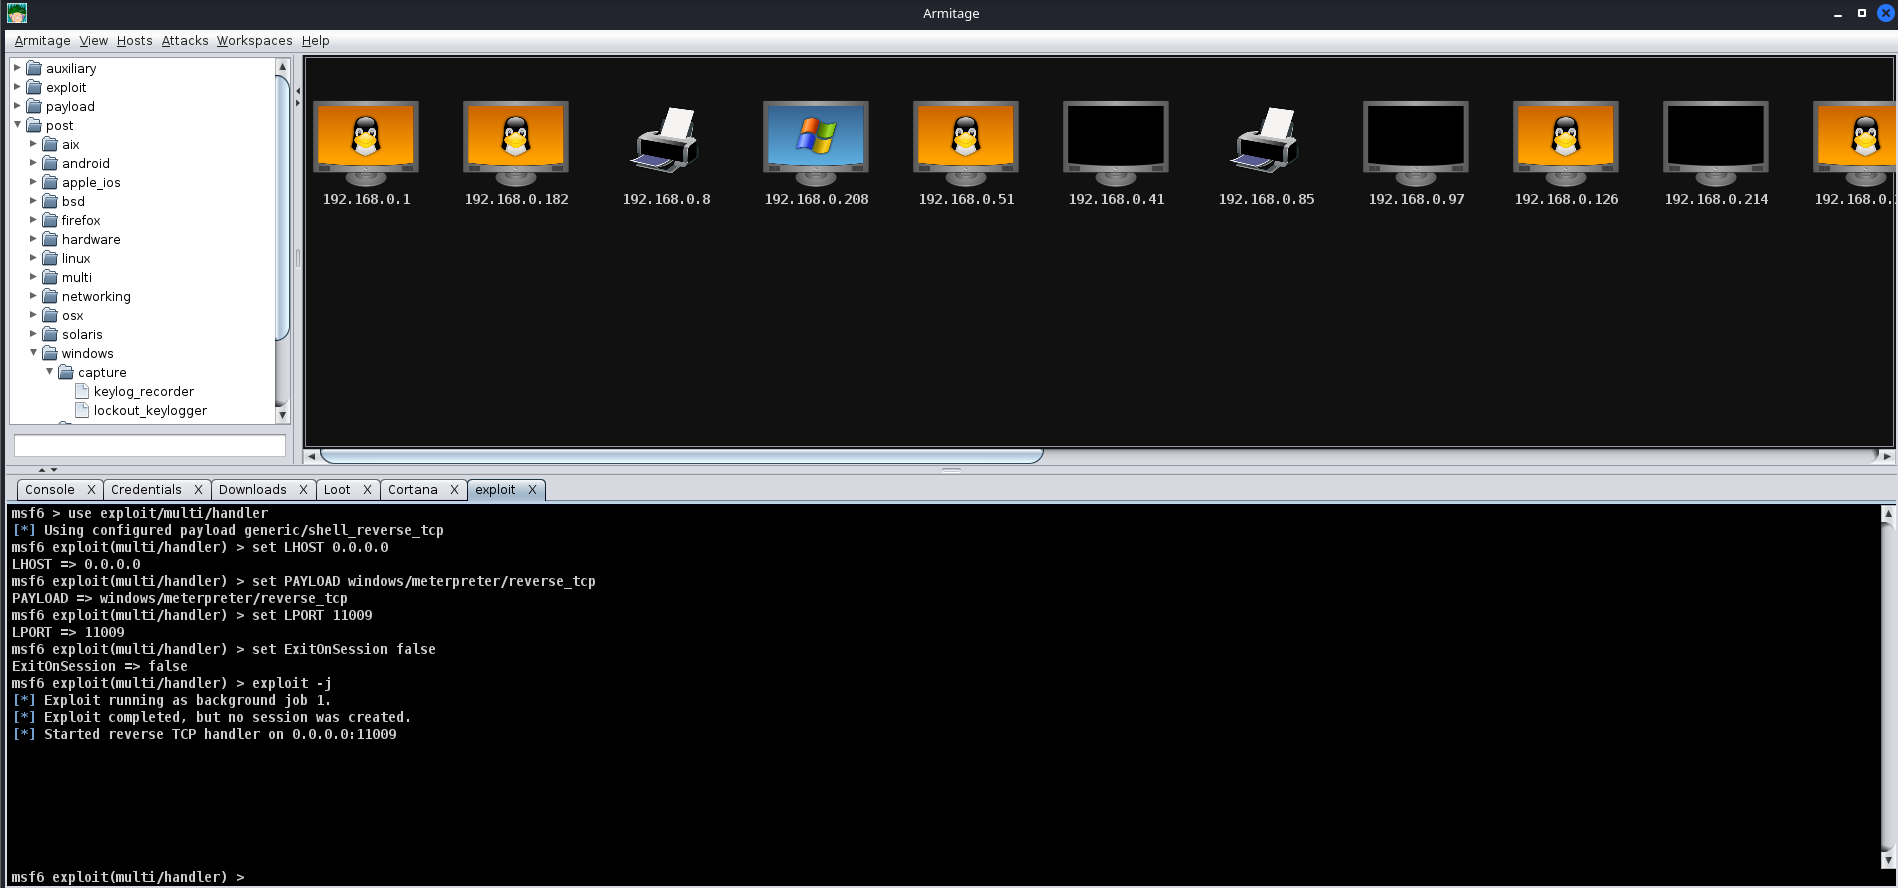
Armitage es una extensión de Metasploit que añade una GUI y está escrito en Java (increíblemente similar a Cobalt Strike). Esto es debido a que ambos son desarrollador por Raphael Mudge. Armitage ofrece una manera sencilla de enumerar y visualizar todos tus objetivos. Además de verse como Cobalt Strike, incluso incluye algunas funcionalidades únicas. Una de las más populares puede ser encontrada en el menú "Attacks". Esta funcionalidad se conoce como ataque Hail Mary, el cual intenta ejecutar todos los exploits para los servicios que corren en la víctima específica. Armitage realmente es "Fast and Easy Hacking".
Powershell Empire/Starkiller
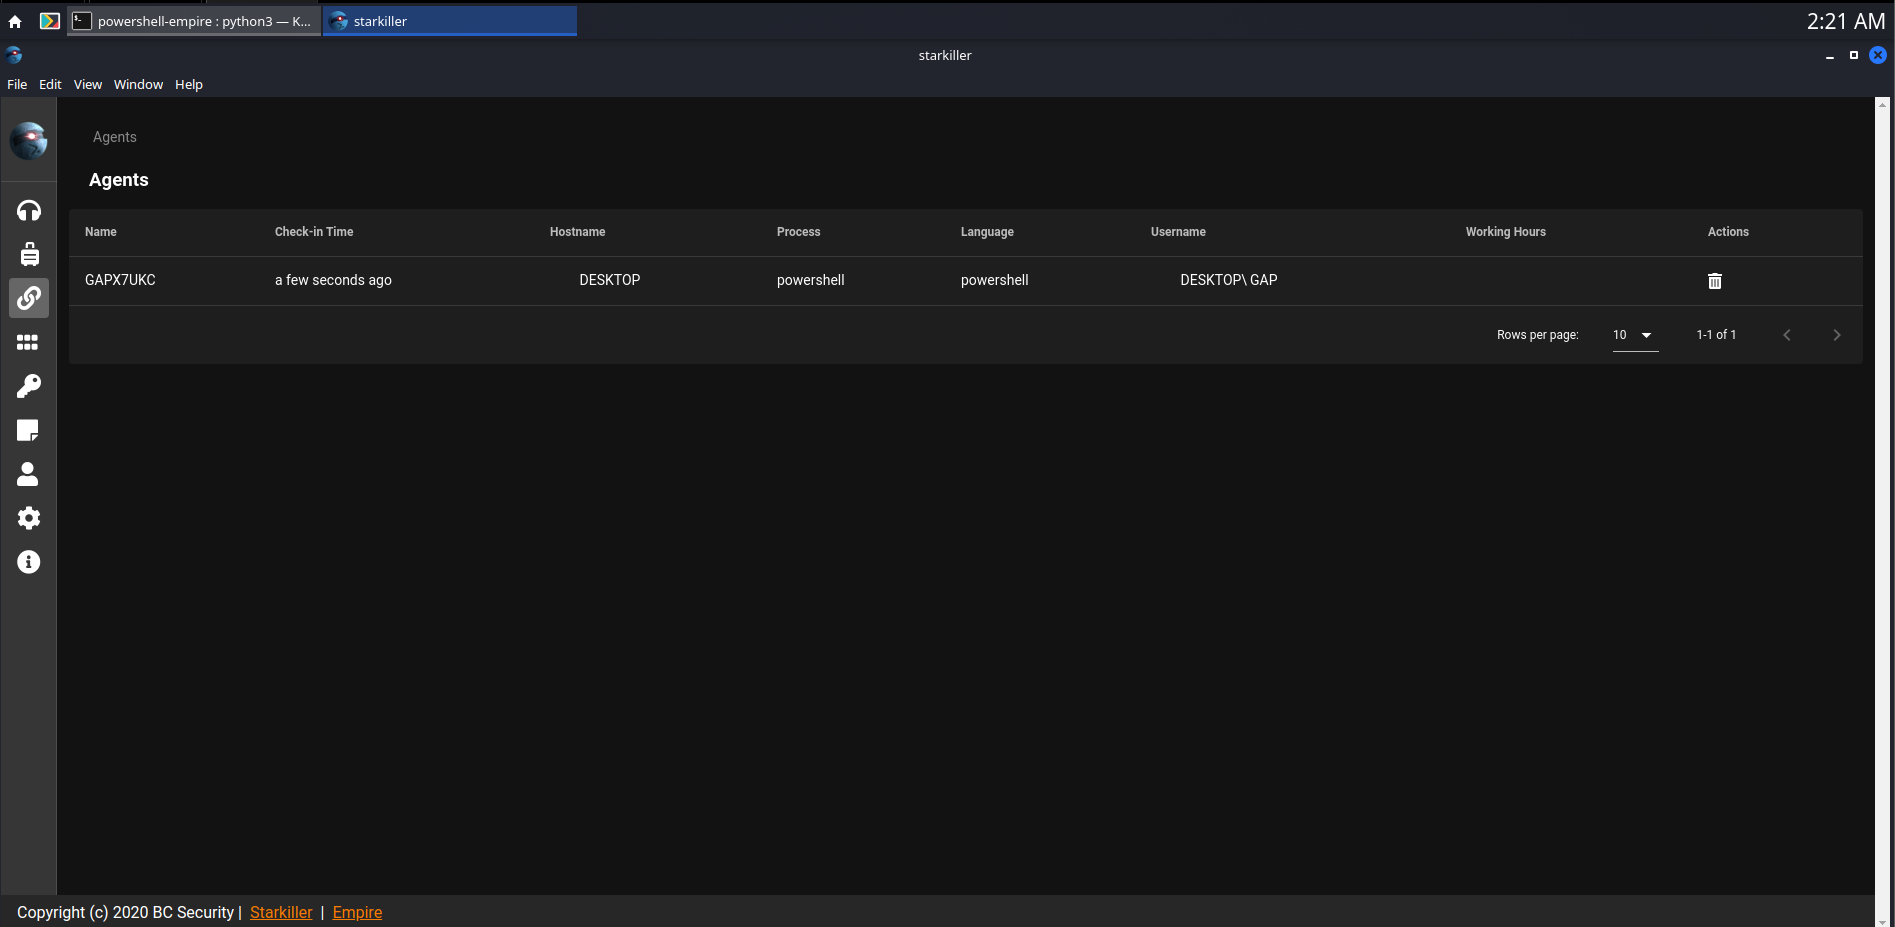
Powershell Empire y Starkiller es otyro increíblemente popular C2 originalmente creado por Harmjopy, Sixdub y Enigma0x3 del grupo Veris. Actualmente el proyecto ha sido descontinuado y ha sido tomado por el equipo de seguridad BC (Cx01N, Hubbl3 y _Vinnybod). Empire ofrece agentes escritos en varios lenguajes compatibles con la mayoría de plataformas, haciéndolo increíblemente versátil.
Sliver
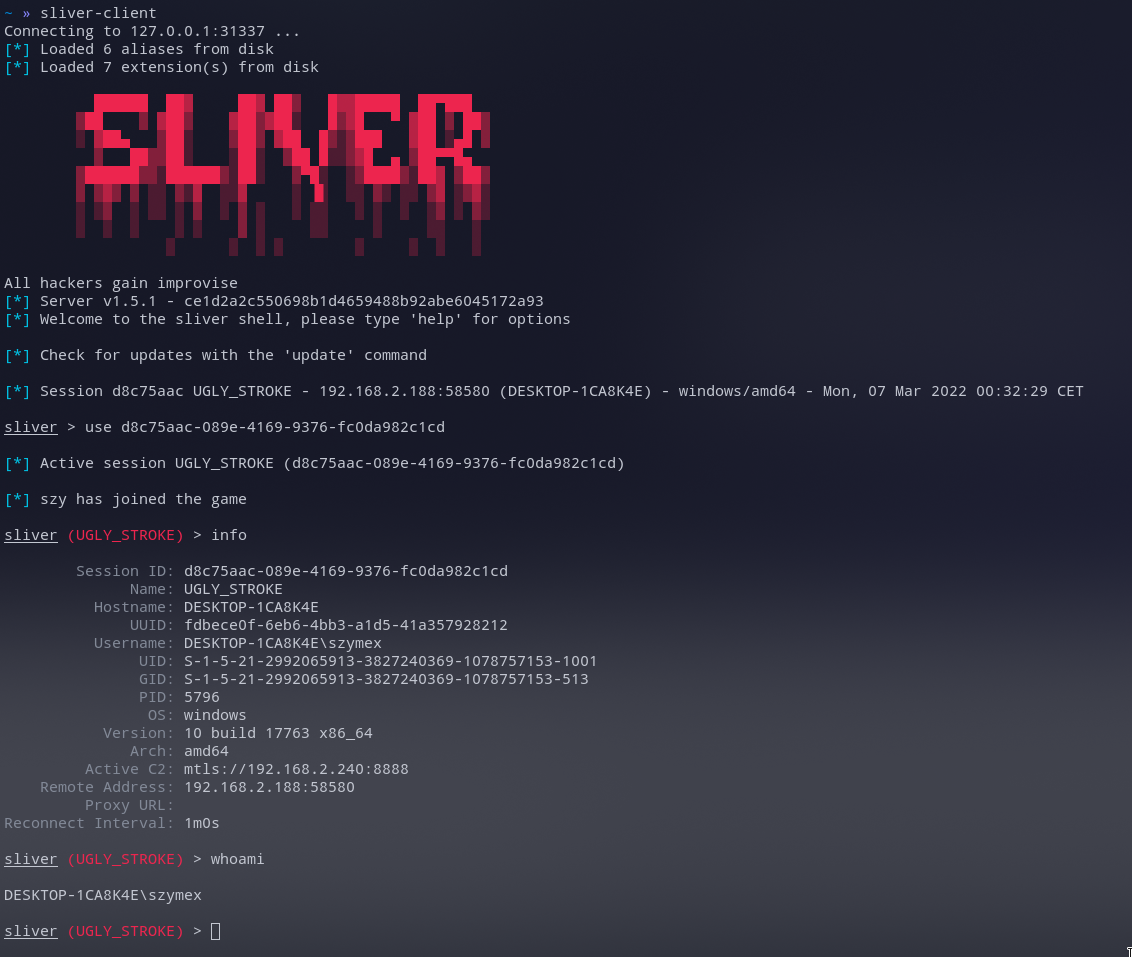
Sliver por Bishop Fox es un framework C2 avanzado, altamente personalizable, multiusuario y basado en CLI. Sliver está escrito en Go, lo que hace la ingeniería inversa de implantes C2 increíblemente complicada. Soporta varios protocolos para comunicaciones C2 como WireGuard, mTLS, HTTP(S), DNS y mucho más. Además, soporta archivos BOF (Beacon Object Files) para funcionalidad adicional, DNS Canary Domains para enmascarar comunicaciones C2, generación automatizada de certificados Let's Encrypt para beacons HTTPS y mucho más.
Covenant
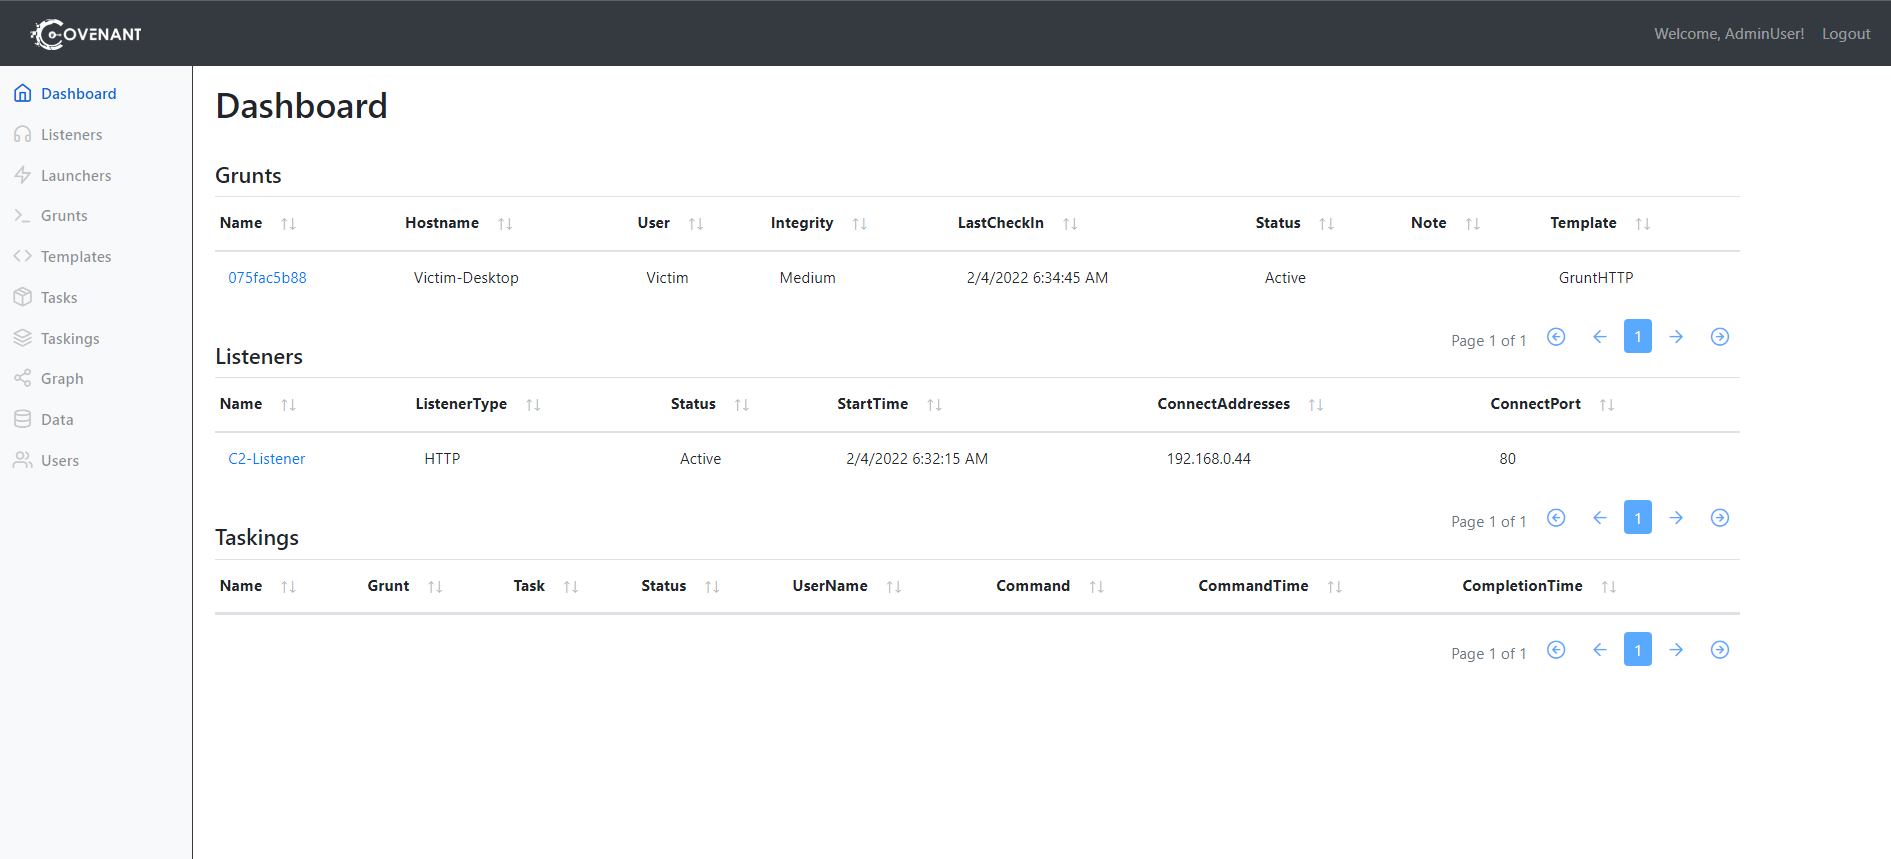
Covenant por Ryan Cobb es el último framework C2 gratuito que cubriremos. De lejos es uno de los frameworks C2 más únicos escrito en C#. Al contrario que Metasploit/Armitage, es primariamente usado para la post explotación y el movimiento lateral con HTTP, HTTPS y listeners SMB con agentes altamente personalizables.
Frameworks C2 de Pago
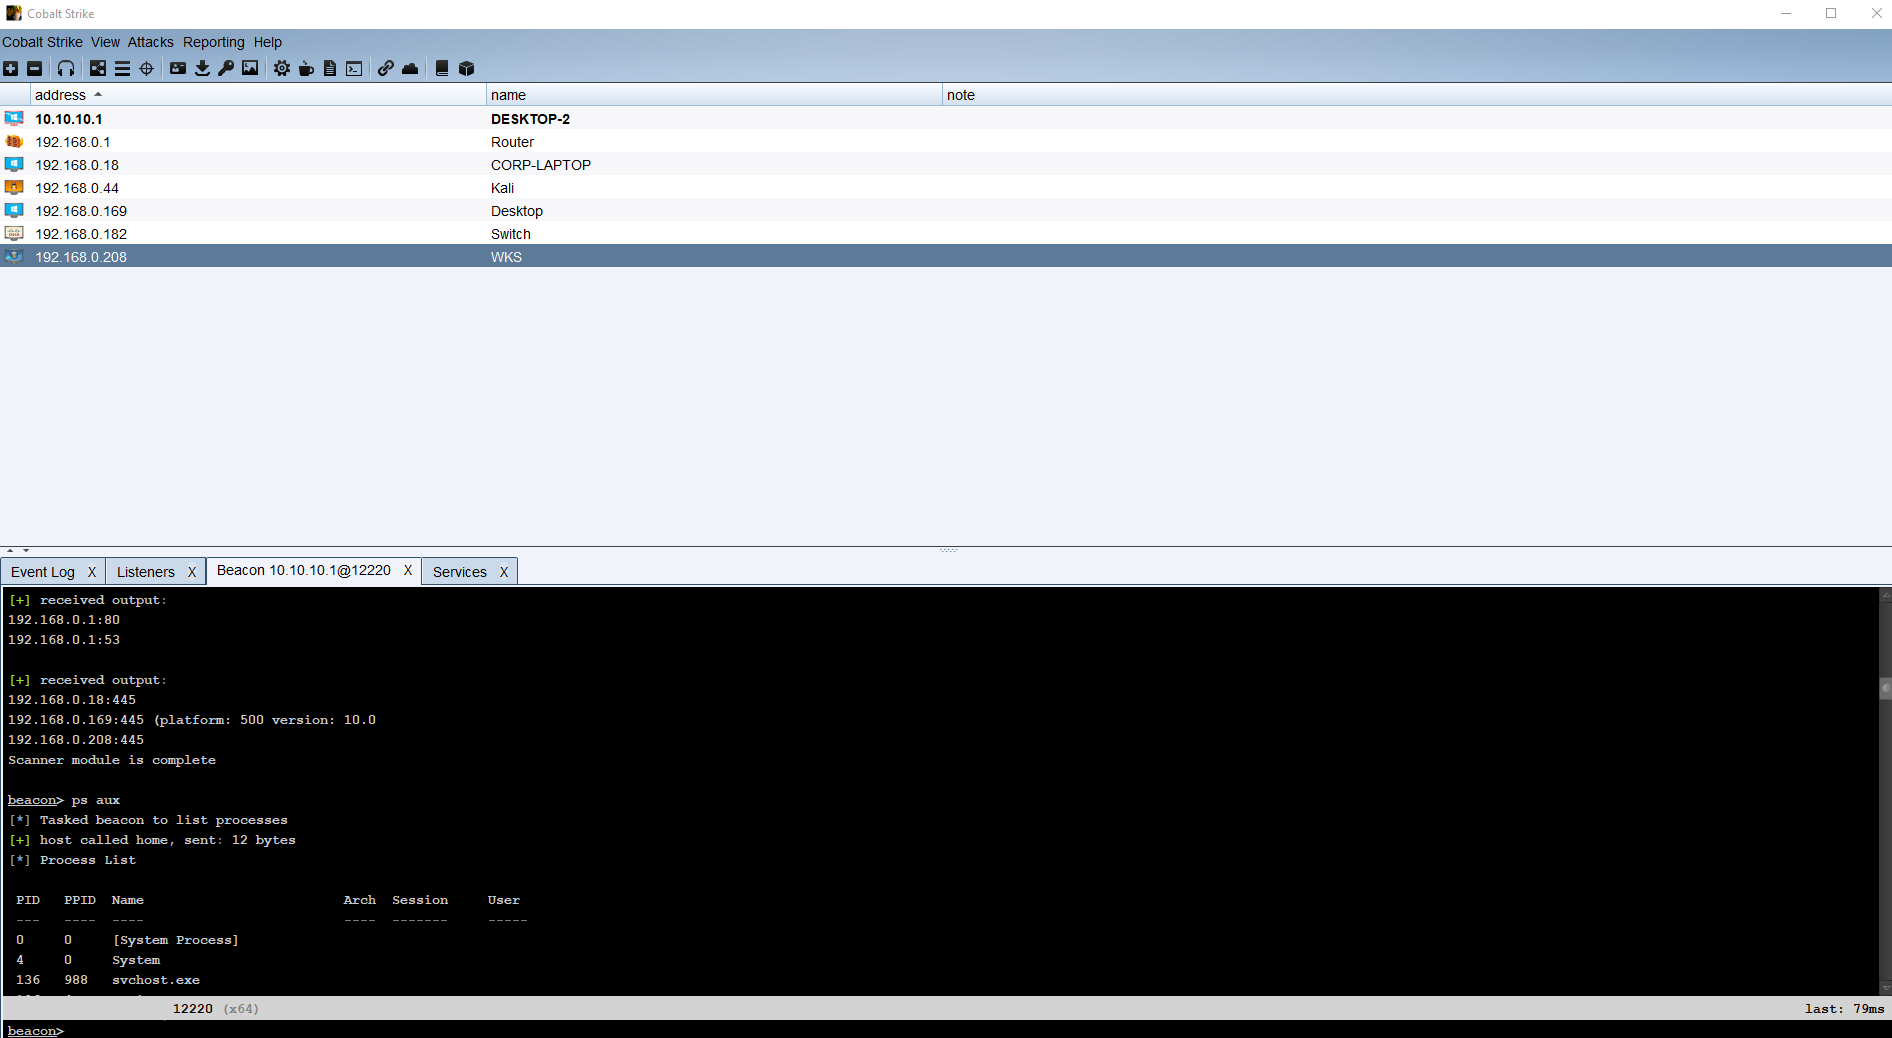
Cobalt Strike
Cobalt Strike por Help Systems (creado originalmente por Raphael Mudge) es discutiblemente uno de los comand and control más famosos junto a Metasploit. Como Armitage, está escrito en Java y diseñado para ser tan flexible como sea posible. Para más información mira el video de la página de entrenamento de Cobalt Strike.
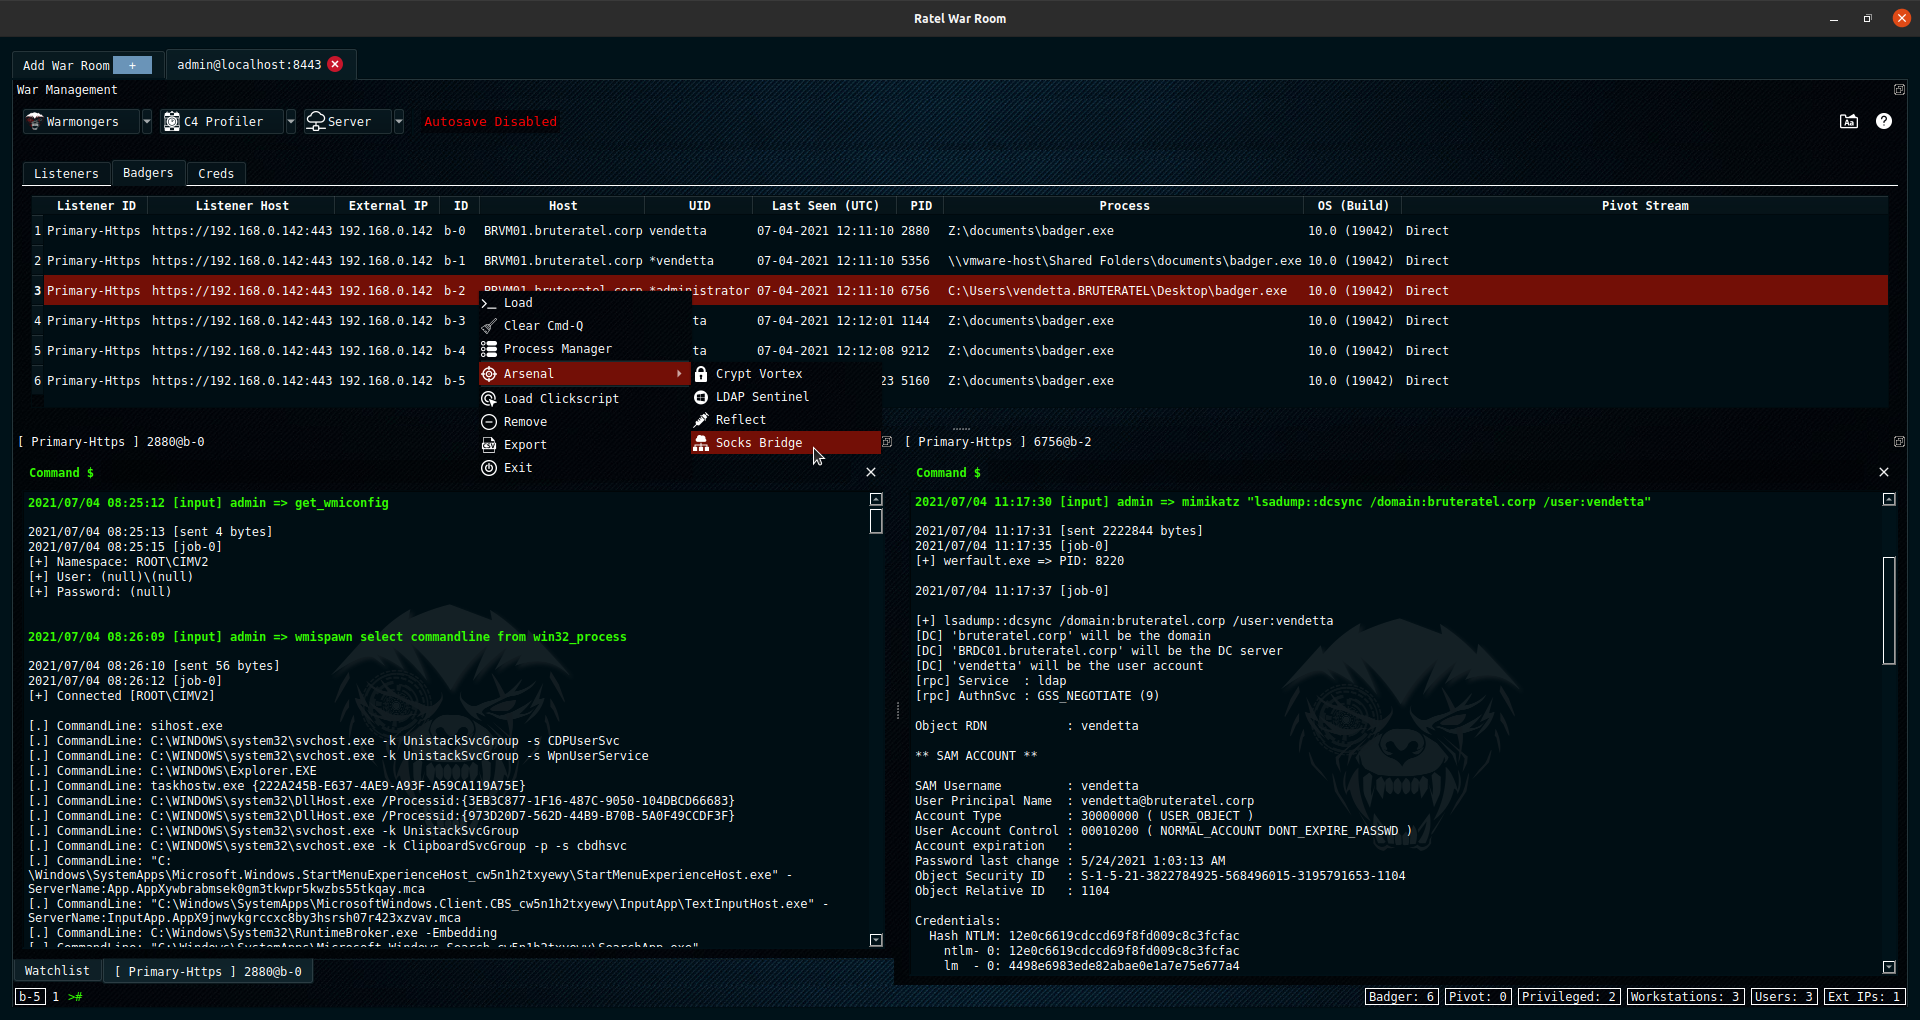
Brute Ratel
Brute Ratel por Chetan Nayak o Paranoid Ninja es un framework C2 publicitado como "Customizable Command and Control Center" o framework "C4" que ofrece una experiencia de simulación de adversario única. Para más información mira el video de la página de entrenamiento.
Otros Frameworks C2
Para una lista más completa de frameworks C2 y sus capacidades, comprueba C2 Matrix, un proyecto de Jorge Orchilles y Bryson Bort. Tiene una lista más amplia de todos los frameworks C2 actualmente disponibles.