
Escenario:
Eres un analista SOC responsable de proteger un banco. El SOC del banco usa una herramienta SIEM (Security Information and Event Management) la cual recolecta información y eventos relacionados con la seguridad de varias fuentes y las presenta en una dashboard.
No todas las alertas son maliciosas, queda bajo responsabilidad del analista averiguar cuales son maliciosas. Por ejemplo, alertas por múltiples intentos de inicio de sesión, aunque sospechoso, no siempre es malicioso, pues esto pasa. O puede que haya una IP desconocida intentando conectarse (sospechoso).
- !
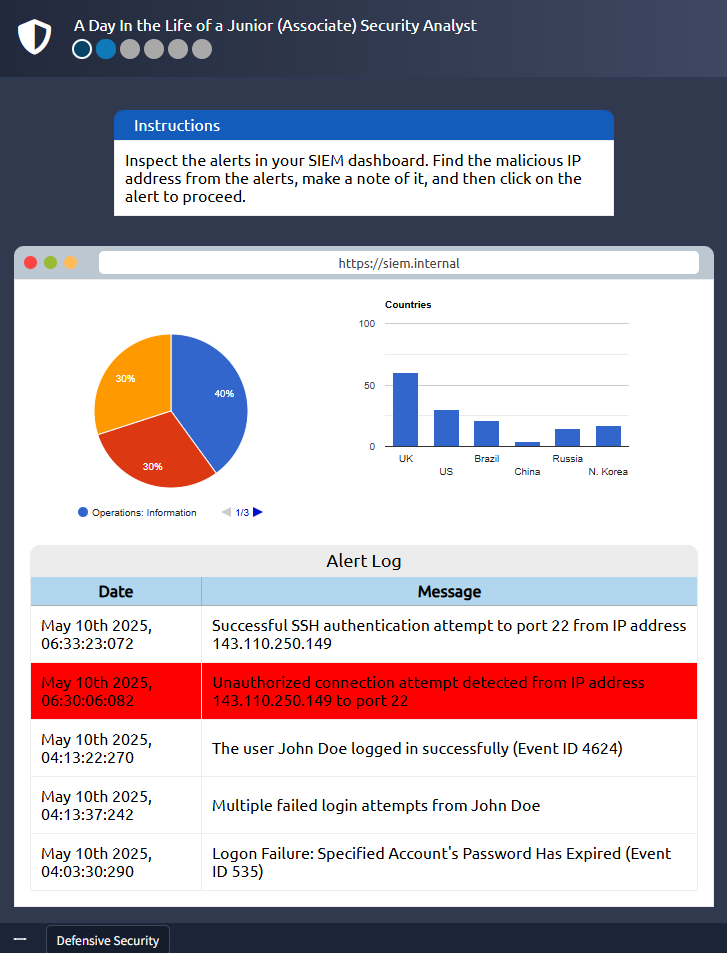
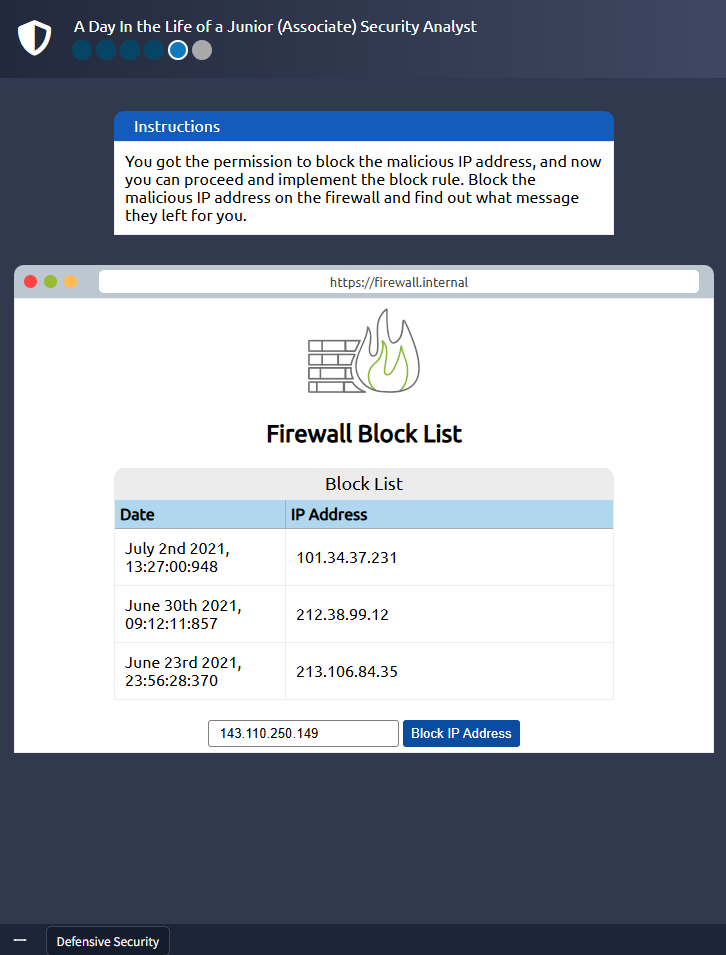
- IP sospechosa: 143.110.250.149
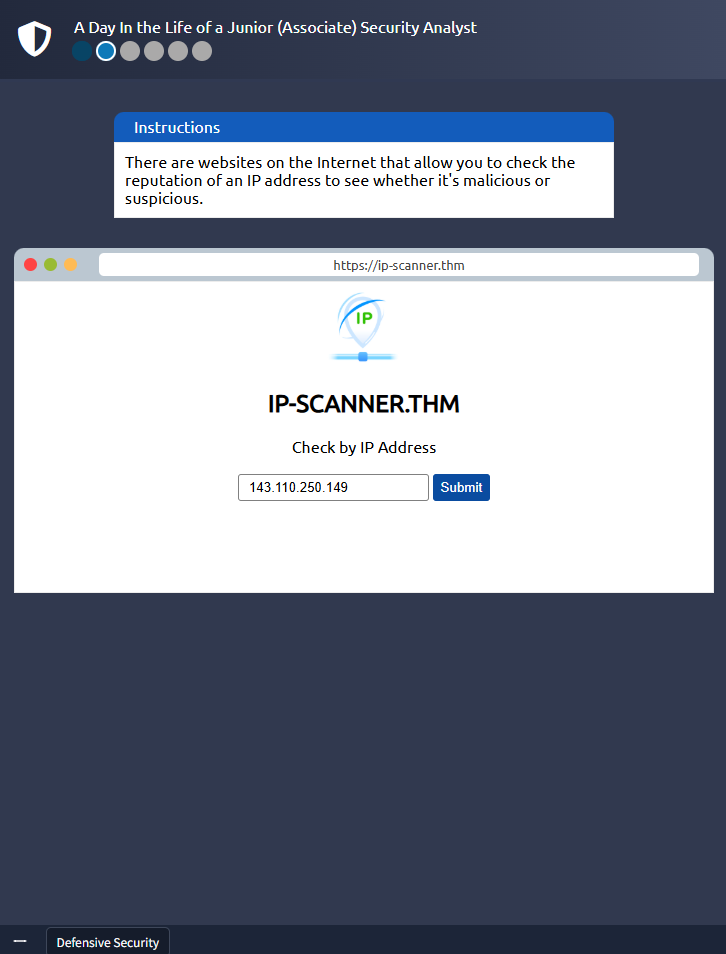
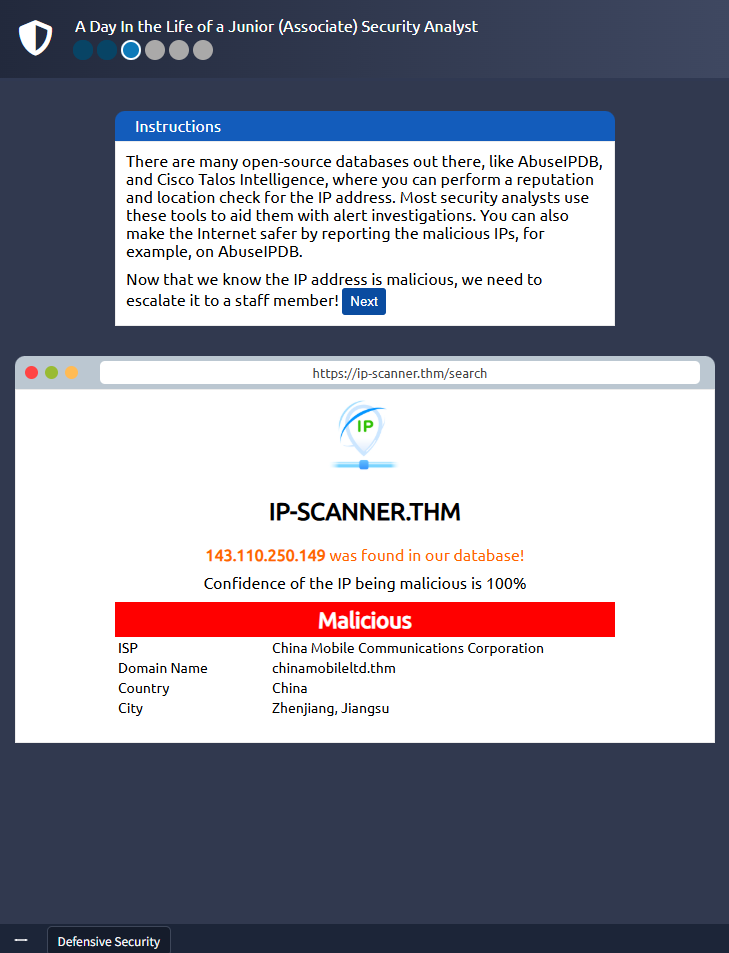
- Herramientas para comprobar IPs maliciosas:
- AbuselPDB
- Cisco Talos Intelligence
- Herramientas para comprobar IPs maliciosas:
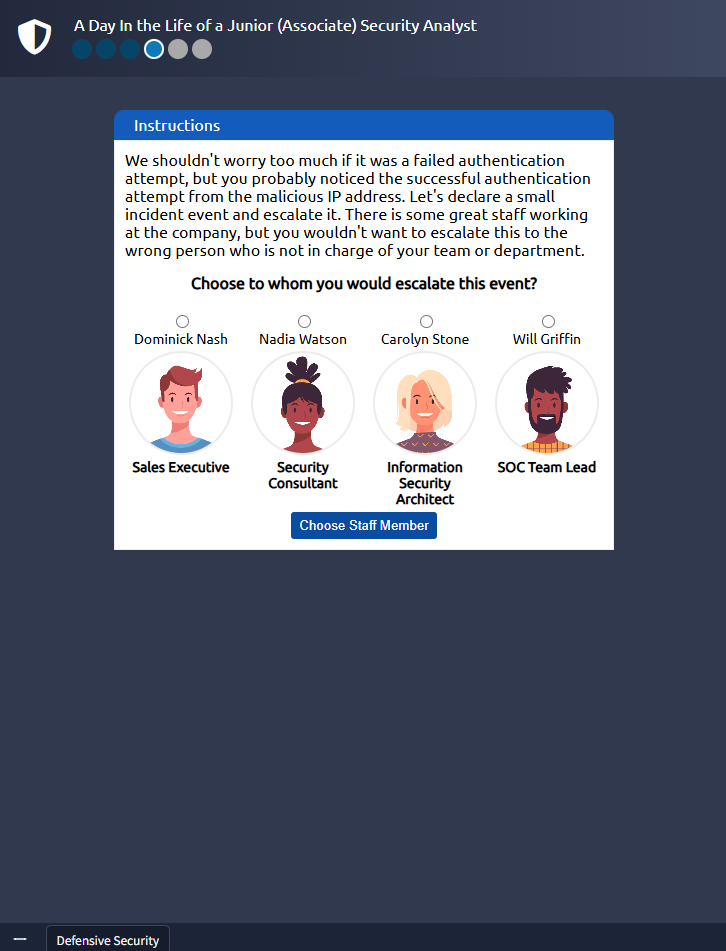
- THM