
Por defecto todas las máquinas que se unen a un dominio (excepto los DCs) son puestas en un contenedor llamado "Computers". Si comprobamos nuestro DC, veremos que ya hay algunas puestas allí:
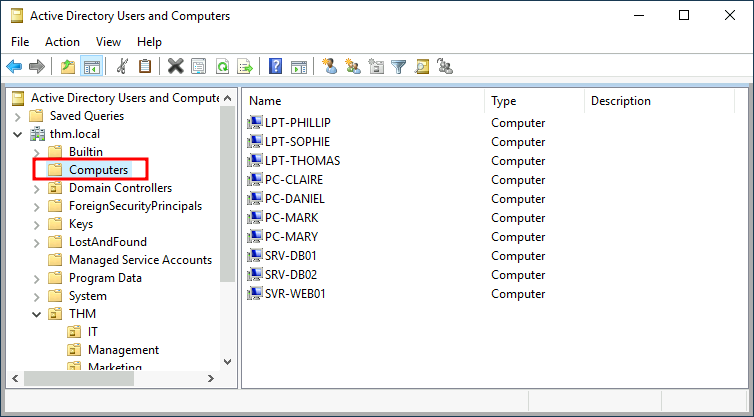
Aquí podemos ver todos los servidores, portátiles y PCs. Pero esto no es la mejor idea, puesto que querremos aplicarles políticas diferentes, seguramente. Aunque no hay un estándar para organizar las máquinas, podemos empezar separándolas en diferentes grupos:
- Estaciones de trabajo (workstations): Son uno de los objetos más comunes en el dominio del AD. Cada usuario en el dominio, seguramente tendrá la suya propia. Estos nunca deberían tener a un usuario privilegiado logueándose en ellas.
- Servidores: Son el segundo objeto más común. Son generalmente usados para dar servicios a usuarios u otros servidores.
- Domain Controllers: Son el tercer objeto más usado. Nos permiten manejar el AD. Estos son los más críticos, ya que pueden contener contraseñas hasheadas de todos los usuarios de la red.
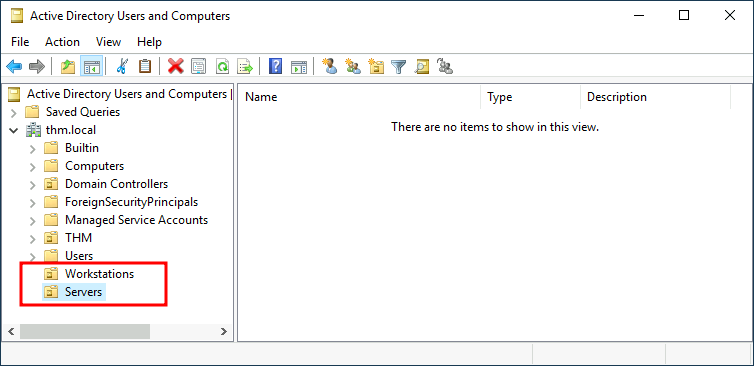
Ya que estamos organizando nuestro AD, vamos a crear dos OUs separadas para Workstations y Servers. Los crearemos debajo de thm.local. Debería quedar así:
Ahora moveremos los ordenadores personales y portátiles al OU de Workstations y los servidores al OU de Servers. Al hacer esto podremos configurar políticas más fácilmente.