
En esta tarea veremos cómo explotar una autentificación a través de diferentes fallos. Cuando hablamos de fallos/debilidades en la autentificación, incluimos mecanismos que son vulnerables a la manipulación. Estos mecanismos, listados debajo, son los que explotaremos.
- Forgotten Password Pages
- Broken Authentication
- Bruteforcea la contraseña del administrador.
- Para ello lo primero que tenemos que hacer es ir a Burp Suite y capturar una petición de inicio de sesión.
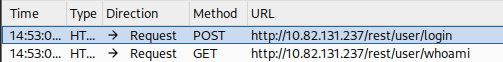
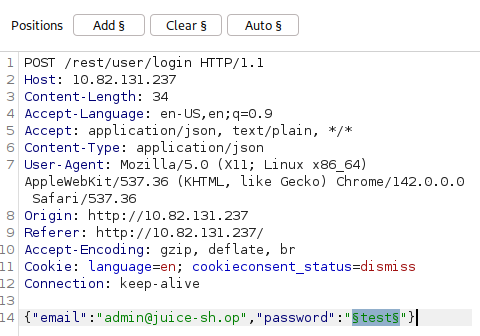
- La mandamos al intruder y preparamos la petición para sustituir las contraseñas con el email del admin.
- Configuramos el diccionario de contraseñas (
/usr/share/wordlists/SecLists/Passwords/Common-Credentials/best1050.txt).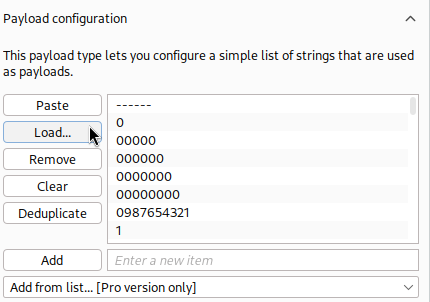
- Empezamos el ataque y esperamos resultados, ordenando por código de respuesta.
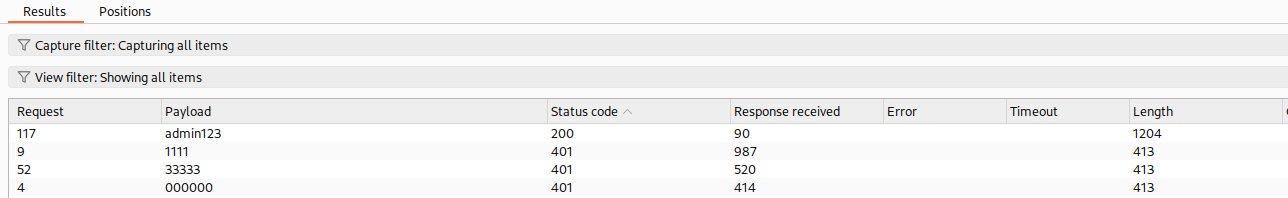
- Obtenemos la flag.
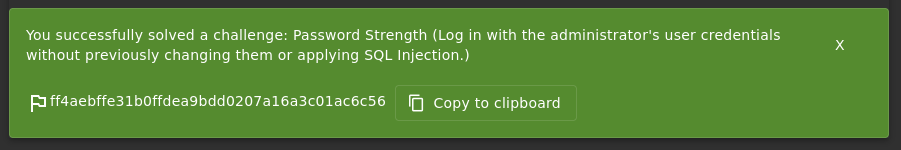
- Para ello lo primero que tenemos que hacer es ir a Burp Suite y capturar una petición de inicio de sesión.
- Resetea la contraseña de Jim.
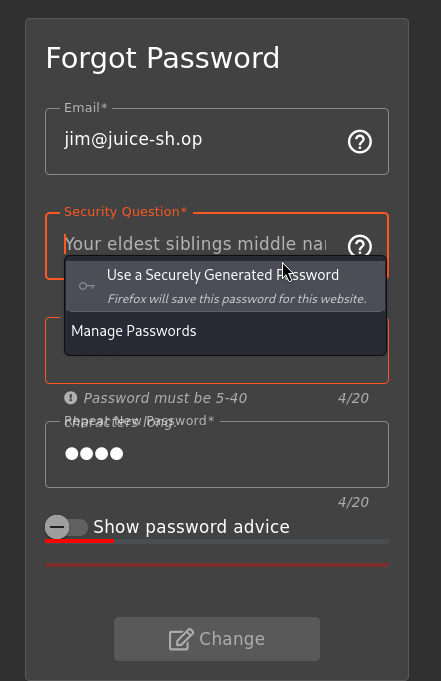
- Si nos metemos en la opción de "Forgot your Password?" podemos ver que la pregunta de seguridad es el nombre del medio de su hermano.
- Podemos recordar que Jim hacía referencia a Star Trek. Si buscamos Jim Star Trek, nos sale:
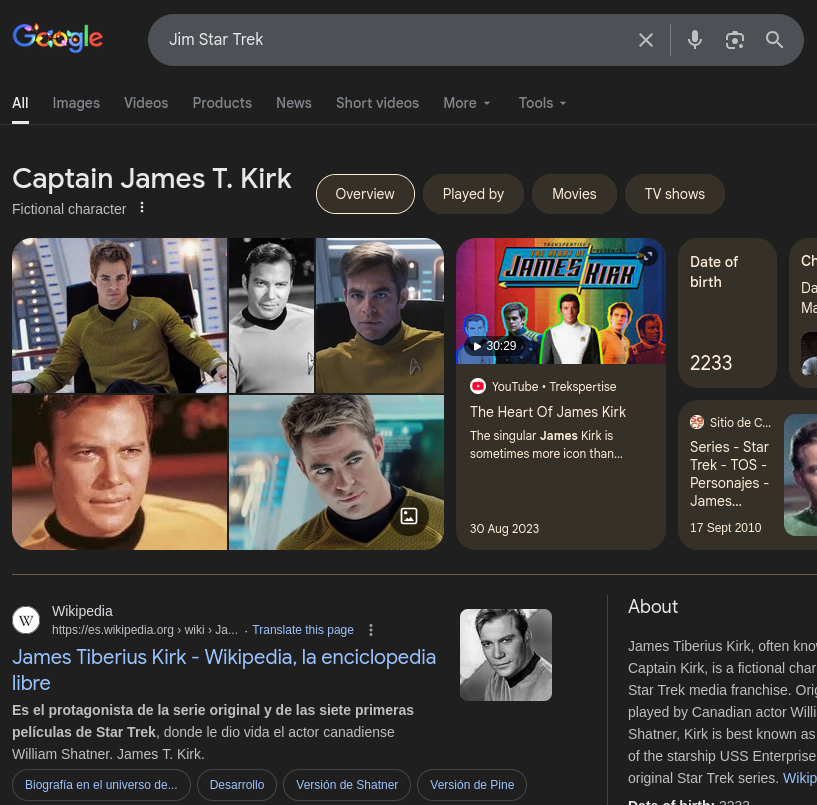
- Si nos metemos en la Wikipedia podemos ver que tiene un hermano.
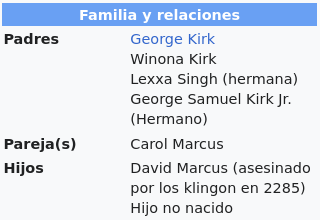
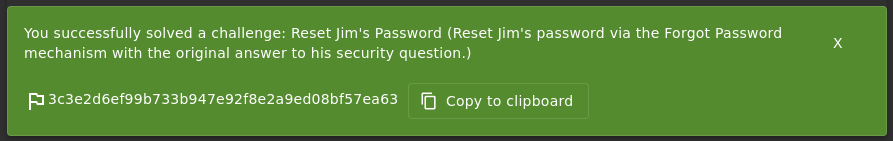
- Si ponemos "Samuel", generamos una contraseña segura y le damos a cambiar, podemos cambiarla y obtener la flag.
- Si nos metemos en la opción de "Forgot your Password?" podemos ver que la pregunta de seguridad es el nombre del medio de su hermano.