
Una aplicación web debería guardar y transmitir información sensible de forma segura. Pero en algunos casos, el desarrollador puede no proteger correctamente su información sensible, haciéndola vulnerable.
La mayoría de veces, la protección de la información no se aplica consistentemente a lo largo de la aplicación web haciendo ciertas páginas accesibles al público. Otras veces, la información se filtra sin conocimiento del desarrollador.
- Accede al documento confidencial.
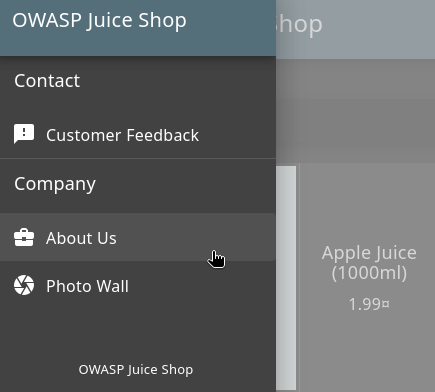
- Navegamos hasta la página "About Us".
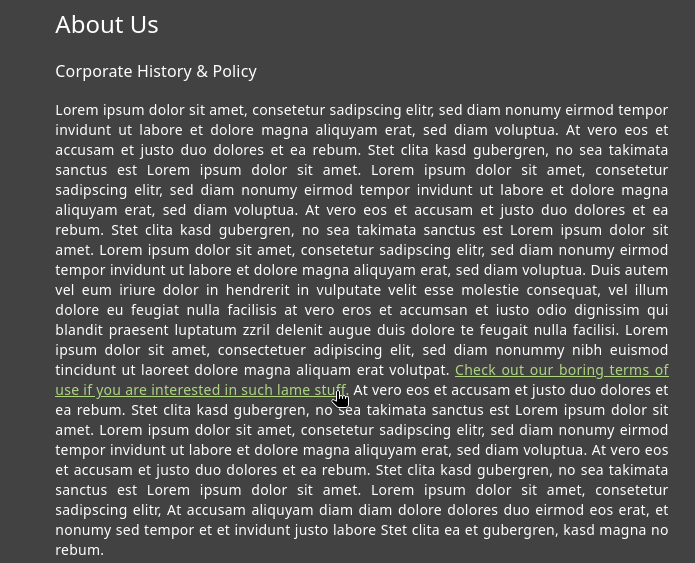
- Vamos al enlace verde.
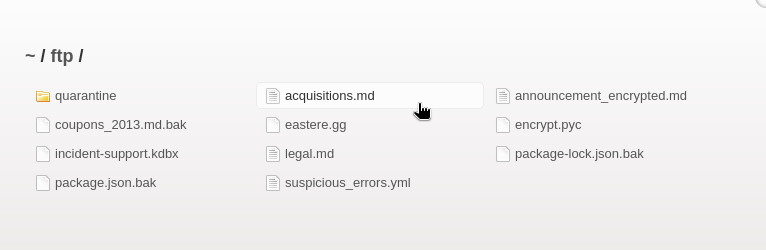
- Intentamos navegar al directorio padre.
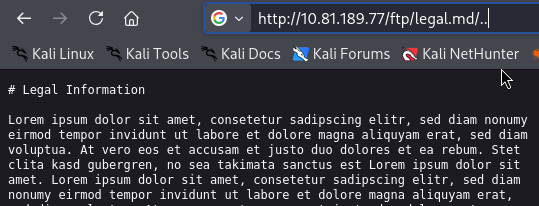 Hemos puesto
http://<IP>/ftp/legal.md/..y funciona por lo que parece que es vulnerable a Path Traversal. - Descargamos acquisitions.md.
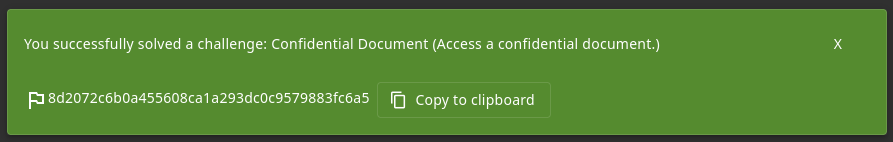
- Obtenemos la flag.
- Navegamos hasta la página "About Us".
- Inicia sesión en la cuenta de MC SafeSearch.
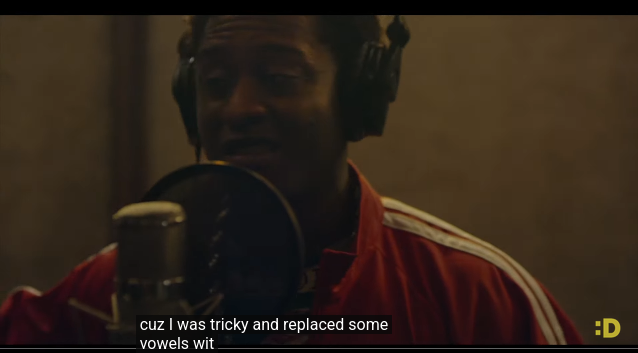
- Si vemos el vídeo, en los primeros 44 segundos se menciona que su contraseña es "Mr. Noodles" y que ha cambiado vocales por ceros.
- Intentamos iniciar sesión con
mc.safesearch@juice-sh.opyMr. N00dles.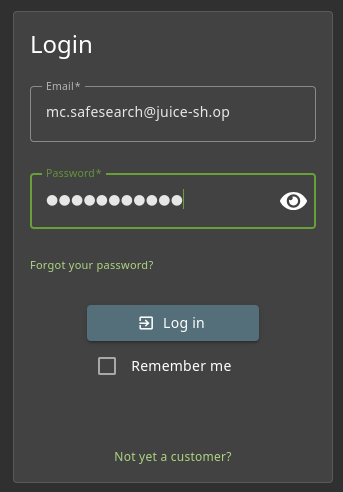
- Y efectivamente obtenemos la flag.
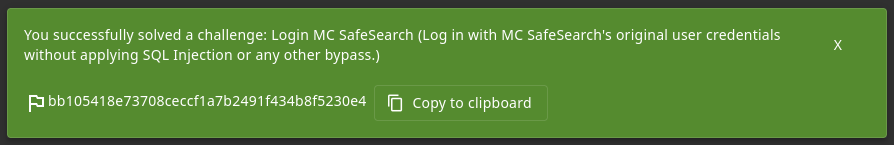
- Si vemos el vídeo, en los primeros 44 segundos se menciona que su contraseña es "Mr. Noodles" y que ha cambiado vocales por ceros.
- Descarga el archivo de Backup.
- Vamos a la página de antes.
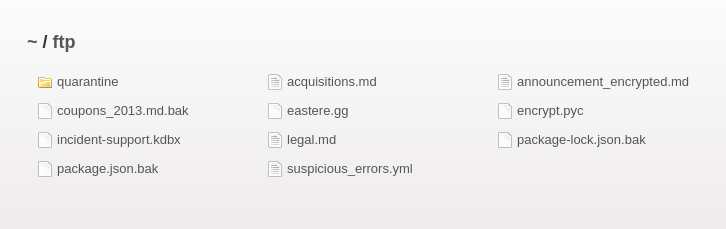
- Le damos a
package.json.bak.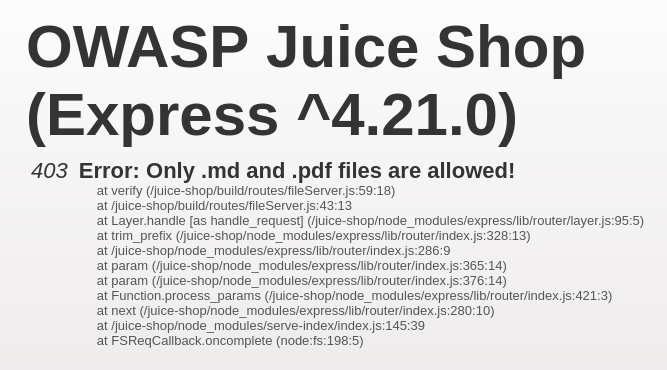 Nos hemos encontrado con un error 403, Forbidden.
- Vamos a usar el
Null Bytepara sobrepasarlo.- Vamos a Cyber Chef para URL-encodearlo.
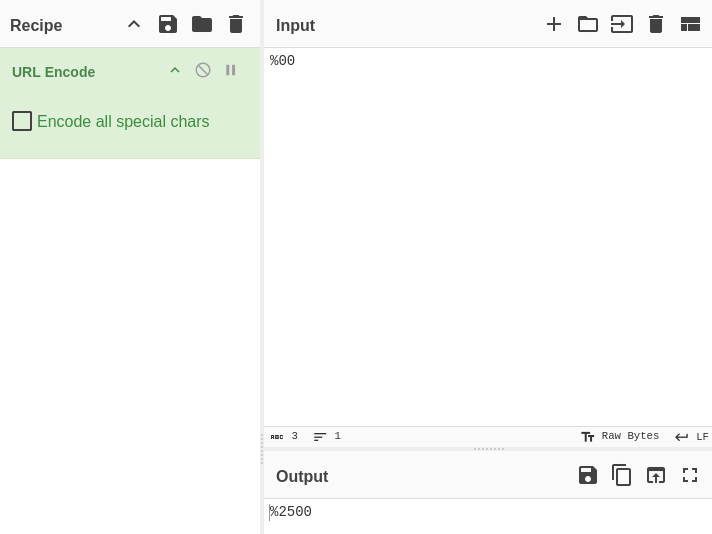
- Lo escribimos en la URL junto con la terminación
.mdporque solo se permiten esa y.pdf.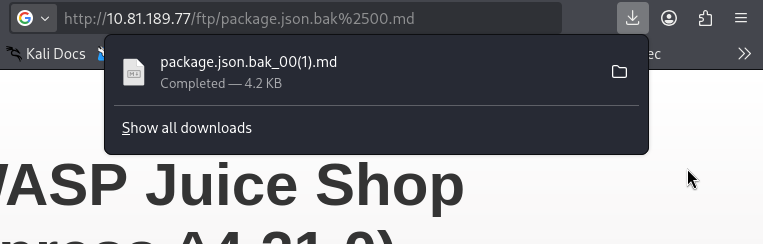
- Vamos a Cyber Chef para URL-encodearlo.
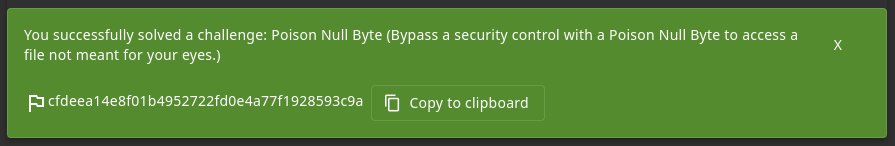
- Encontramos la flag.
- Vamos a la página de antes.