Getting the Flags
Reconocimiento Inicial
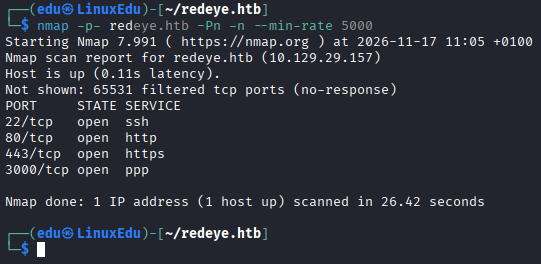
Comenzamos escaneando puertos abiertos.
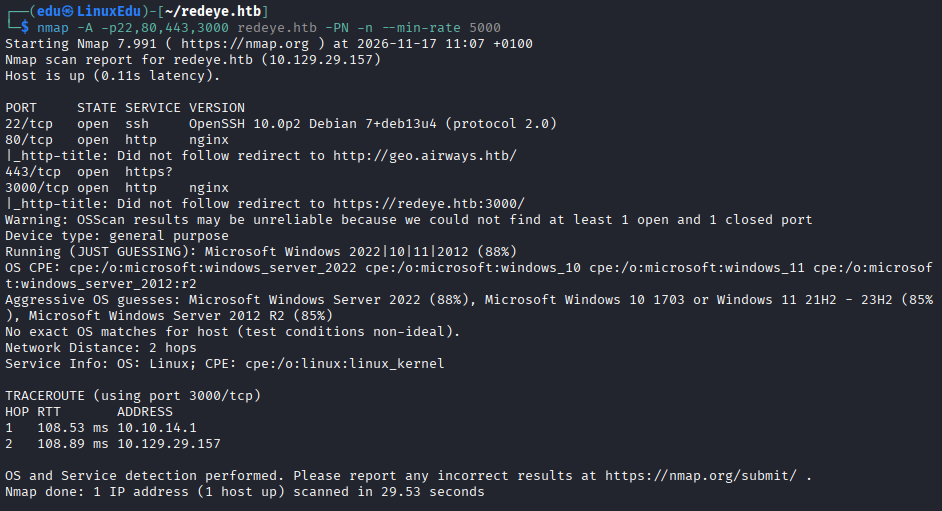
Ahora vamos a analizar dichos puertos más en profundidad.
Vamos a ver qué directorios pueden tener estos puertos.
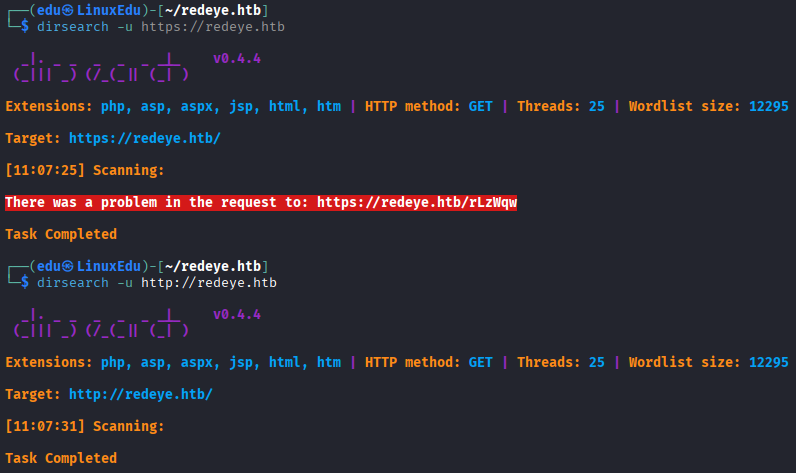
En el puerto 3000 tampoco hay nada interesante. Vamos a buscar subdominios (vhosts). No hemos encontrado nada. Vamos a ver cómo se ven las páginas web.
En el puerto 80 encontramos lo siguiente:
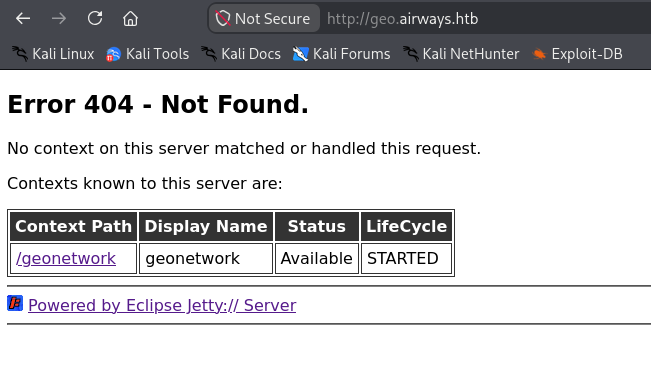
Y en el puerto 3000 lo siguiente:
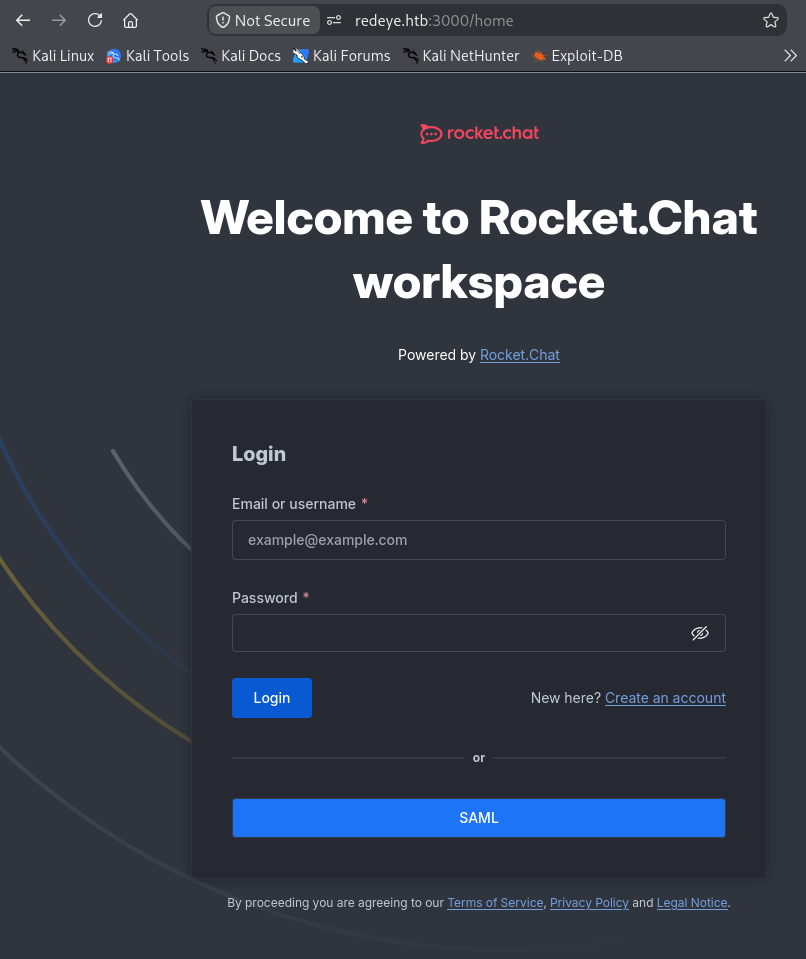
Profundización
Vamos a investigar sobre la primera. Si vamos a /geonetwork podemos ver la versión.
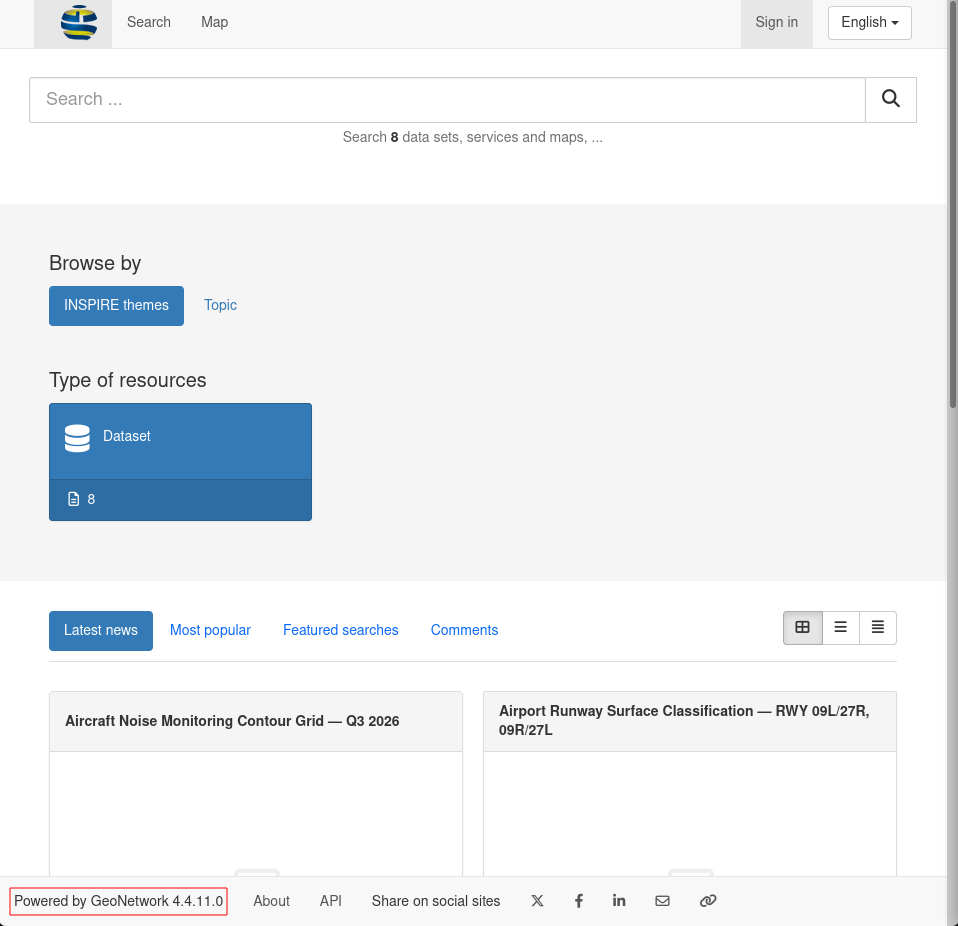
Haciendo una búsqueda rápida podemos ver que es vulnerable.
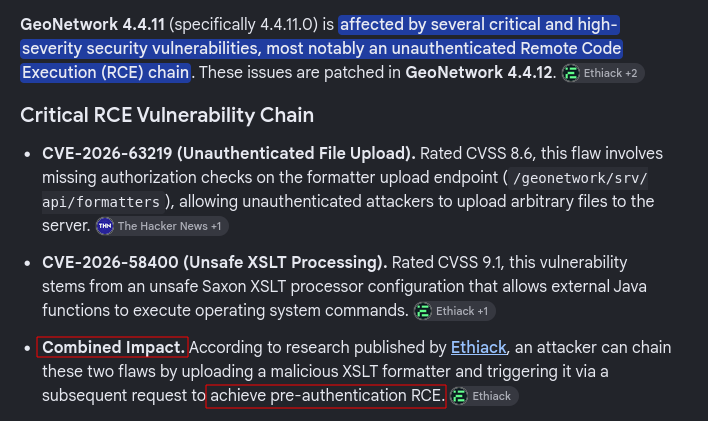
Vamos a leer el artículo de Ethiack. Aquí podemos ver el flujo completo. Donde se especifica cómo subir los archivos y cómo ejecutarlos.