Getting the Flags
Reconocimiento Inicial
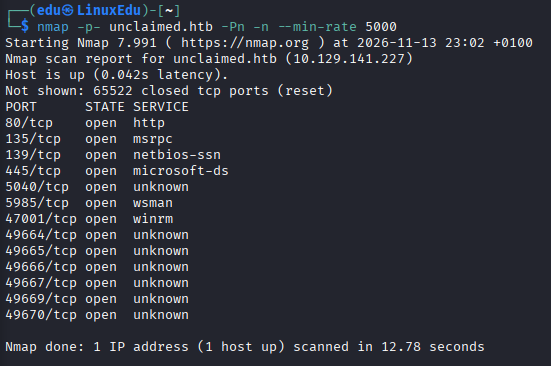
Comenzamos escaneando en busca de puertos abiertos.
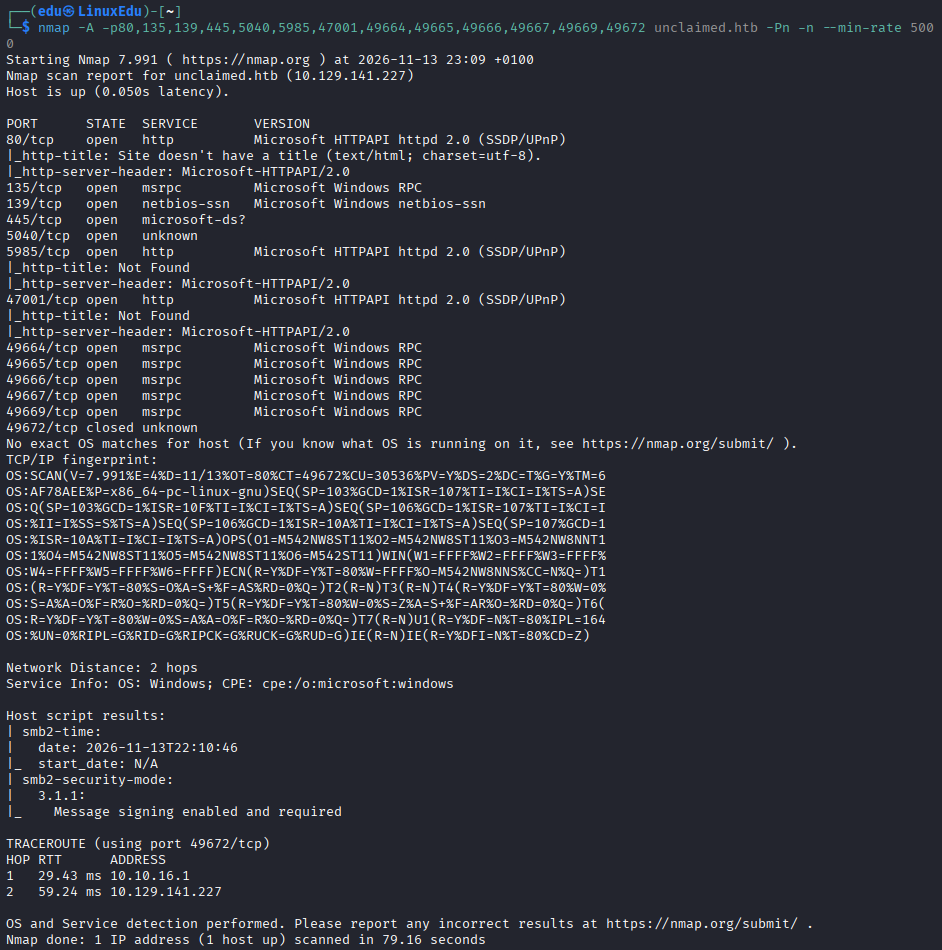
Ahora vamos a analizar estos puertos más a fondo.
Vamos a ver qué posibles directorios hay en la web.
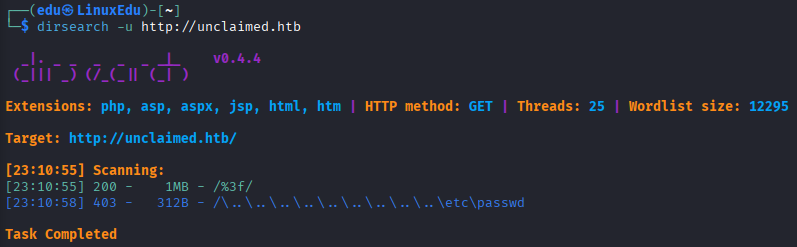
No parece haber mucha cosa, vamos a ver cómo se ve la página web.
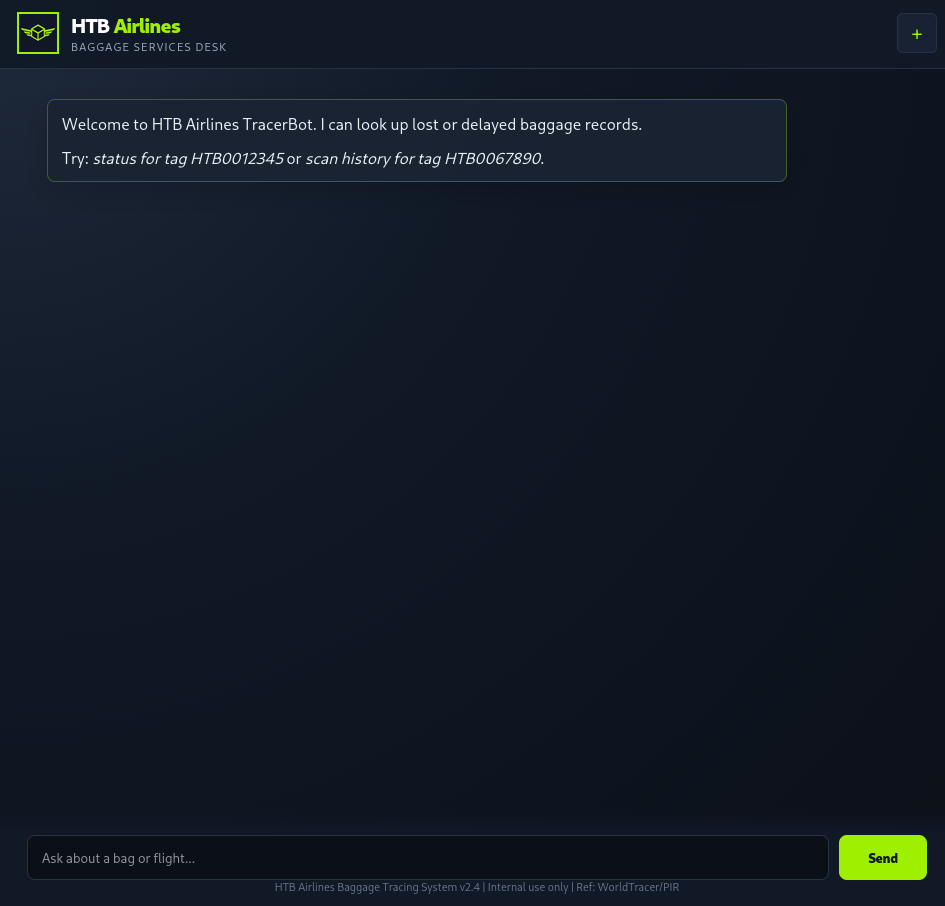
Parece un chat (puede que con un LLM). Vamos a ponerlo a prueba.
Profundización
Comenzamos preguntándole cosas inocuas.
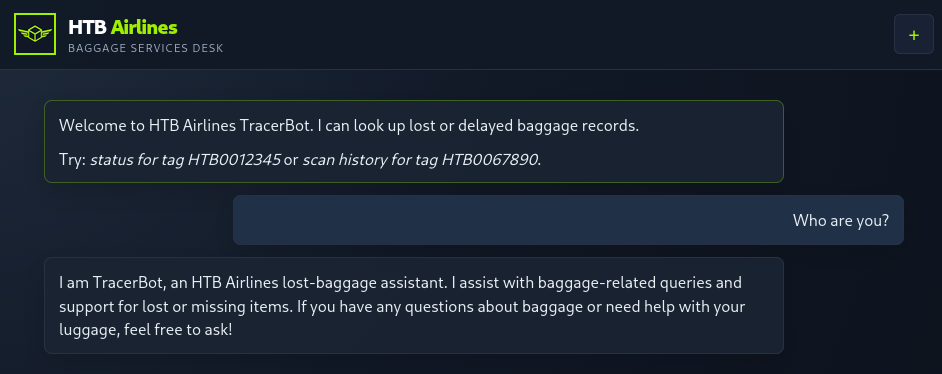
Parece que efectivamente hay un agente de IA detrás. Vamos a investigar las peticiones y respuestas con Burpsuite.
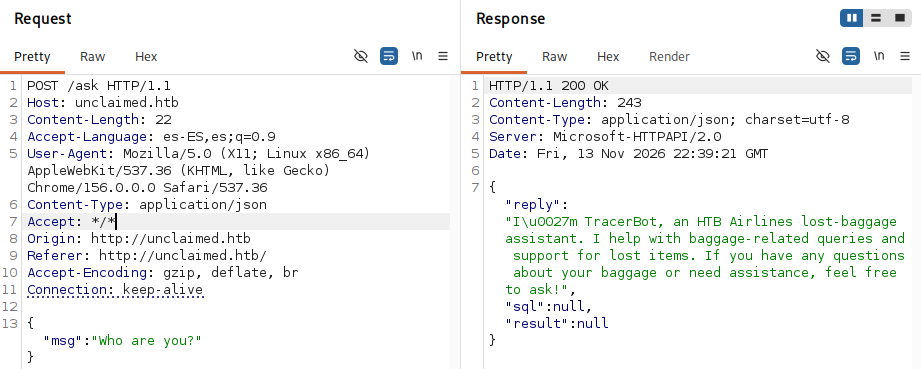
Aquí podemos ver que está devolviendo, aparte del mensaje de respuesta, un apartado sql (que puede que cuando hagamos una petición que implique consultas se cargue) y un apartado result que entiendo yo que será el resultado de la consulta SQL. Vamos a poner esta hipótesis a prueba, vamos a preguntarle alguna de las preguntas que nos sugiere.
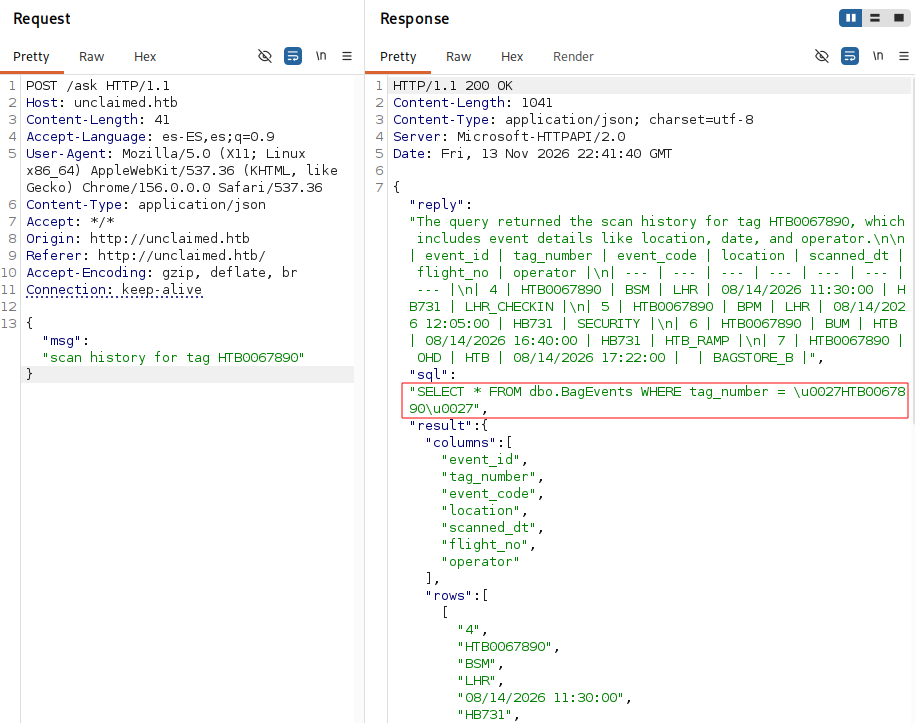
Parece que la hipótesis era correcta, el LLM transforma nuestras peticiones en SQL y devuelve el resultado. Vamos a probar con la otra petición sugerida:
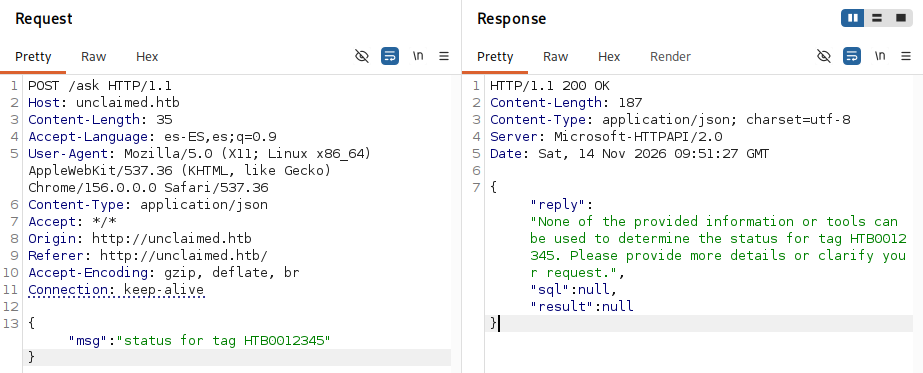
Parece que le falta algo porque pide más detalles. Vamos a investigar esto.