Getting the Flags
Reconocimiento Inicial
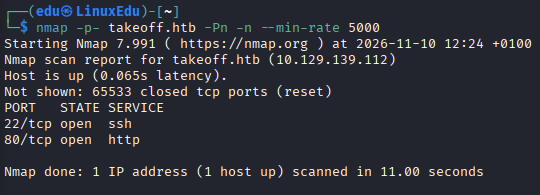
Comenzamos escaneando los puertos abiertos.
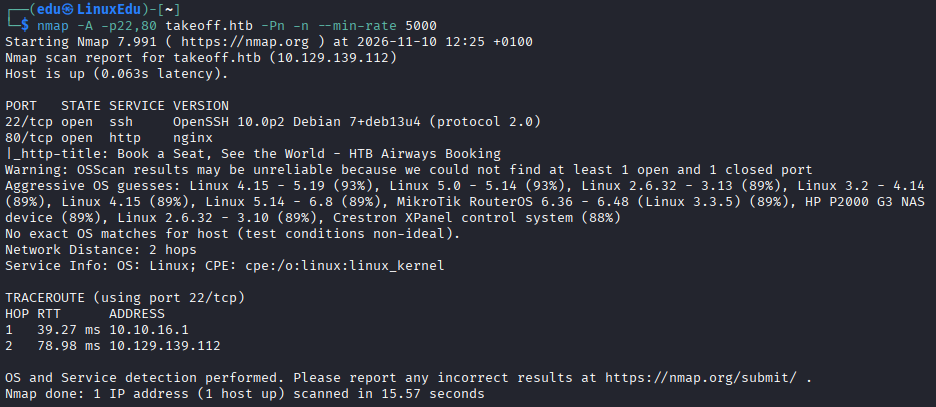
Ahora vamos a analizar dichos puertos más en profundidad.
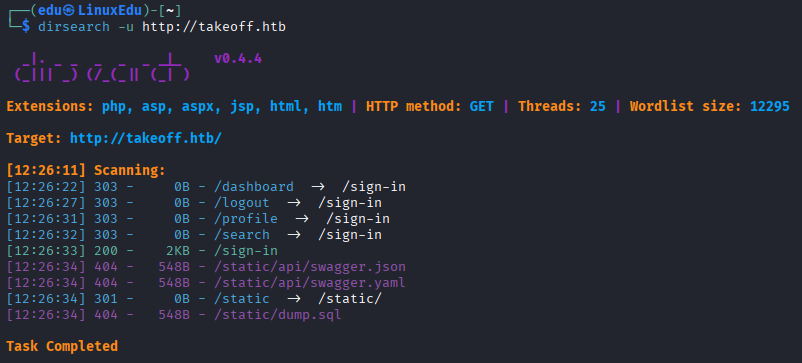
Vamos a ver qué directorios tiene la web.
Vamos a ver cómo se ve la página web.
Parece que por eso se nos ha quedado corto el escaneo. Vamos a crear una cuenta e iniciar sesión.
Vamos a volver a escanear usando nuestra cookie.
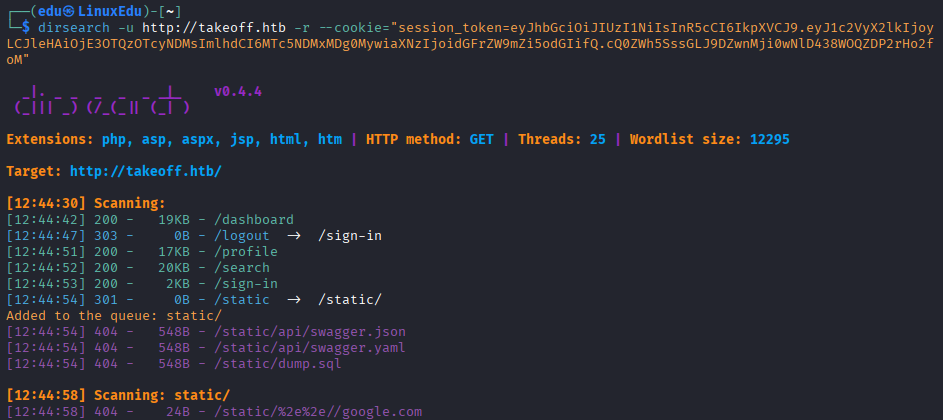
Tampoco hay nada mucho más interesante.
Profundización
Vamos a investigar ahora la página web navegando.
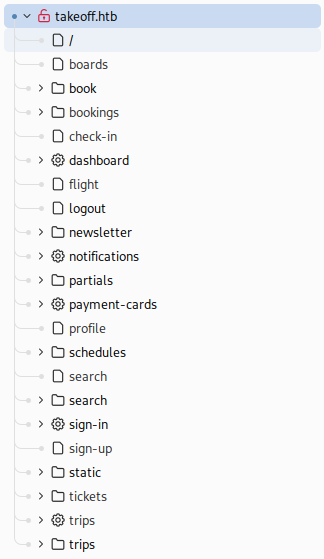
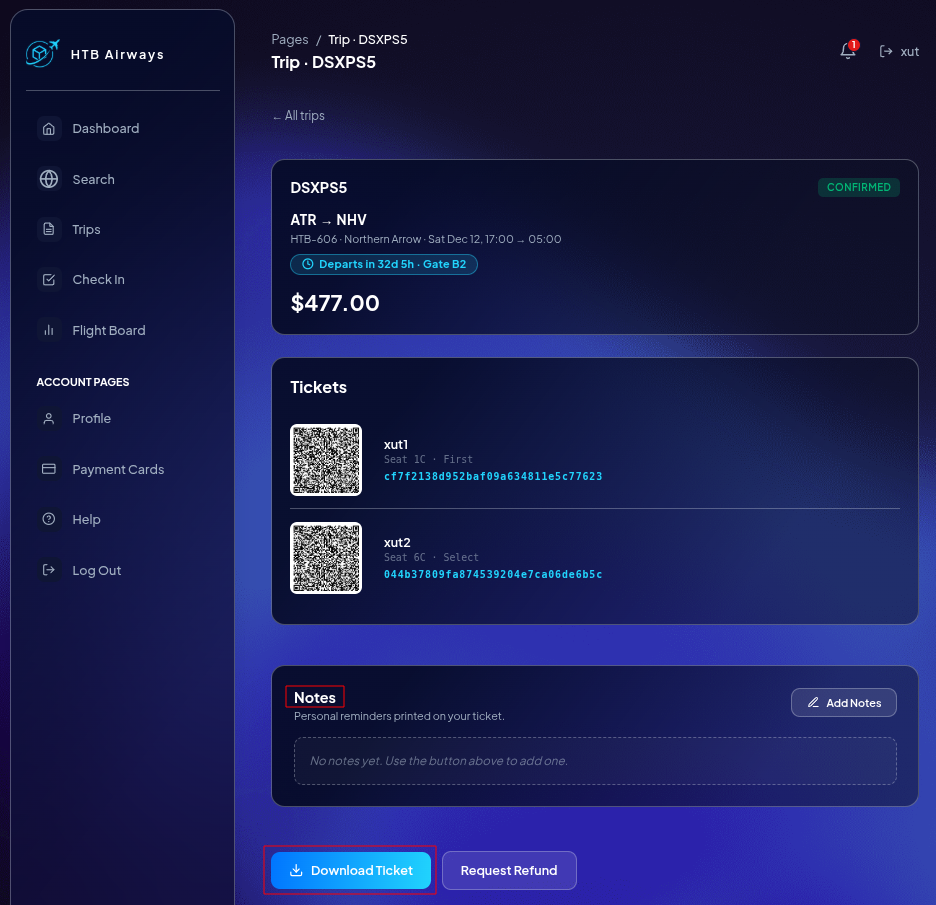
Después de investigar, llegamos a la página que muestra los viajes que hemos reservado. En ella hay un apartado Notes y un botón para descargar el ticket:
Vamos a ver qué se ve si descargamos el ticket.
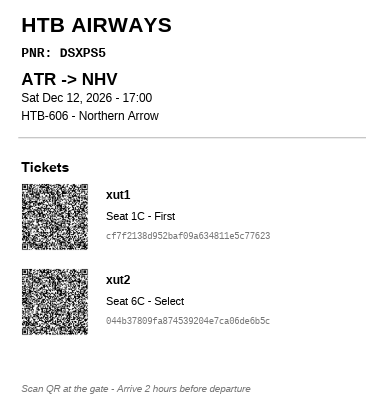
Vamos a ver qué contiene este QR. Descargamos la imagen y la analizamos.
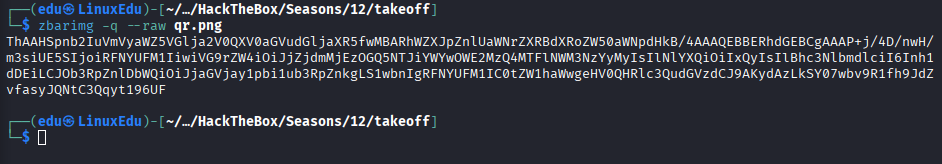
Ahora decodificamos el payload.
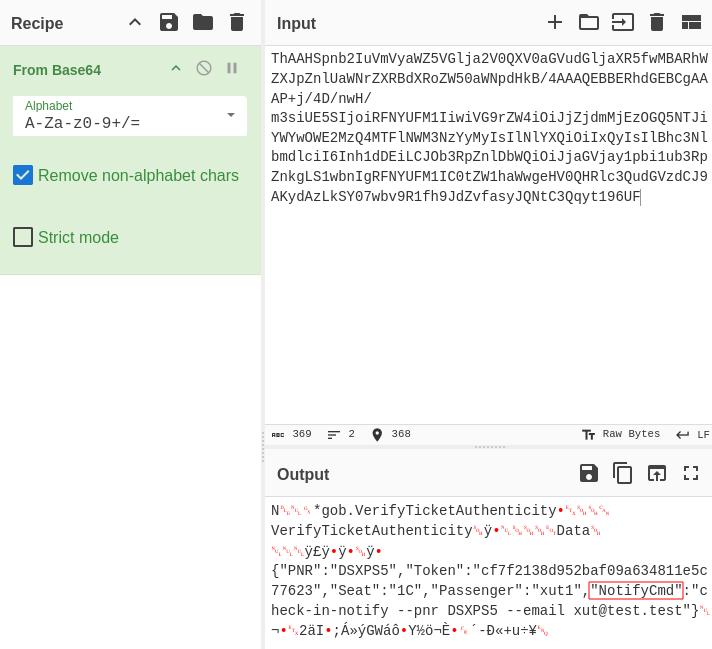
Parece que hay un comando, puede que haya una inyección. Además, hay un endpoint que permite hacer el check-in. Puede que ejecute dicho comando:
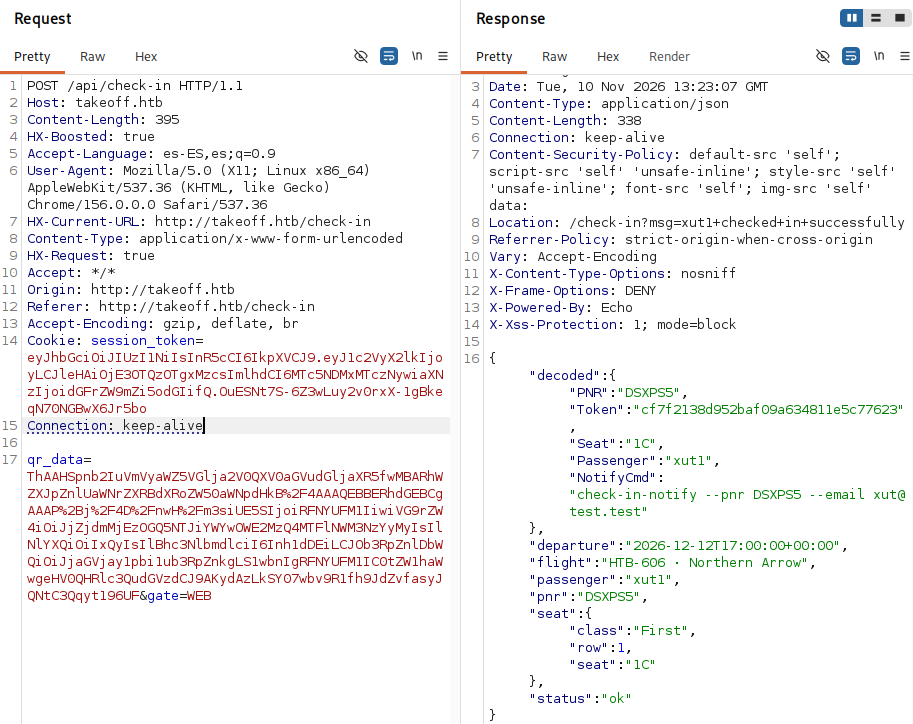
Vamos a probar a introducir un comando.
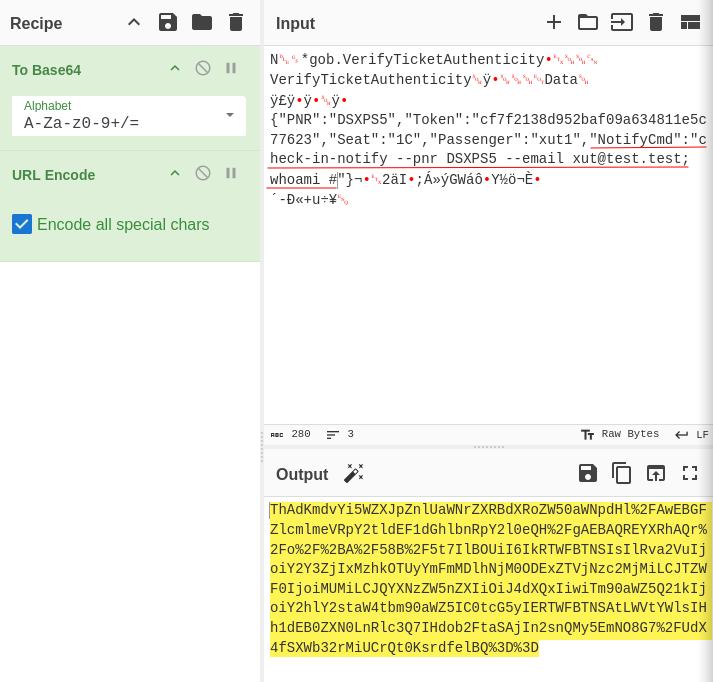
Sin embargo necesitaríamos el token de codificación para poder cambiar el QR a uno malicioso válido.
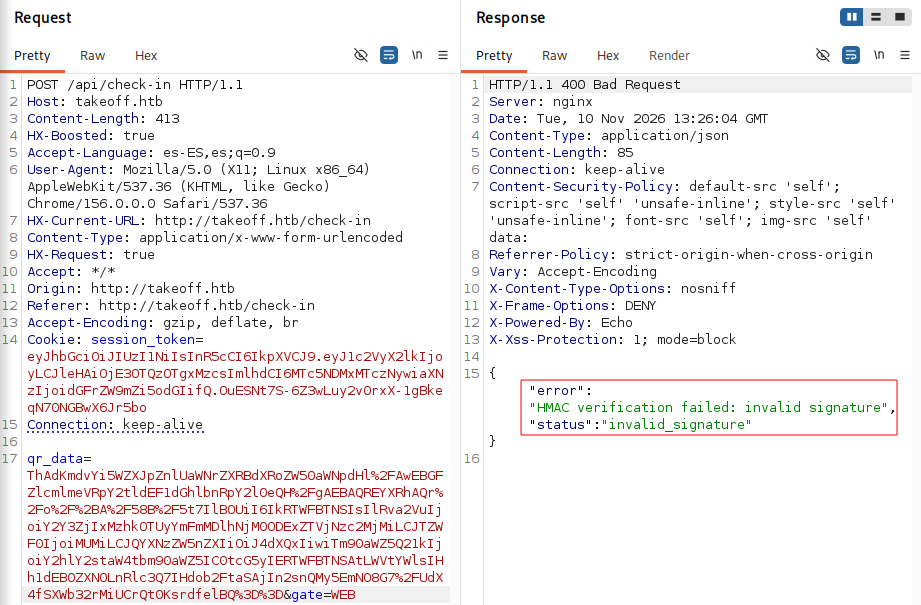
Vamos a seguir por otro lado.
Ahora vamos a añadir una nota y volvemos a descargarlo.
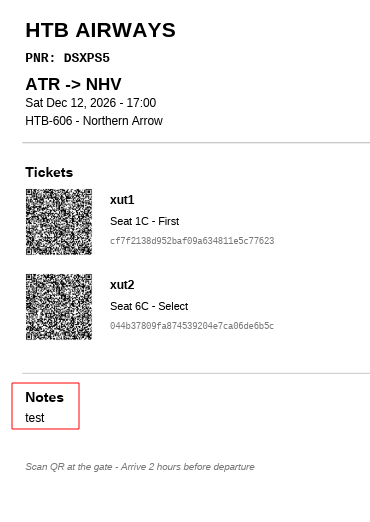
Parece que las notas aparecen reflejadas, esto puede ser un punto de entrada.